


Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

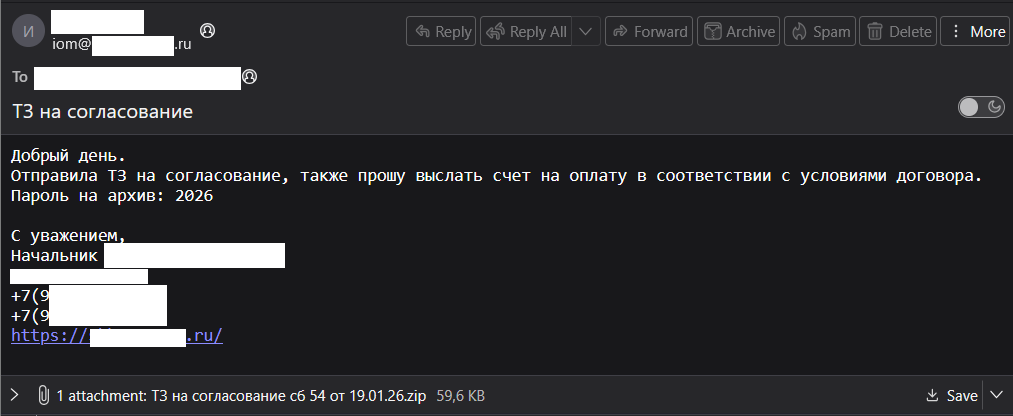
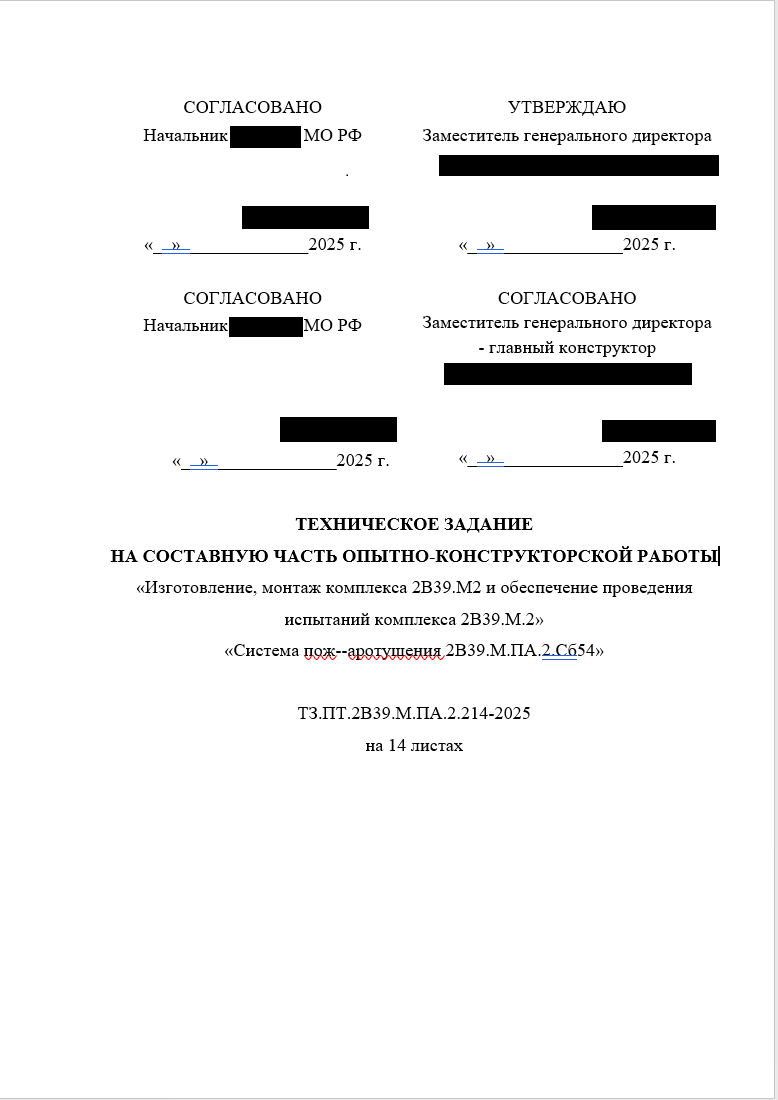
В этом месяце специалисты F6 зафиксировали новые атаки кибергруппы PhantomCore по имейл. Вредоносные письма, разосланные в российские компании, предлагали ознакомиться с ТЗ на создание и тестирование системы пожаротушения.

Рассылка проводилась на адреса организаций разного профиля и затронула такие сферы, как ЖКХ, финансы, муниципальные услуги, аэрокосмическая отрасль, химическая промышленность, строительство, B2C, производство потребительских товаров, ретейл.

Для отправки провокационных посланий PhantomCore использовала легитимные адреса имейл — по всей видимости, результат компрометации аккаунтов.


Анализ показал, что вложенный ZIP содержит два файла:

  • ТЗ на согласование сб 54 от 19.01.26.doc;
  • ТЗ на согласование сб 54 от 19.01.26.docx.lnk.

Первый на поверку оказался RAR-архивом, в котором сокрыта одноименная папка с файлами реального документа. Вредоносный LNK при активации выполняет cmd-команду на загрузку по URL скрипта PowerShell и запуск его на исполнение.

Этот сценарий предусматривает загрузку и отображение документа-приманки в формате .docx.


Скрипт также скачивает с взломанного хоста исполняемый в памяти PowerShell-бэкдор — вариант PhantomRemote. Для его закрепления в системе в планировщике Windows создается задача на ежедневный запуск зловреда с интервалом в 61 с.

В ходе исследования эксперты суммарно обнаружили десять RU-ресурсов с вредоносными скриптами второй стадии атаки.

В Positive Technologies тоже отслеживают шпионские атаки PhantomCore на территории России и обнаружили, что половина инфраструктуры этой кибергруппы расположена за рубежом.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru