


Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

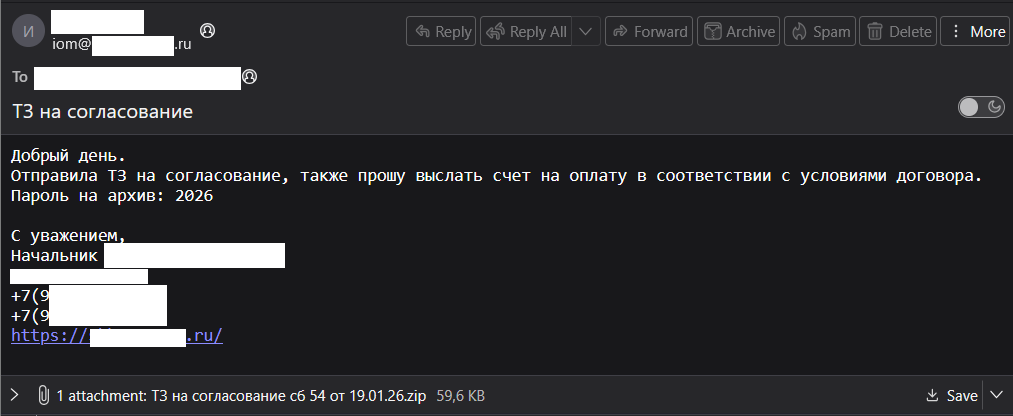
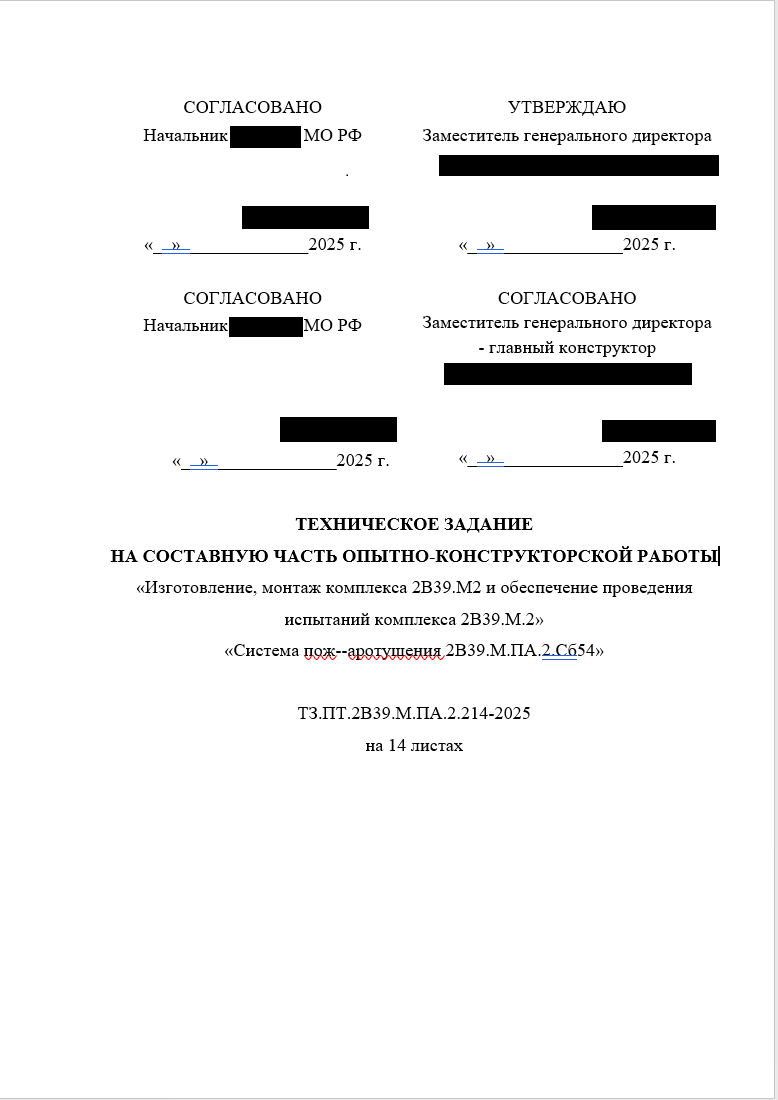
В этом месяце специалисты F6 зафиксировали новые атаки кибергруппы PhantomCore по имейл. Вредоносные письма, разосланные в российские компании, предлагали ознакомиться с ТЗ на создание и тестирование системы пожаротушения.

Рассылка проводилась на адреса организаций разного профиля и затронула такие сферы, как ЖКХ, финансы, муниципальные услуги, аэрокосмическая отрасль, химическая промышленность, строительство, B2C, производство потребительских товаров, ретейл.

Для отправки провокационных посланий PhantomCore использовала легитимные адреса имейл — по всей видимости, результат компрометации аккаунтов.


Анализ показал, что вложенный ZIP содержит два файла:

  • ТЗ на согласование сб 54 от 19.01.26.doc;
  • ТЗ на согласование сб 54 от 19.01.26.docx.lnk.

Первый на поверку оказался RAR-архивом, в котором сокрыта одноименная папка с файлами реального документа. Вредоносный LNK при активации выполняет cmd-команду на загрузку по URL скрипта PowerShell и запуск его на исполнение.

Этот сценарий предусматривает загрузку и отображение документа-приманки в формате .docx.


Скрипт также скачивает с взломанного хоста исполняемый в памяти PowerShell-бэкдор — вариант PhantomRemote. Для его закрепления в системе в планировщике Windows создается задача на ежедневный запуск зловреда с интервалом в 61 с.

В ходе исследования эксперты суммарно обнаружили десять RU-ресурсов с вредоносными скриптами второй стадии атаки.

В Positive Technologies тоже отслеживают шпионские атаки PhantomCore на территории России и обнаружили, что половина инфраструктуры этой кибергруппы расположена за рубежом.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru