


Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

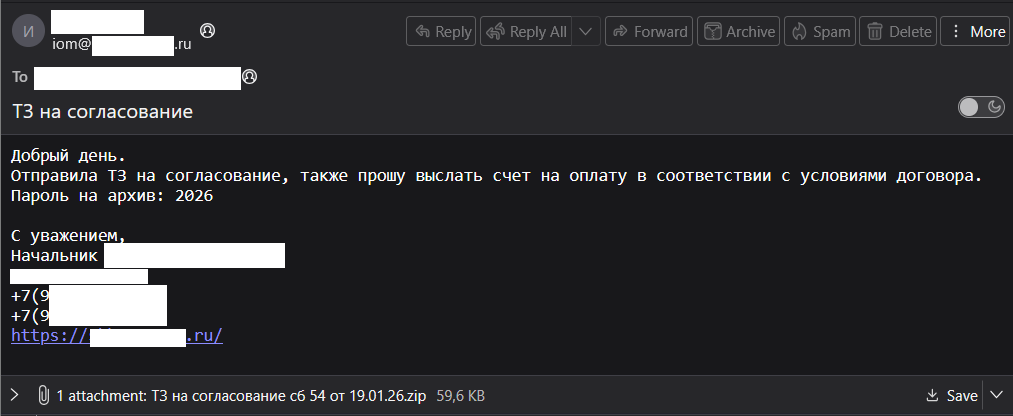
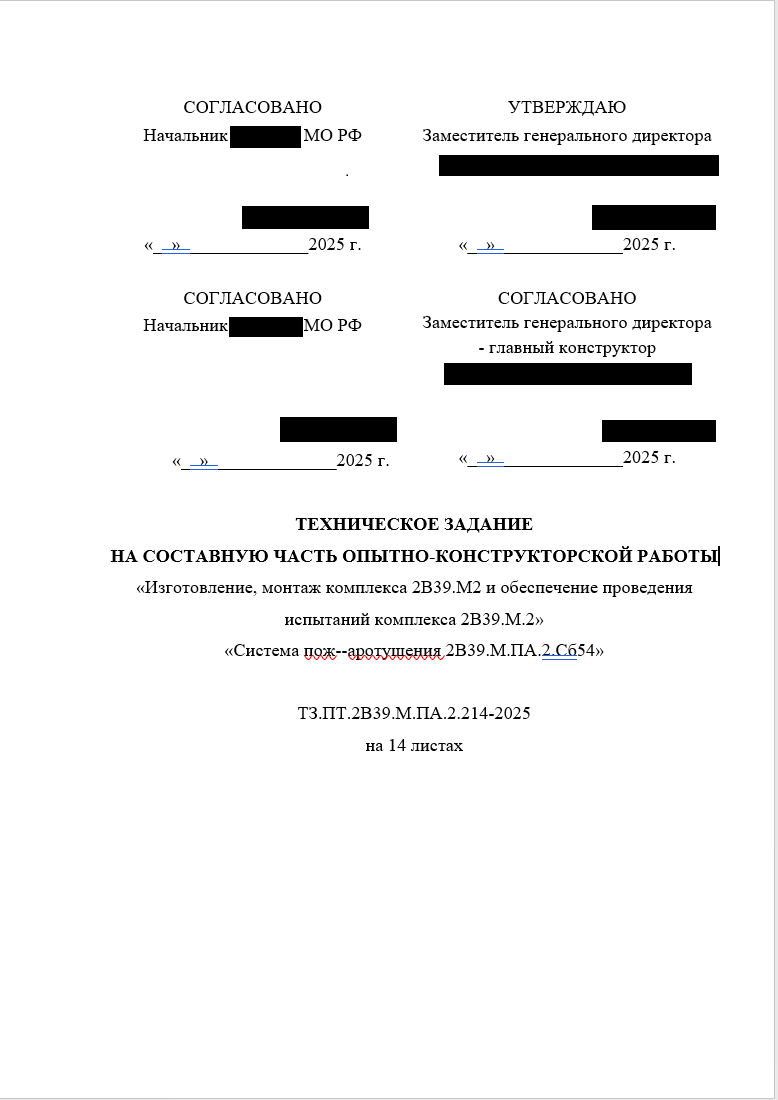
В этом месяце специалисты F6 зафиксировали новые атаки кибергруппы PhantomCore по имейл. Вредоносные письма, разосланные в российские компании, предлагали ознакомиться с ТЗ на создание и тестирование системы пожаротушения.

Рассылка проводилась на адреса организаций разного профиля и затронула такие сферы, как ЖКХ, финансы, муниципальные услуги, аэрокосмическая отрасль, химическая промышленность, строительство, B2C, производство потребительских товаров, ретейл.

Для отправки провокационных посланий PhantomCore использовала легитимные адреса имейл — по всей видимости, результат компрометации аккаунтов.


Анализ показал, что вложенный ZIP содержит два файла:

  • ТЗ на согласование сб 54 от 19.01.26.doc;
  • ТЗ на согласование сб 54 от 19.01.26.docx.lnk.

Первый на поверку оказался RAR-архивом, в котором сокрыта одноименная папка с файлами реального документа. Вредоносный LNK при активации выполняет cmd-команду на загрузку по URL скрипта PowerShell и запуск его на исполнение.

Этот сценарий предусматривает загрузку и отображение документа-приманки в формате .docx.


Скрипт также скачивает с взломанного хоста исполняемый в памяти PowerShell-бэкдор — вариант PhantomRemote. Для его закрепления в системе в планировщике Windows создается задача на ежедневный запуск зловреда с интервалом в 61 с.

В ходе исследования эксперты суммарно обнаружили десять RU-ресурсов с вредоносными скриптами второй стадии атаки.

В Positive Technologies тоже отслеживают шпионские атаки PhantomCore на территории России и обнаружили, что половина инфраструктуры этой кибергруппы расположена за рубежом.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru