


Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

За полтора года эксперты Zimperium обнаружили более 770 поддельных Android-программ, использующих NFC и HCE (Host Card Emulation, возможность эмуляции карт на телефоне) для кражи платежных данных и проведения мошеннических транзакций.

Особенно много таких находок, обычно выдаваемых за приложения банков России, Белоруссии, Бразилии, Польши, Чехии, Словакии, объявилось минувшим летом.

Для маскировки злоумышленники суммарно используют имена двух десятков организаций и сервисов, в основном российских. Список включает Банк России, Т-Банк, ВТБ, Госуслуги, Росфинмониторинг и Google Pay.


Исследователи также выявили более 180 командных серверов и источников распространения вредоносных фальшивок. Для координации NFC-атак и эксфильтрации краденых данных инициаторы используют десятки приватных каналов и ботов Telegram.

Применяемые ими зловреды действуют по-разному. Одни (SuperCard X, PhantomCard) работают как сканеры, считывая данные с банковской карты, а принимает их другое Android-устройство, под контролем злоумышленников и с приложением, эмулирующим карту жертвы, что позволяет расплачиваться в магазинах ее деньгами или снимать их со счета.

Создатели новейшей вредоносной модификации NFCGate пошли дальше: их детище умеет эмулировать карты дропов, помогающих авторам атак выводить деньги с чужих счетов. В итоге жертва, думая, что вносит деньги через банкомат на свой счет, отправляет их в карман мошенников. 

Менее сложные вредоносы собирают данные карт и выводят их в заданный телеграм-канал. Оператор при этом автоматически, в реальном времени получает сообщения и постит содержимое в закрытом чате.

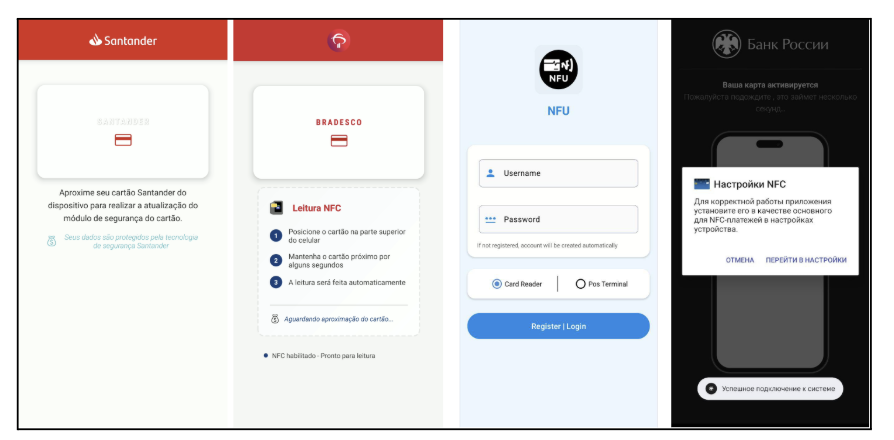
Подобные инструменты атаки требуют минимального взаимодействия с пользователем. Ему обычно в полноэкранном режиме отображается простейшая фейковая страница банка (иногда через WebView) с предложением назначить приложение дефолтным средством NFC-платежей. Вся обработка соответствующих событий при этом выполняется в фоне.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru