


Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Signal запустил зашифрованные резервные копии чатов с опцией подписки

Мессенджер Signal запускает новую функцию — теперь пользователи смогут создавать зашифрованные резервные копии своих чатов и восстанавливать переписку даже в случае потери или поломки телефона.

Опция пока доступна в бета-версии Signal для Android, но в дальнейшем появится и на iOS, и на десктопах.

Чтобы её включить, достаточно зайти в настройки приложения. После активации сообщения будут автоматически архивироваться раз в день — при этом исчезающие и «одноразовые» сообщения в бэкап не попадут.


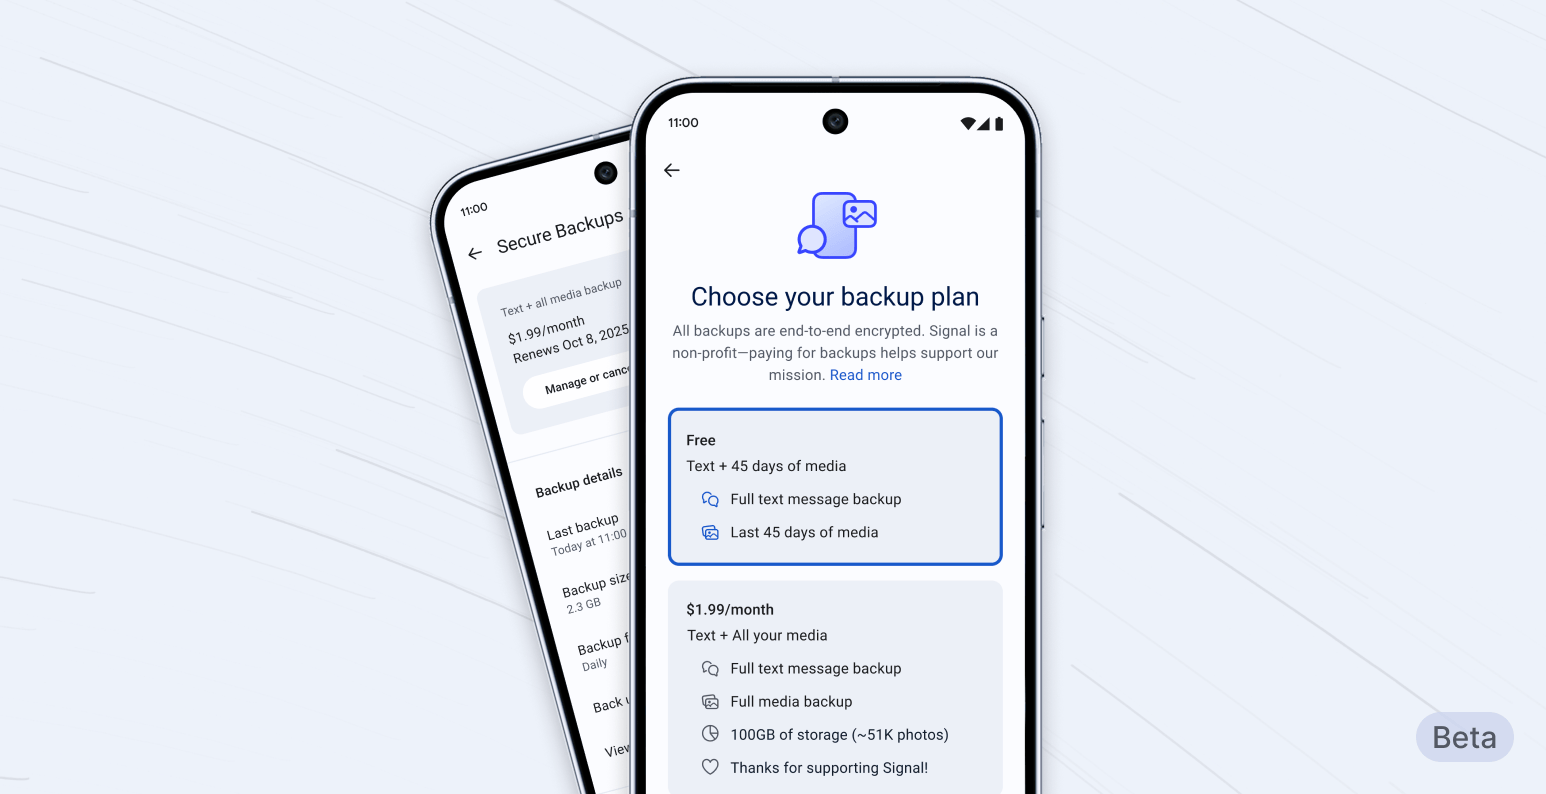
Бесплатный вариант позволяет сохранять до 100 МБ истории переписки и вложений, включая фото, видео и документы, а также медиафайлы за последние 45 дней.

Для тех, кто хочет хранить больше, Signal предлагает платный план за $1,99 в месяц с лимитом до 100 ГБ. Это первый раз, когда мессенджер вводит платную функцию.

При включении резервного копирования на устройстве генерируется 64-символьный ключ восстановления — единственный способ расшифровать данные при их восстановлении. Ключ не хранится у Signal, и если его потерять, доступ к архиву будет утрачен безвозвратно.

Signal последовательно добавляет новые возможности защиты: в январе сервис запустил синхронизацию старых сообщений между устройствами, а весной включил по умолчанию «экранную защиту» в Windows 11, чтобы предотвратить сбор данных функцией Recall. Теперь у пользователей появилась и долгожданная возможность безопасного бэкапа чатов.

На прошлой неделе мы писали о баге в Electron: Signal, Slack и 1Password оказались уязвимы. А в прошлом году изучали тему Signal vs Telegram: какой мессенджер лучше защищает ваши данные.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru