


Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Исследователи в области кибербезопасности зафиксировали новую версию Android-трояна HOOK, которая получила крайне тревожное обновление — возможность показывать пользователю полноэкранное вымогательское сообщение в стиле ransomware.

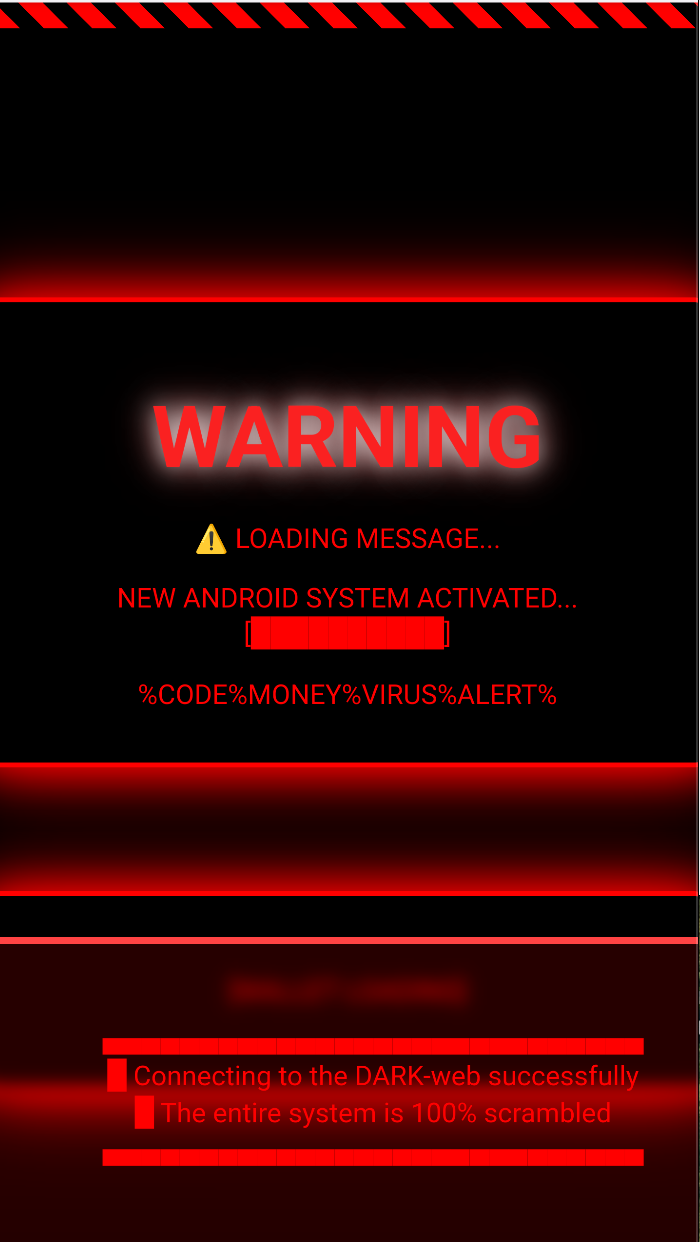
По данным Zimperium, при команде с серверов C&C троян выводит поверх всех окон экран с надписью «WARNING», суммой и криптовалютным кошельком для перевода.

Как только жертва платит или злоумышленники решат, что пора свернуть атаку, они могут убрать сообщение удалённой командой.


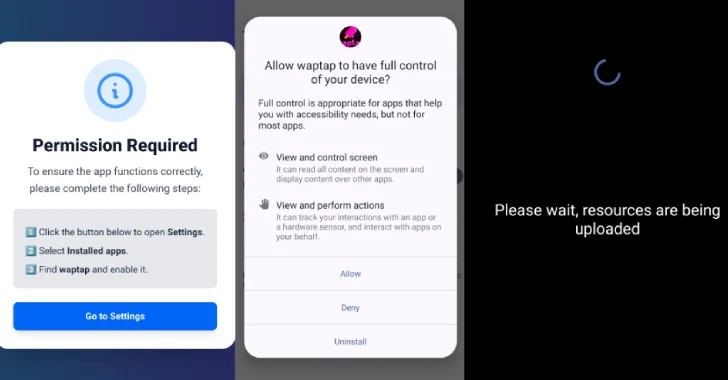
HOOK считается ответвлением трояна ERMAC, исходный код которого ранее утёк в открытый доступ. Как и другие банковские зловреды, он умеет показывать поддельные экраны поверх приложений банков и финсервисов, красть учётные данные и использовать сервисы доступности Android, чтобы полностью контролировать устройство.

Новая версия выглядит гораздо опаснее:

  • поддерживает 107 удалённых команд, из них 38 новых;
  • умеет записывать жесты через прозрачные оверлеи,
  • подсовывать фальшивые экраны NFC-сканирования,
  • имитировать ввод ПИН-кода блокировки,
  • выдавать себя за Google Pay и собирать данные карт.


Помимо этого, троян способен отправлять СМС, транслировать экран жертвы, включать фронтальную камеру и красть cookies или сид-фразы от криптокошельков. Распространяется HOOK через фишинговые сайты и поддельные репозитории GitHub.

Эксперты подчёркивают: границы между банковскими троянами, шпионскими программами и вымогателями постепенно стираются, и HOOK — наглядный пример такой эволюции.

Параллельно Zscaler сообщает о росте активности ещё одного зловреда — Anatsa, который уже атакует более 830 банковских и криптосервисов по всему миру. Для маскировки злоумышленники публикуют вредоносные приложения-дропперы даже в Google Play, где они набирают миллионы установок.

Итог один: Android-зловреды становятся всё функциональнее, а значит, пользователям стоит крайне осторожно относиться к установке приложений из неизвестных источников и внимательнее проверять даже те, что скачаны из официальных магазинов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru