


Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Исследователи из ThreatFabric сообщили о новой эволюции Android-дропперов — приложений, которые выглядят безобидно, но на самом деле загружают и устанавливают зловреды. Раньше такие инструменты чаще всего использовались для распространения банковских троянов, теперь же они применяются и для простого шпионажа, и для кражи СМС.

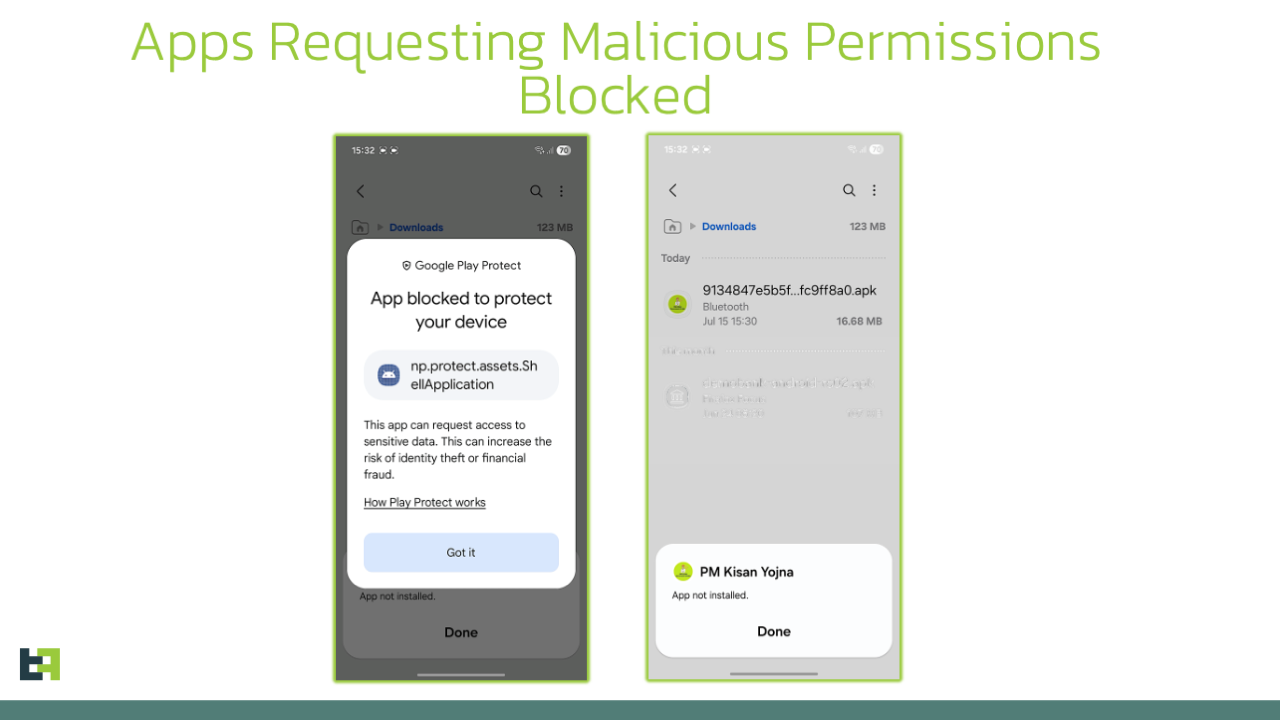
Причём злоумышленники научились обходить как стандартную защиту Google Play Protect, так и новый Pilot Program, созданный специально для «опасных» регионов вроде Индии, Бразилии или Таиланда.

Суть дроппера проста: на первый взгляд это легитимное приложение с минимумом разрешений. После установки оно запускает второй этап — подгружает или расшифровывает настоящий вредоносный код и уже тогда запрашивает доступ к опасным функциям.


Благодаря такому подходу система защиты «видит» обычное приложение, а пользователь успевает его установить и довериться ему.

ThreatFabric отмечает, что сегодня дропперы стали универсальным инструментом: они помогают выживать даже простым вредоносным программам, вроде СМС-стилеров, давая им «фору» перед системами защиты.

Одним из показательных примеров стал RewardDropMiner — многофункциональный дроппер, который раньше умел не только ставить шпионский софт, но и добывать Monero на заражённом устройстве. В новой версии разработчики убрали майнер, но сам механизм загрузки и маскировки остался.

Кроме него в отчёте упоминаются и другие активные семейства дропперов:

  • SecuriDropper — откладывает запросы на разрешения с помощью Session Installer API,
  • Zombinder — объединяет легальные приложения с вредоносными,
  • BrokewellDropper — распространяет продвинутые банковские трояны,
  • HiddenCatDropper — делает ставку на скрытую работу и устойчивость,
  • TiramisuDropper — активно используется для доставки RAT SpyNote.

Главный вывод экспертов: дропперы больше не нишевое оружие для банковских атак, а массовый инструмент доставки любых зловредов. И пока Google совершенствует свои программы защиты, злоумышленники тут же адаптируют схемы, превращая эту борьбу в игру в «кошки-мышки».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru