


Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Android-троян Anatsa расширил цели до 831 банка и криптоплатформ

Исследователи из Zscaler ThreatLabz зафиксировали серьёзное обновление Android-трояна Anatsa (он же TeaBot), который действует с 2020 года. Изначально он был нацелен на кражу учётных данных, кейлоггинг и проведение мошеннических транзакций, но теперь превратился в куда более опасный инструмент.

Если раньше Anatsa атаковал около 650 банковских приложений в Европе, США и Великобритании, то теперь список жертв вырос до 831 финансовых организаций по всему миру. Впервые в число целей попали Германия, Южная Корея и даже криптобиржи.

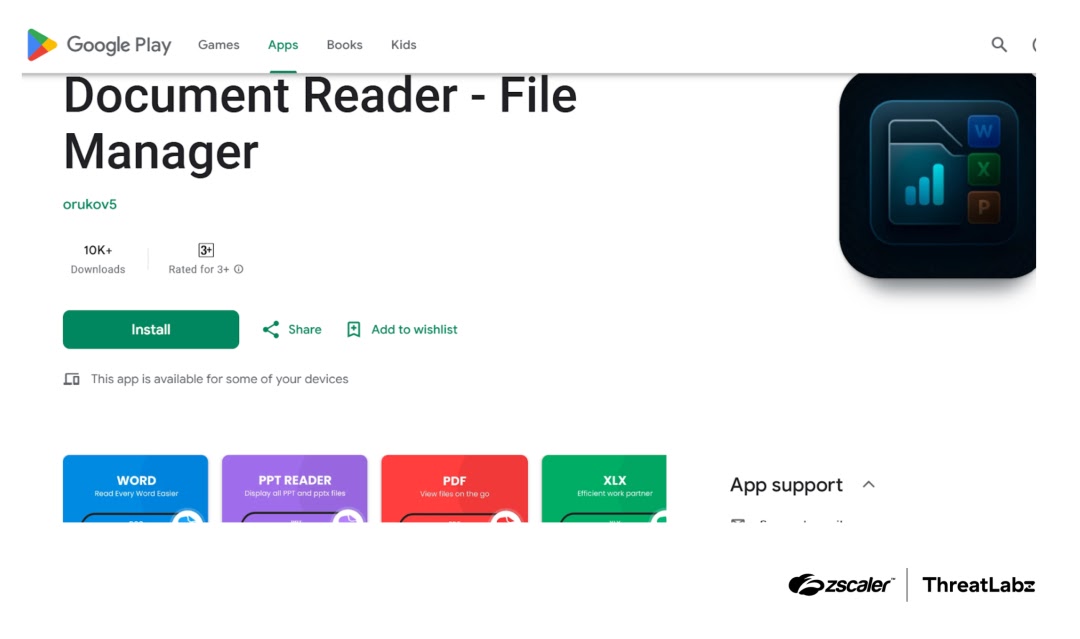
Злоумышленники прячут троян в якобы безобидных приложениях — файловых менеджерах или просмотрщиках документов. Они появляются даже в Google Play, где выглядят вполне легитимно. После установки «чистое» приложение незаметно скачивает вредоносный модуль с командных серверов, маскируя его под обновление.


В новой версии разработчики отказались от динамической загрузки кода и перешли на прямую установку — это ускоряет заражение и усложняет анализ. Кроме того, внедрены:

  • шифрование строк с помощью DES, что мешает статическому анализу;
  • проверки на эмуляцию, чтобы троян активировался только на реальных устройствах;
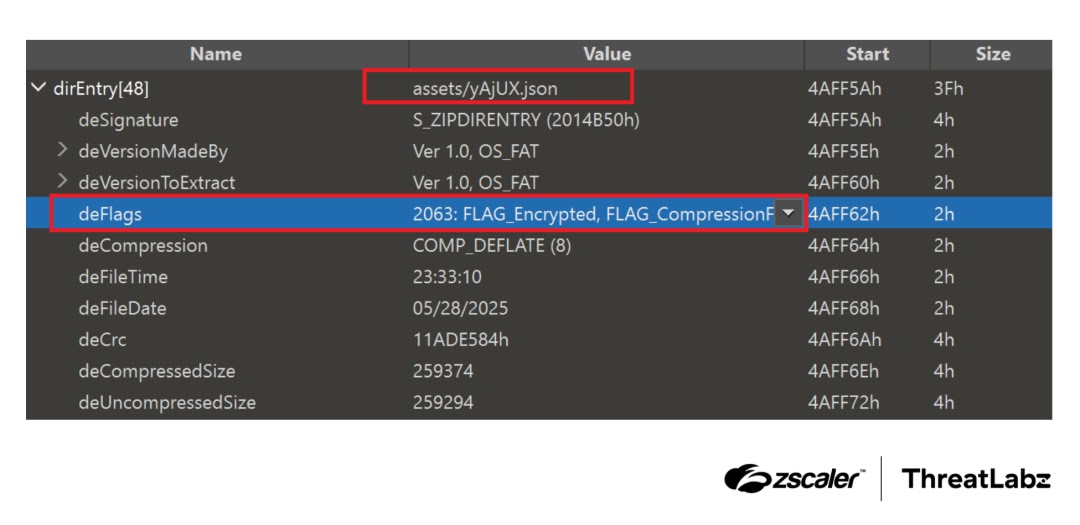
  • повреждённые заголовки APK, сбивающие с толку автоматические инструменты анализа.

Если проверки не проходят, приложение ведёт себя как обычный файловый менеджер и не вызывает подозрений.


После установки Anatsa просит доступ к специальным возможностям ОС. Если пользователь соглашается, троян автоматически активирует критически важные разрешения: чтение СМС, отображение окон поверх экрана и другие.

Дальше он получает список банковских приложений, загружает поддельные страницы входа и перехватывает логины и пароли. Для маскировки данные пересылаются на серверы в зашифрованном виде.

Некоторые заражённые «приложения-приманки» уже набрали более 50 тысяч скачиваний. А всего ThreatLabz передала Google данные о 77 вредоносных приложениях разных семейств, которые суммарно установили более 19 миллионов раз.

Тренды тоже тревожные: на фоне спада активности семейств Facestealer и Coper, заметно растёт доля троянов и рекламного софта, среди которых Joker, Harly и Anatsa.

Anatsa стал ещё более скрытным и изощрённым, а число его целей растёт. Эксперты советуют внимательно проверять разрешения при установке приложений и сравнивать их с заявленной функциональностью. Если файловый менеджер просит доступ к СМС или возможность показывать окна поверх других программ — это повод насторожиться.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru