


Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Специалисты Semperis обнаружили серьезный изъян проекта Managed Service Accounts (dMSA), который существенно упрощает взлом паролей к управляемым аккаунтам и позволяет получить постоянный доступ во всем их ресурсам в доменах Active Directory.

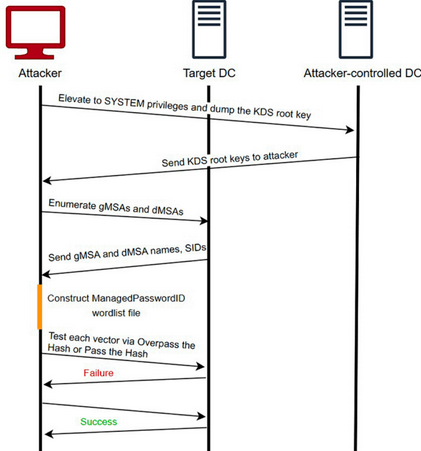
Функциональность dMSA была введена в Windows Server 2025 для зашиты от атак на протокол Kerberos. Разработанный экспертами способ внедрения бэкдора в обход аутентификации несложен в исполнении, однако для успешной атаки придется заполучить корневой ключ службы KDS.

Из-за этого создатели Golden dMSA оценили степень угрозы как умеренную: заветный ключ доступен только из-под учетной записи с высочайшими привилегиями — администратора корневого домена, админа предприятия либо SYSTEM.

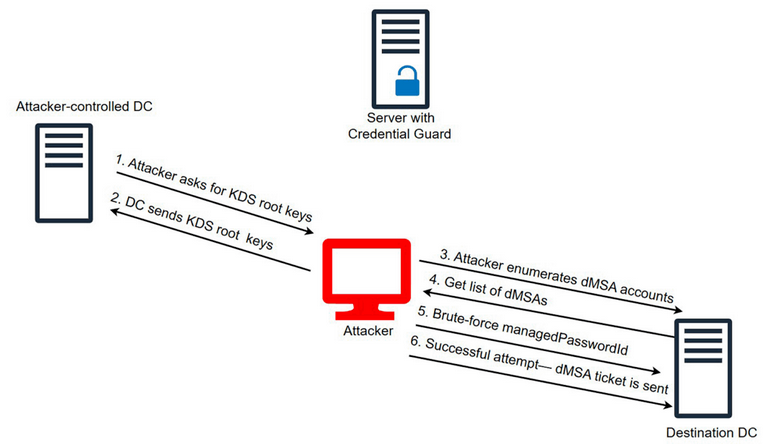
С помощью этого мастер-ключа можно получить текущий пароль dMSA или gMSA (групповой управляемый аккаунт пользователя AD) без повторного обращения к контроллеру домена. Как оказалось, для регулярно и автоматически заменяемых паролей предусмотрено лишь 1024 комбинации, и они поддаются брутфорсу.


Таким образом, компрометация одного контроллера домена в рамках Golden dMSA может обернуться масштабным взломом управляемых аккаунтов AD-службы. Автор атаки также получает возможность горизонтально перемещаться между доменами целевой организации.

Примечательно, что представленный Semperis метод позволяет обойти Windows-защиту Credential Guard — механизм, предотвращающий кражу учеток, NTLM-хешей и тикетов Kerberos (идентификаторов TGT).

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru