


Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Специалисты Semperis обнаружили серьезный изъян проекта Managed Service Accounts (dMSA), который существенно упрощает взлом паролей к управляемым аккаунтам и позволяет получить постоянный доступ во всем их ресурсам в доменах Active Directory.

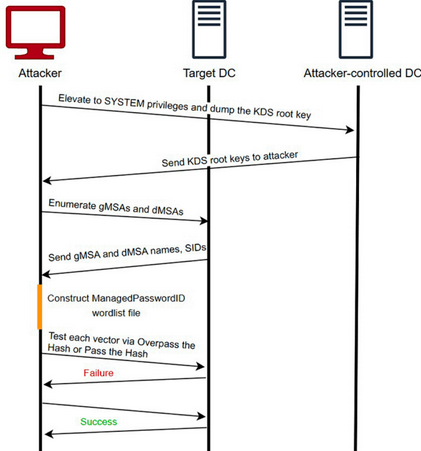
Функциональность dMSA была введена в Windows Server 2025 для зашиты от атак на протокол Kerberos. Разработанный экспертами способ внедрения бэкдора в обход аутентификации несложен в исполнении, однако для успешной атаки придется заполучить корневой ключ службы KDS.

Из-за этого создатели Golden dMSA оценили степень угрозы как умеренную: заветный ключ доступен только из-под учетной записи с высочайшими привилегиями — администратора корневого домена, админа предприятия либо SYSTEM.

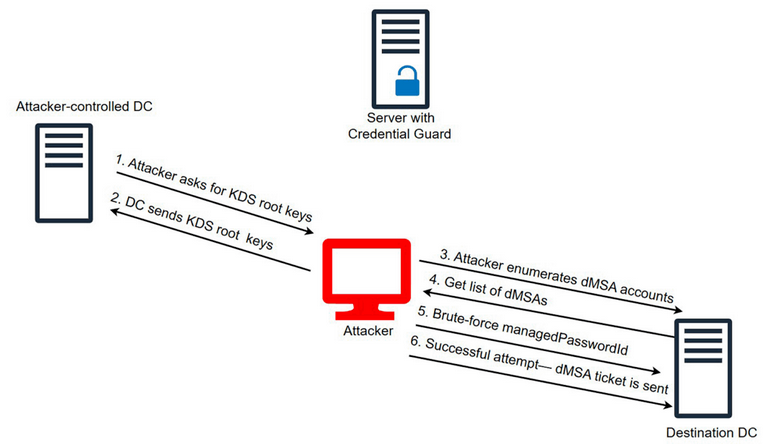
С помощью этого мастер-ключа можно получить текущий пароль dMSA или gMSA (групповой управляемый аккаунт пользователя AD) без повторного обращения к контроллеру домена. Как оказалось, для регулярно и автоматически заменяемых паролей предусмотрено лишь 1024 комбинации, и они поддаются брутфорсу.


Таким образом, компрометация одного контроллера домена в рамках Golden dMSA может обернуться масштабным взломом управляемых аккаунтов AD-службы. Автор атаки также получает возможность горизонтально перемещаться между доменами целевой организации.

Примечательно, что представленный Semperis метод позволяет обойти Windows-защиту Credential Guard — механизм, предотвращающий кражу учеток, NTLM-хешей и тикетов Kerberos (идентификаторов TGT).

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru