


Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

В даркнете активно продвигают мобильного зловреда EagleSpy v5. По словам разработчика, троян обладает множеством функций удаленного доступа и умеет обходить Google Play Protect, а также контроль разрешений, реализованный в Android 13.

Вредонос позиционируется как полнофункциональный тулкит для скрытного контроля зараженных устройств с Android версий с 9-й по 13-ю (а по отзывам владельцев «пожизненной» подписки, — даже по 15-ю).

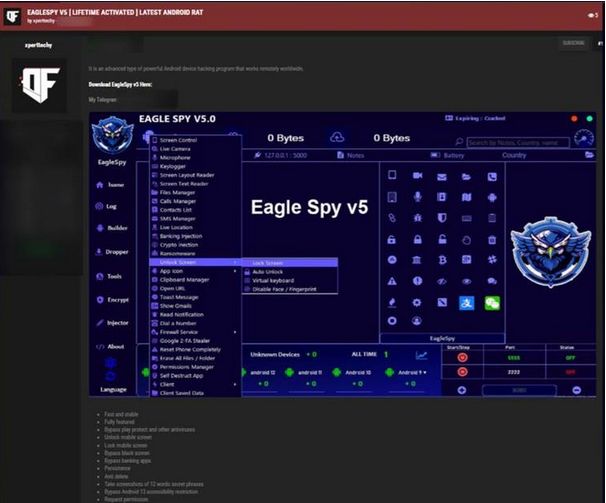
Судя по рекламным объявлениям, набор функций EagleSpy v5 позволяет оператору совершать следующие действия:

  • осуществлять мониторинг в реальном времени, в том числе за счет трансляции экрана;
  • следить за клавиатурным вводом жертвы;
  • получать записи с камеры и микрофона;
  • отслеживать местоположение жертвы по GPS;
  • выполнять операции с файлами (загрузка, вывод, удаление);
  • отслеживать телефонные вызовы и СМС;
  • загружать и деинсталлировать приложения;
  • перехватывать содержимое буфера обмена;
  • получать доступ к криптокошелькам с помощью секретных фраз из 12 слов, раздобытых в виде скриншотов;
  • воровать платежные данные через веб-инъекции;
  • шифровать данные с целью вымогательства.

Работая в фоновом режиме, троян активно использует Accessibility Services, доступ к которым получает в обход ограничений, введенных с выпуском Android 13 (Restricted Settings).

Зловред снабжен рядом средств самообороны, позволяющих, в числе прочего, ускользать от зоркого ока Google Play Protect и других антивирусных решений. Чтобы скрыть вредоносную активность, он накладывает поверх окон черный экран и умеет обходить защиту банковских приложений.

Насколько известно, EagleSpy v5 распространяется под видом легитимных приложений через неофициальные магазины, почтовые спам-рассылки и мошеннические сообщения в соцсетях.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru