


В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

В Android-версии WhatsApp тестирует защиту от экспорта чатов

Если вы серьёзно относитесь к конфиденциальности своих переписок, есть хорошие новости — WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовит новое обновление, которое может значительно усложнить жизнь тем, кто любит сохранять или экспортировать чужие чаты.

Скоро в приложении может появиться «расширенная конфиденциальность чатов» (Advanced Chat Privacy).

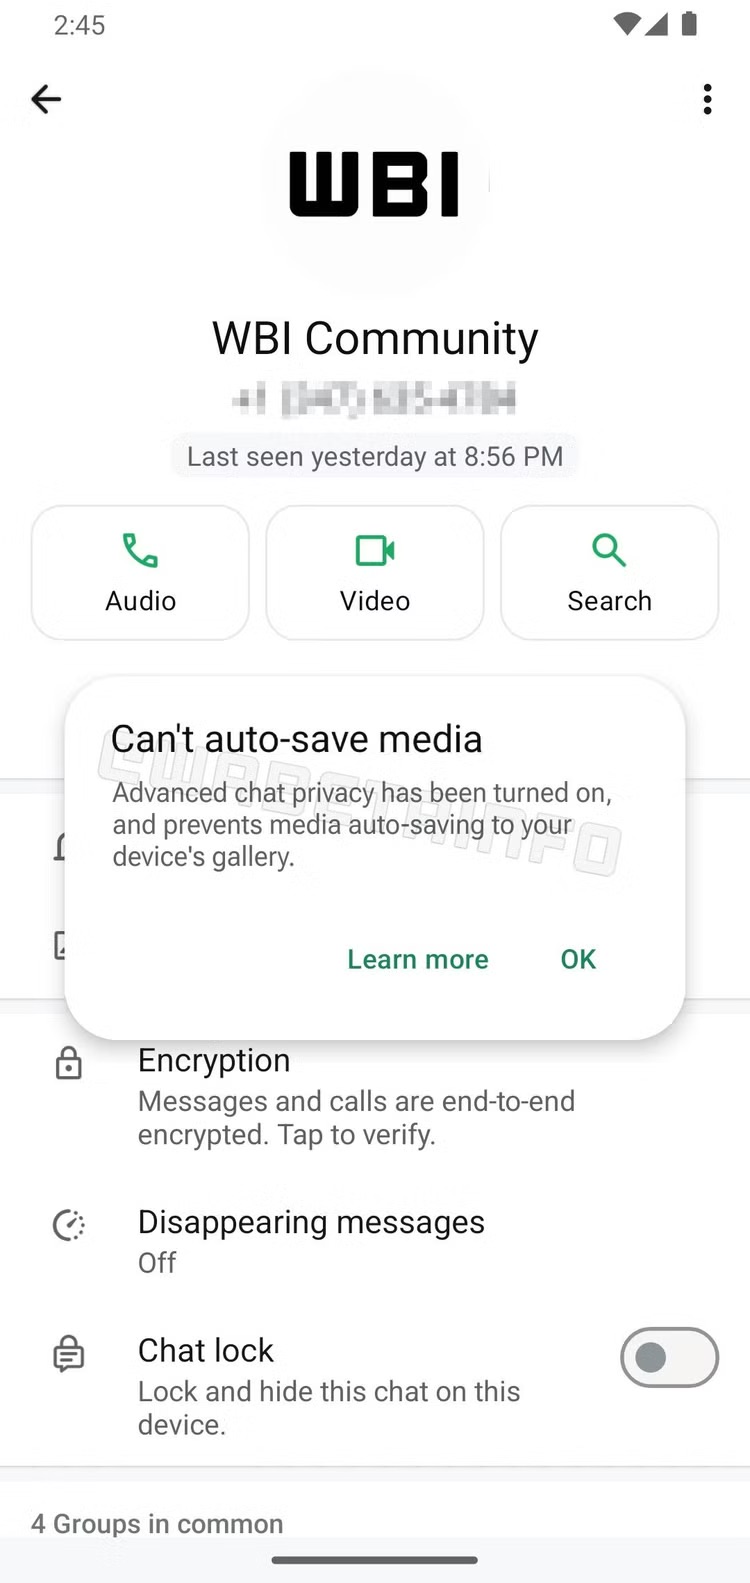
Ребята из WABetaInfo изучили бета-версию WhatsApp для Android (2.25.10.14) и выяснили, что мессенджер запрещает другим людям экспортировать ваш общий чат. Другими словами, если вы включили эту настройку, ваш собеседник уже не сможет просто так взять и сохранить всю вашу переписку, включая текст и медиа.

Однако полностью перекрыть экспорт пока не получится — хитрый юзер всё ещё может переслать отдельные сообщения на сторонний номер и уже там экспортировать переписку. Но это явно требует больше усилий и времени.


Интересно, что при включённой функции нельзя будет взаимодействовать с Meta AI (Meta признана экстремистской в России) — пока непонятно, касается ли это только ИИ в чате или вообще всей функции. Есть подозрения, что это сделано, чтобы Meta AI не мог запоминать ваши разговоры. Логично, да?

Как это работает:

  • Включается по отдельности для каждого чата — так что можно выбрать, с кем хочется быть особенно скрытным.
  • Медиафайлы, которые вы отправляете, не будут автоматически сохраняться у собеседника, даже если у него включена опция «сохранять всё подряд».
  • Если кто-то из участников отключит эту защиту, все получат уведомление — сюрпризов не будет.

Функция пока доступна только у части бета-пользователей, и когда она появится у всех — неясно.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru