


WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовятся исправить ключевую проблему конфиденциальности видеозвонков: в новой версии мессенджера появится возможность отключить камеру перед принятием вызова.

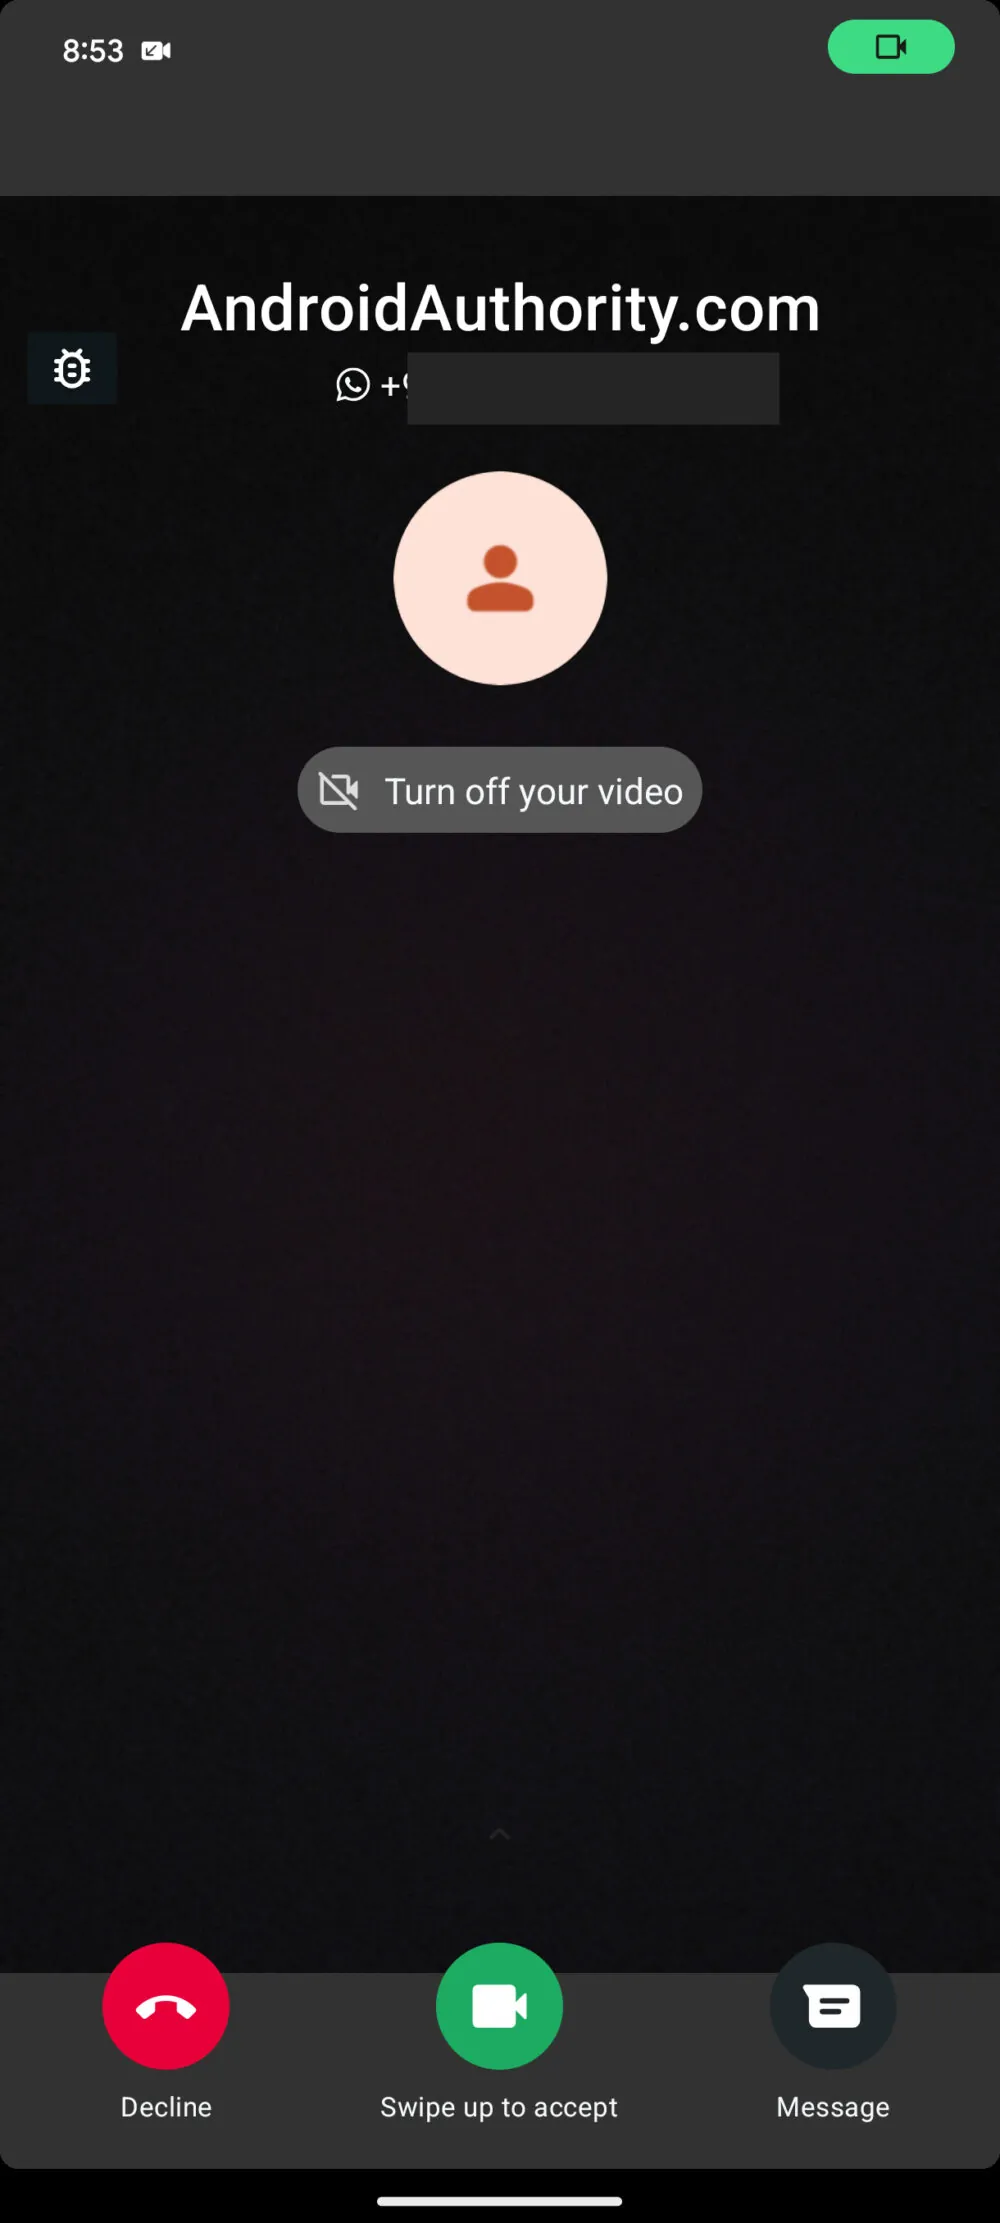
Сейчас при входящем видеозвонке WhatsApp автоматически включает фронтальную камеру, а отключить её можно только после ответа на звонок.

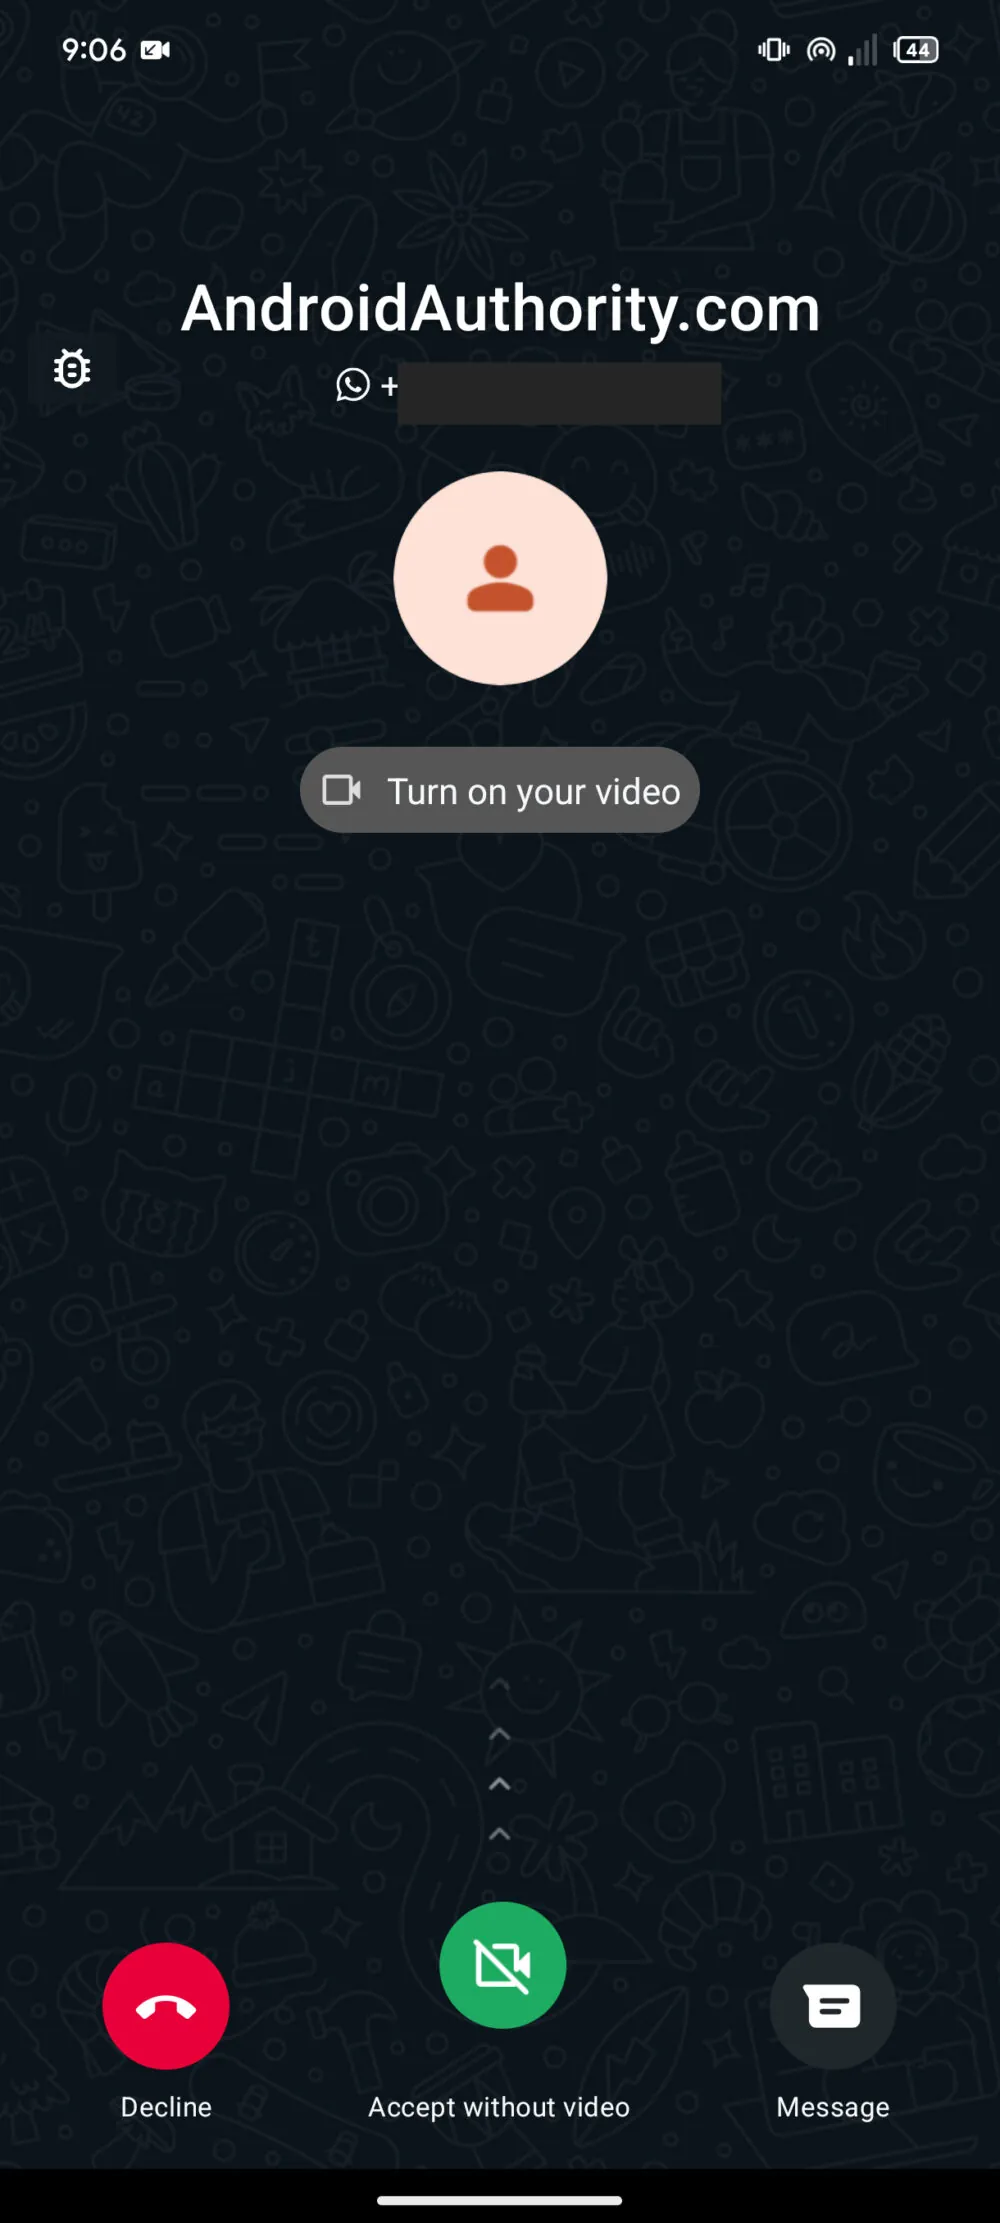
Однако в бета-версии приложения для Android (2.25.7.3) обнаружена новая функциональность — «Принять без видео», которая позволит начать разговор в аудиоформате.

При поступлении видеозвонка у пользователя появится опция «Отключить видео», нажав на которую можно принять звонок в голосовом режиме. Если позже возникнет желание включить камеру, это можно сделать в любой момент с помощью кнопки «Включить видео».


Источник: Android Authority


Эта функция придётся особенно кстати, учитывая растущее число мошеннических схем с видеозвонками. В частности, в Индии зафиксированы случаи сексторшн-афер, где злоумышленники снимают скриншоты лица жертвы и требуют выкуп.

Пока неясно, когда нововведение появится в стабильной версии WhatsApp, но его тестирование даёт надежду на улучшенную защиту личного пространства пользователей.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru