


В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

Управление по борьбе с противоправным использованием информационно-коммуникационных технологий (УБК МВД) по Свердловской области установило и задержало злоумышленника, распространявшего трояны и похищавшего с их помощью денежные средства. В числе прочего он маскировал зловредные программы под списки пропавших без вести в ходе СВО.

Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», от действий подозреваемого пострадали как минимум 12 человек. Общий доказанный ущерб превысил 500 тысяч рублей.

Оперативники вышли на след злоумышленника, когда он действовал по стандартной схеме: в социальных сетях он находил объявления о пропавших мобильных телефонах, связывался с их владельцами через мессенджеры и предлагал установить приложение для определения местоположения устройства.

На деле это была троянская программа. Таким образом он похитил около 25 тысяч рублей у пенсионерки, пытавшейся помочь внучке найти телефон.

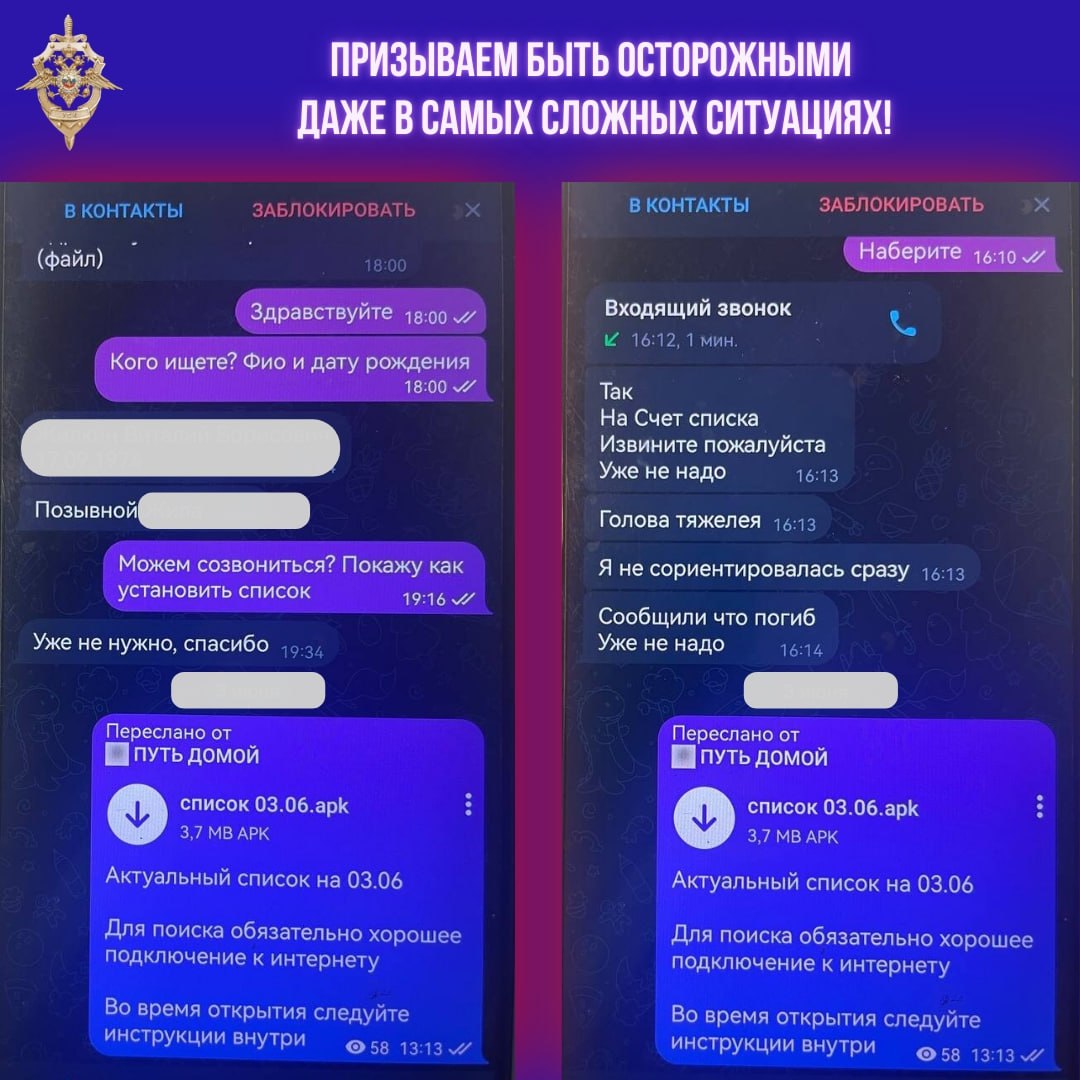
Однако, как выяснили сотрудники УБК МВД, основной метод распространения вредоносов был иным: злоумышленник рассылал вирусы через Telegram, выдавая их за «списки пропавших без вести» в зоне СВО.

Родственники, потерявшие связь с близкими, надеялись получить информацию и сами устанавливали трояны, после чего их данные оказывались в руках мошенника. В результате ущерб составил более 500 тысяч рублей, а количество пострадавших превысило 12 человек.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru