


В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

В Свердловской области задержан распространитель мобильных троянов

Управление по борьбе с противоправным использованием информационно-коммуникационных технологий (УБК МВД) по Свердловской области установило и задержало злоумышленника, распространявшего трояны и похищавшего с их помощью денежные средства. В числе прочего он маскировал зловредные программы под списки пропавших без вести в ходе СВО.

Как сообщает официальный телеграм-канал УБК МВД России «Вестник киберполиции России», от действий подозреваемого пострадали как минимум 12 человек. Общий доказанный ущерб превысил 500 тысяч рублей.

Оперативники вышли на след злоумышленника, когда он действовал по стандартной схеме: в социальных сетях он находил объявления о пропавших мобильных телефонах, связывался с их владельцами через мессенджеры и предлагал установить приложение для определения местоположения устройства.

На деле это была троянская программа. Таким образом он похитил около 25 тысяч рублей у пенсионерки, пытавшейся помочь внучке найти телефон.

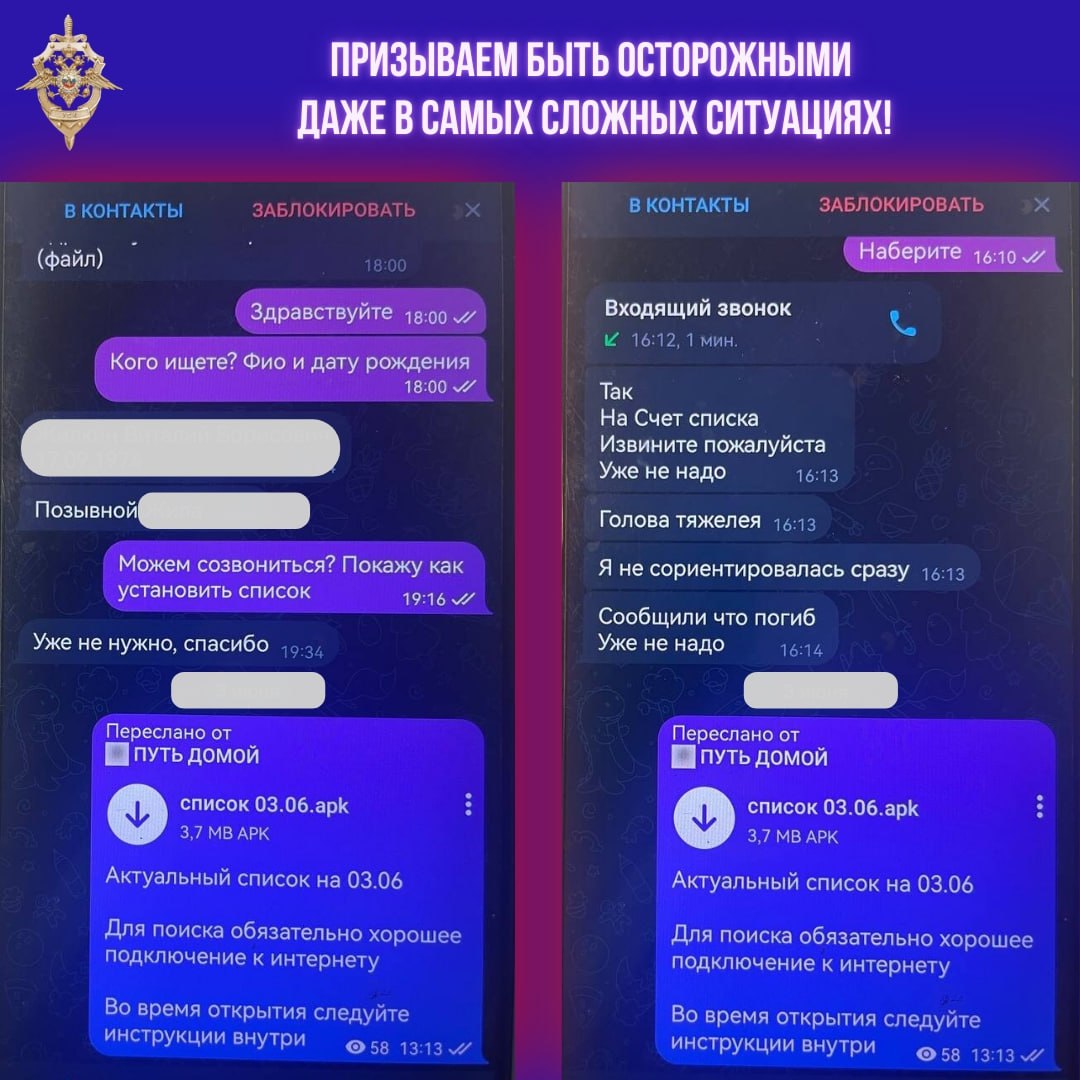
Однако, как выяснили сотрудники УБК МВД, основной метод распространения вредоносов был иным: злоумышленник рассылал вирусы через Telegram, выдавая их за «списки пропавших без вести» в зоне СВО.

Родственники, потерявшие связь с близкими, надеялись получить информацию и сами устанавливали трояны, после чего их данные оказывались в руках мошенника. В результате ущерб составил более 500 тысяч рублей, а количество пострадавших превысило 12 человек.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru