


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

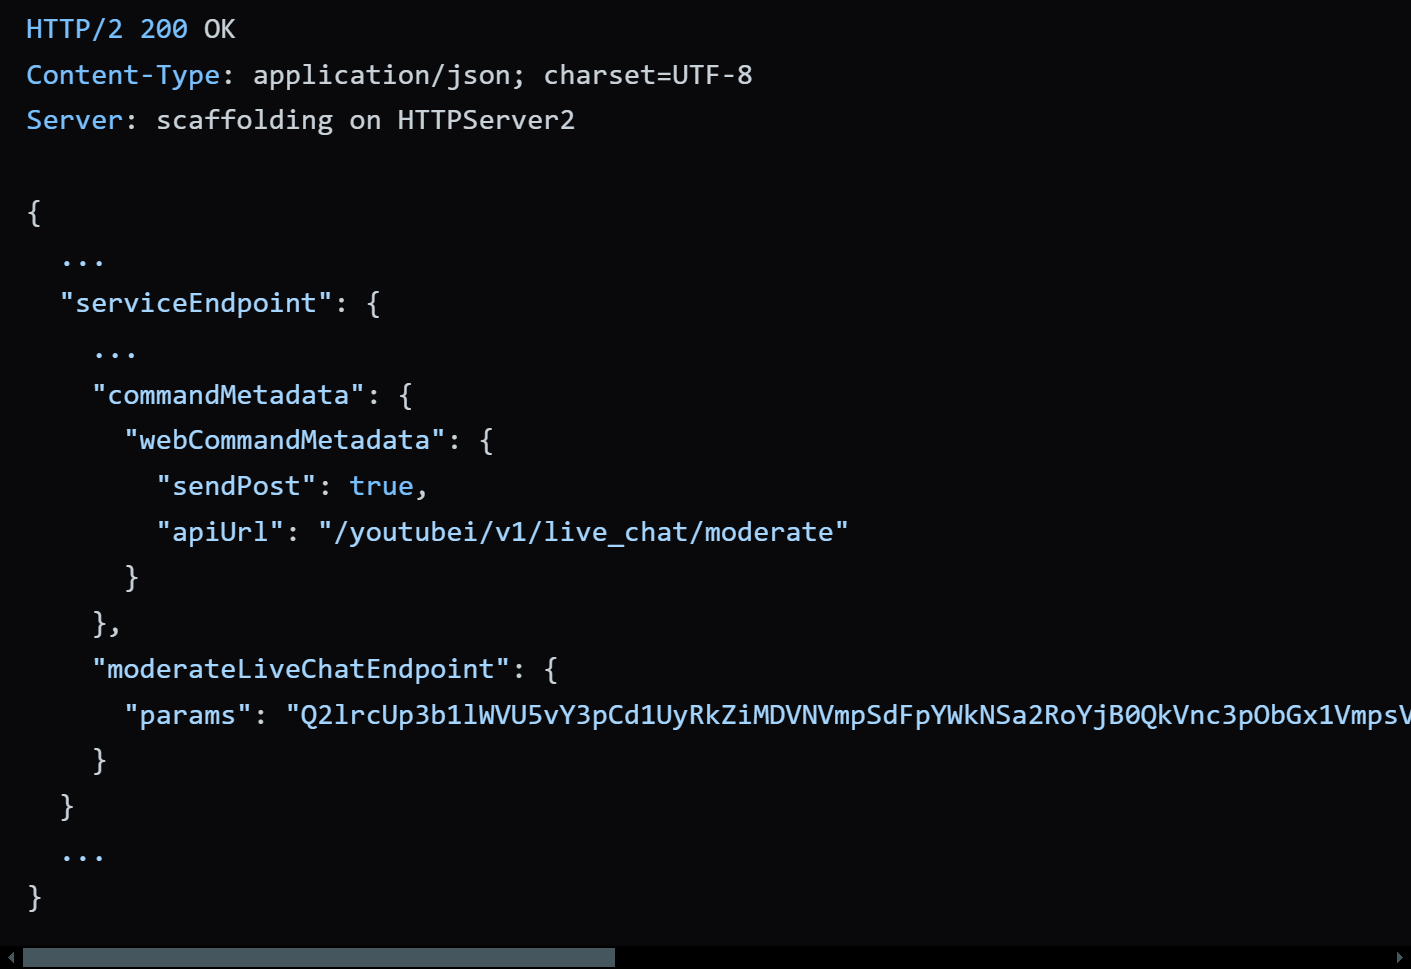
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

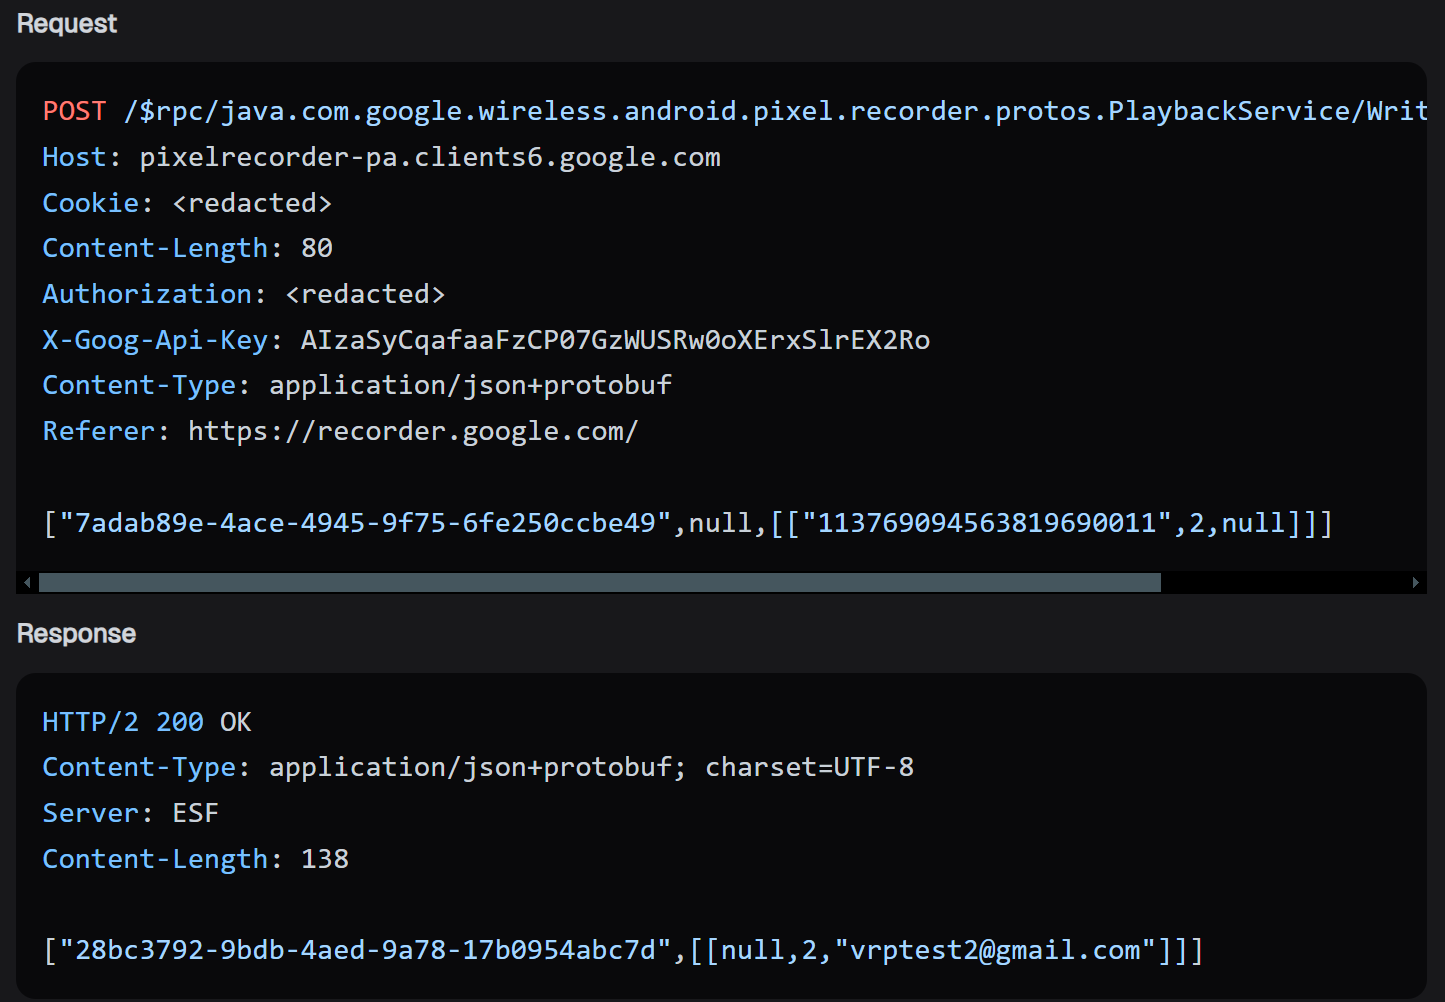
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru