


В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

В YouTube закрыли лазейки, раскрывающие почту пользователей

Google устранила две уязвимости, которые в связке позволяли раскрыть адреса электронной почты пользователей YouTube. Для тех, кто пытался использовать видеохостинг анонимно, это была серьёзная проблема.

На бреши обратили внимание исследователи Brutecat (brutecat.com) и Натан (schizo.org). По их словам, YouTube и API Pixel Recorder можно было использовать для получения идентификаторов пользователей и конвертации их в имейлы.

Поскольку платформой пользуются многие активисты и информаторы государственного уровня, эксплуатация описанных уязвимостей может угрожать раскрытием их личностей.

Первую часть этого вектора атаки выявил Brutecat после изучения API Google Internal People. Как обнаружил исследователь, функциональность «blocking» требует обфусцированные данные Gaia ID и отображаемое имя.

Gaia ID — уникальный внутренний идентификатор, который Google использует на всех своих веб-ресурсах. Этот идентификатор предназначается исключительно для использования внутри проектов интернет-гиганта и не должен «торчать наружу».

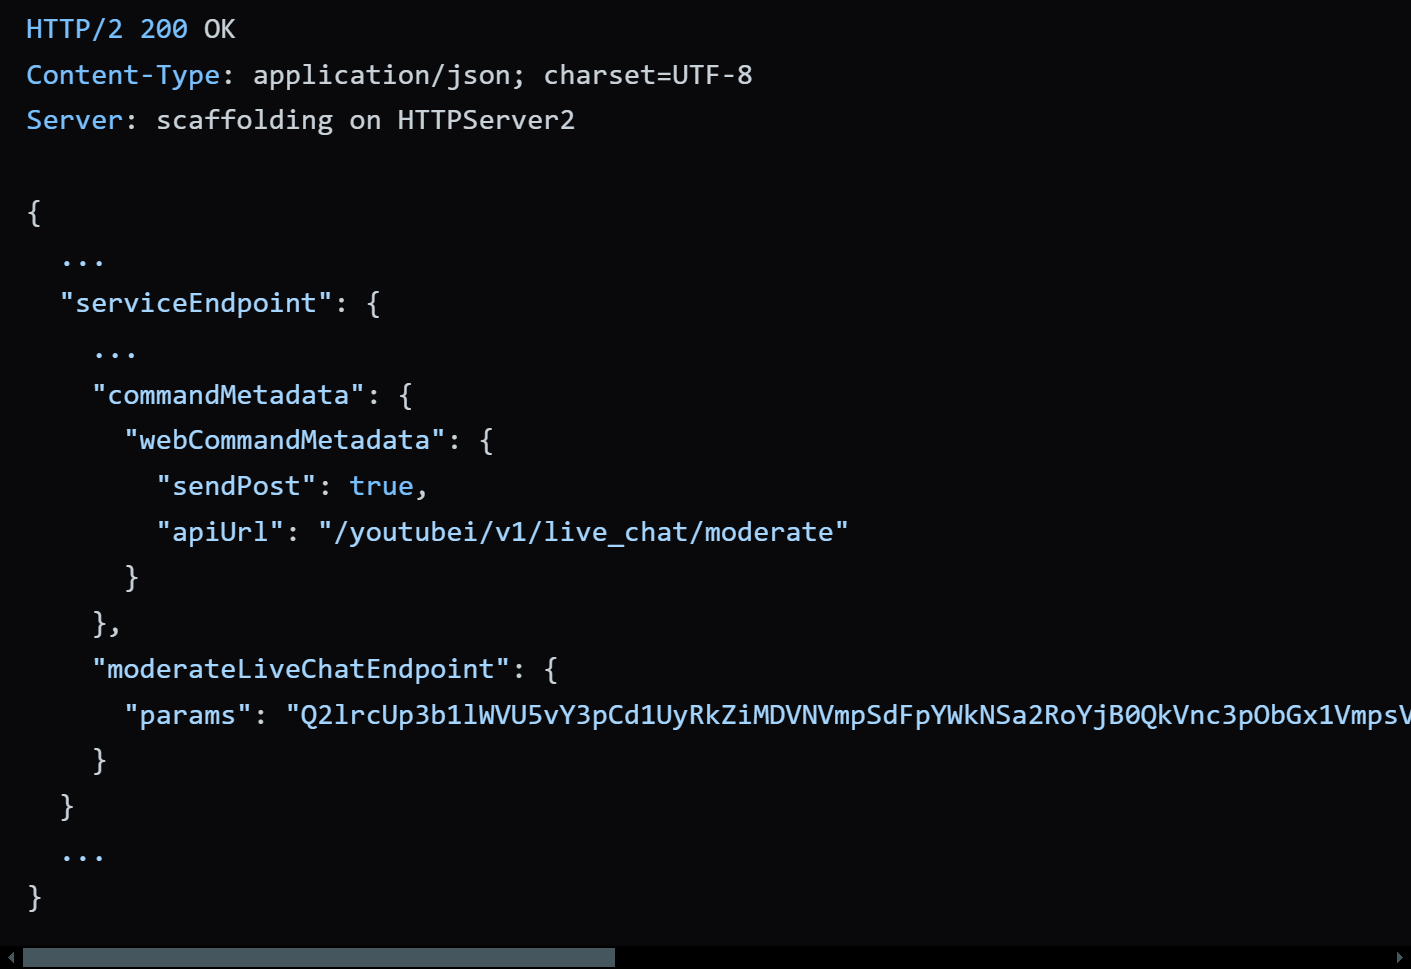
После ряда тестов Brutecat выяснил, что при попытке заблокировать кого-либо в чате на YouTube платформа раскрывает обфусцированный Gaia ID пользователя. Это происходит в ответ на API-запрос /youtube/v1/live_chat/get_item_context_menu.

Зашифрованные base64 данные при раскрытии как раз выдавали идентификатор:


Модифицируя упомянутый вызов API, Brutecat смогут получить Gaia ID любого канала на YouTube, включая тех, кто пытался скрыть свои данные. После этого специалисты начали думать, как добыть имел при наличии идентификатора Gaia.

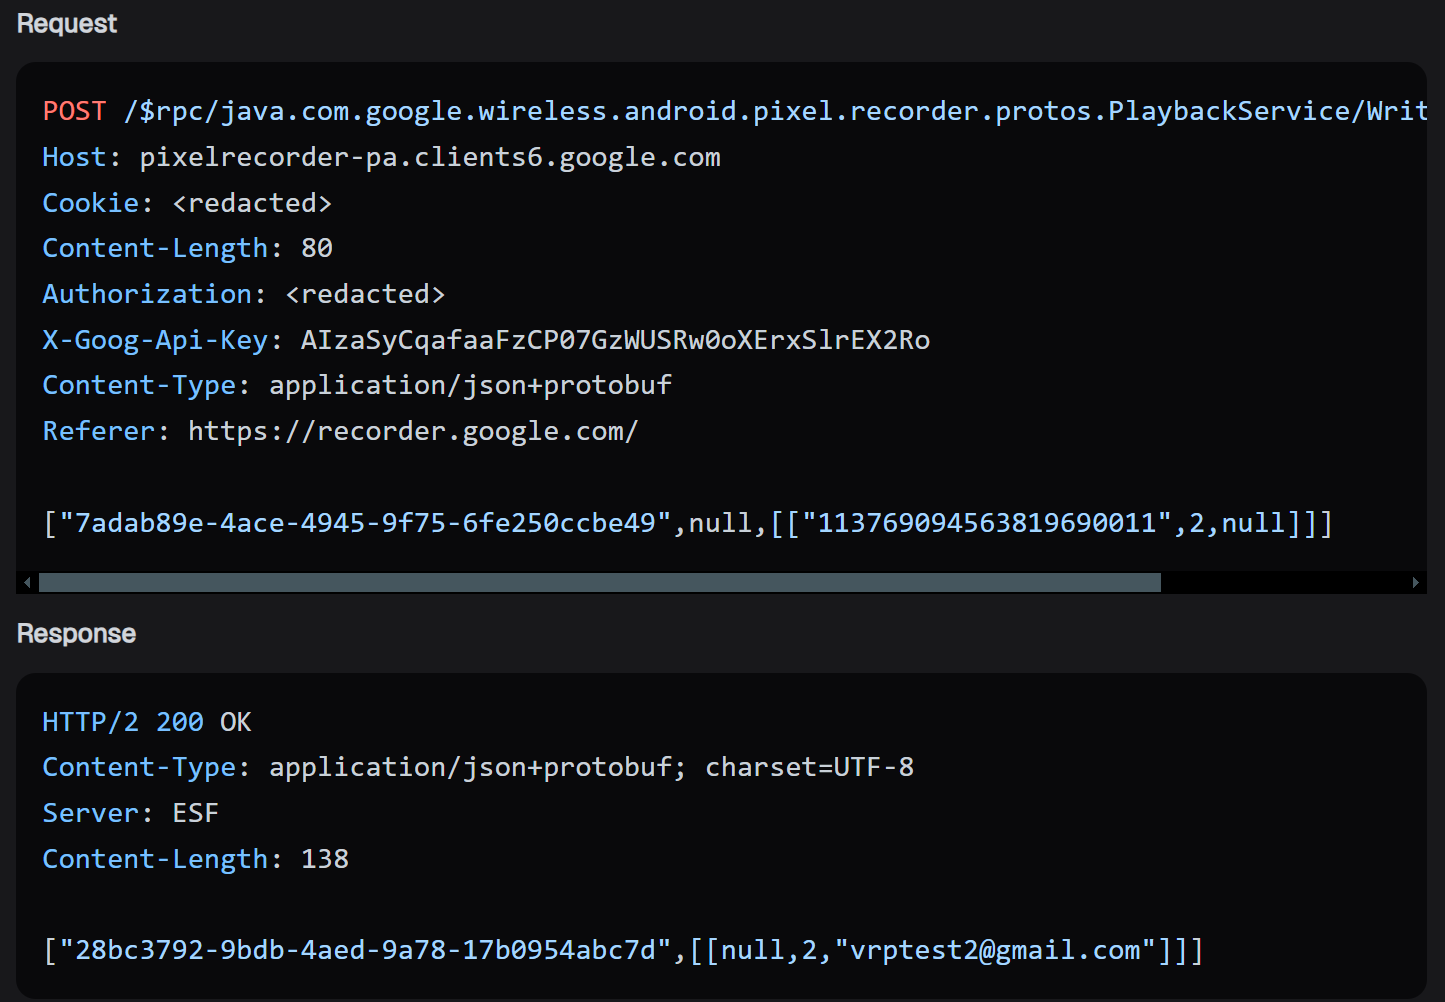
Тут в дело вступил Натан, который нашёл Pixel Recorder — API, позволяющий конвертировать Gaia ID в адрес электронной почты.


Исследователи передали Google информацию о проблеме в сентябре 2024 года. А в этом месяце разработчики устранили уязвимость.

Подпишитесь на новости

На GitHub появилась утилита для удаления моделей Apple Intelligence

Выключить ИИ-функции — ещё не значит освободить место на диске. Для пользователей macOS появилась утилита RemoveMacAI: она отключает Apple Intelligence, удаляет загруженные модели и блокирует их повторное скачивание. Поддерживаются компьютеры с Apple silicon и macOS 27.

В документации проекта на GitHub разработчик объясняет проблему: в macOS 27 нет единого переключателя Apple Intelligence, а модели остаются на накопителе даже после отключения функций.

RemoveMacAI отключает Siri, Writing Tools, Genmoji, Image Playground, расширение ChatGPT, умные ответы и сводки, очистку фотографий и предиктивное дополнение кода в Xcode. Связанные локальные модели тоже удаляются. Диктовку утилита оставляет в покое — она управляется отдельно.


По словам автора, модели удаляются через системную службу Apple, без прямого вмешательства в файлы каталога /System. Защита System Integrity Protection остаётся включённой. Профиль конфигурации, который пользователь подтверждает в настройках, блокирует повторную загрузку моделей.


Предусмотрены просмотр состояния, пробный запуск без изменений и сохранение выбранных функций. Команда removemacai revert отменяет настройки и разрешает системе снова скачивать модели. Проект распространяется под лицензией MIT.

Есть нюанс: отключение затрагивает и приложения, использующие локальные модели Apple, а также соответствующие действия в «Командах». macOS 26 и более ранние версии не поддерживаются. Так что освобождение диска сопровождается вполне конкретной потерей возможностей; выбирать, какие из них нужны, придётся пользователю.

RSS: Новости на портале Anti-Malware.ru