


Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Новая крупномасштабная фишинговая атака, организованная группировкой TA558, прошла 27 января и затронула российские и белорусские компании, работающие в сферах финансов, логистики, строительства, туризма и промышленности.

По данным аналитиков F.A.C.C.T., за один день злоумышленники с помощью специализированного программного обеспечения разослали фишинговые письма более чем 76 000 адресатам в 112 странах.


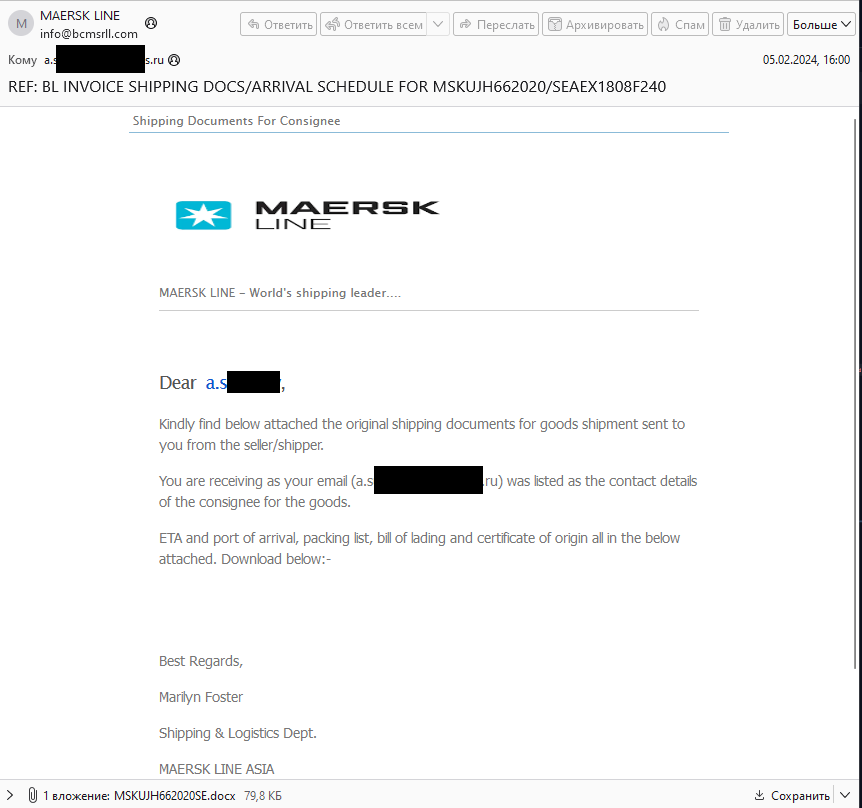
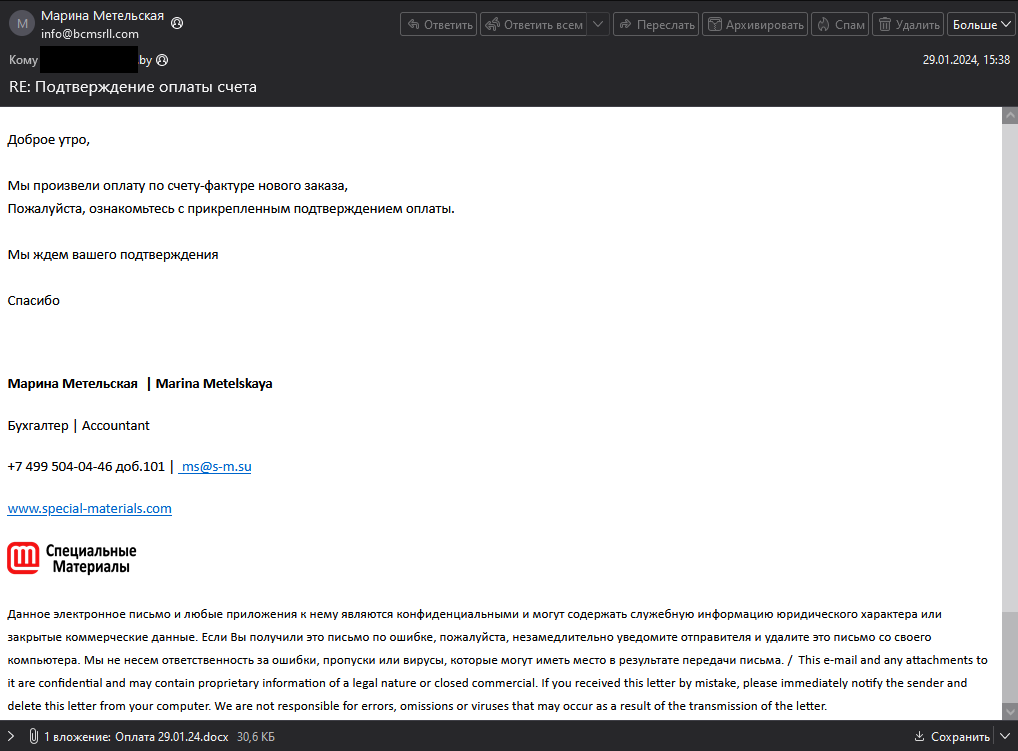
Письма содержали вложение, при открытии которого загружался и запускался RTF-документ, использующий уязвимость CVE-2017-11882. Этот документ загружал и активировал HTA-файл с обфусцированным VBS-сценарием, который, в свою очередь, устанавливал программу удаленного доступа Remcos RAT.

Данный софт позволяет злоумышленникам полностью контролировать устройство жертвы.


Группировка TA558 действует как минимум с 2018 года. В 2024 году аналитики F.A.C.C.T. Threat Intelligence зафиксировали более тысячи фишинговых кампаний, направленных на предприятия, госучреждения и банки в России и Беларуси.

Основная цель атак — кража данных и получение доступа к внутренним системам организаций. TA558 применяет многоэтапные схемы фишинга и активно использует методы социальной инженерии.

Весной 2024 года мы писали о волне атак TA558, в которых вредоносный код прятался в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru