


Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

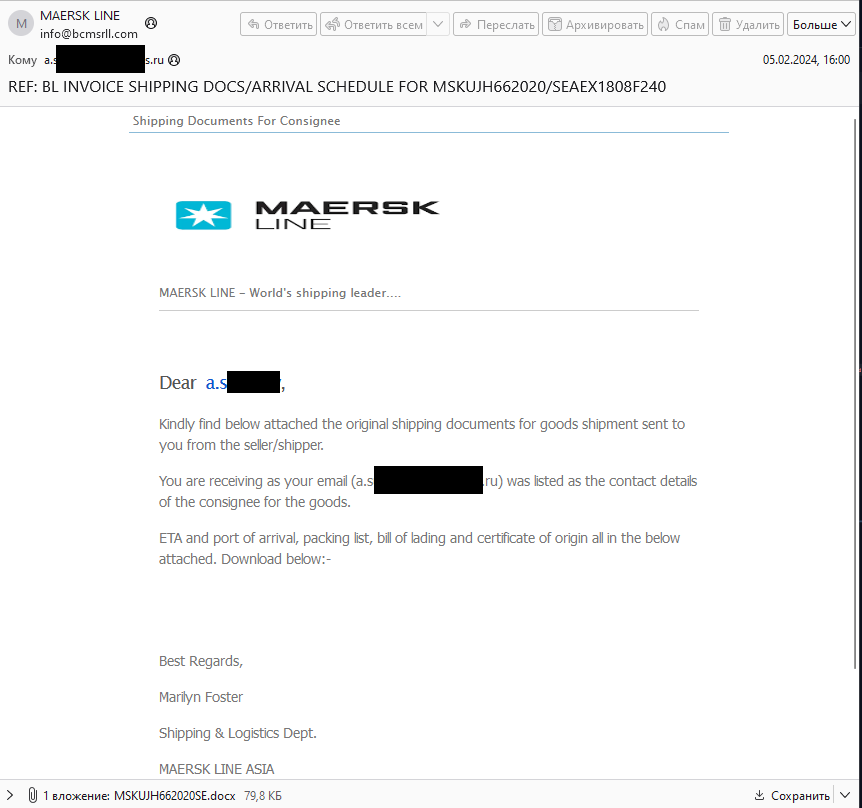
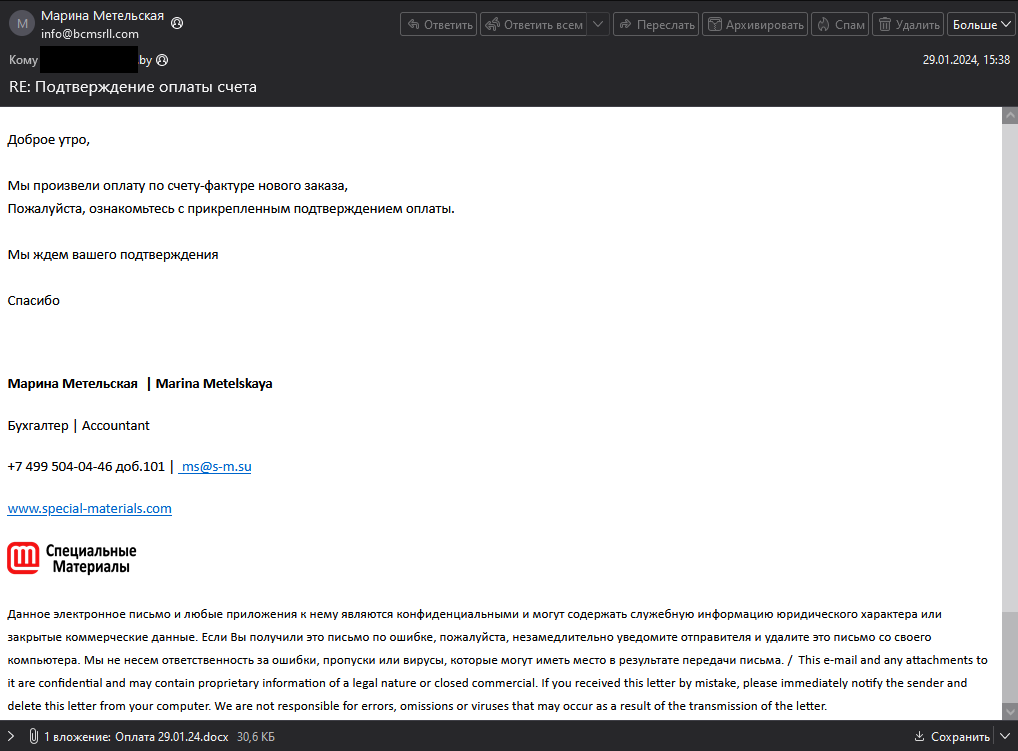
Новая крупномасштабная фишинговая атака, организованная группировкой TA558, прошла 27 января и затронула российские и белорусские компании, работающие в сферах финансов, логистики, строительства, туризма и промышленности.

По данным аналитиков F.A.C.C.T., за один день злоумышленники с помощью специализированного программного обеспечения разослали фишинговые письма более чем 76 000 адресатам в 112 странах.


Письма содержали вложение, при открытии которого загружался и запускался RTF-документ, использующий уязвимость CVE-2017-11882. Этот документ загружал и активировал HTA-файл с обфусцированным VBS-сценарием, который, в свою очередь, устанавливал программу удаленного доступа Remcos RAT.

Данный софт позволяет злоумышленникам полностью контролировать устройство жертвы.


Группировка TA558 действует как минимум с 2018 года. В 2024 году аналитики F.A.C.C.T. Threat Intelligence зафиксировали более тысячи фишинговых кампаний, направленных на предприятия, госучреждения и банки в России и Беларуси.

Основная цель атак — кража данных и получение доступа к внутренним системам организаций. TA558 применяет многоэтапные схемы фишинга и активно использует методы социальной инженерии.

Весной 2024 года мы писали о волне атак TA558, в которых вредоносный код прятался в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru