


Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

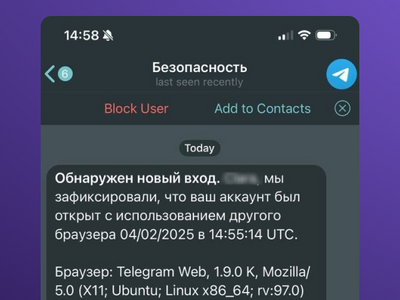
Российские пользователи Telegram снова сталкиваются с попытками взлома аккаунтов через сообщения от злоумышленников. В этой схеме мошенники используют никнейм «Безопасность» и устанавливают на аватарку логотип мессенджера, создавая видимость официального уведомления.

Жертве приходит сообщение с предложением усилить защиту данных. В нем содержится ссылка, ведущая на фишинговый сайт, имитирующий страницу аутентификации в Telegram.

Как предупреждают специалисты F.A.C.T.T., при попытке входа с помощью QR-кода злоумышленники получают полный доступ к аккаунту пользователя.

Подобные атаки фиксировались и ранее. Например, в марте злоумышленники разыгрывали сценарий ошибки антиспам-системы и уводят жертву на фишинговую страницу. А зимой прошлого года сообщения-приманки рассылались от имени администрации и техподдержки IM-сервиса, страницы для кражи учеток были замаскированы с помощью тайпсквоттинга.

Киберпреступники используют методы социальной инженерии, и защита аккаунта во многом зависит от внимательности пользователя. Чтобы не стать жертвой мошенников, рекомендуется:

  • Установить облачный пароль в Telegram;
  • Никому не передавать одноразовые коды безопасности;
  • Проверять подозрительные ссылки через Whois-сервисы перед их открытием.
Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru