


Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

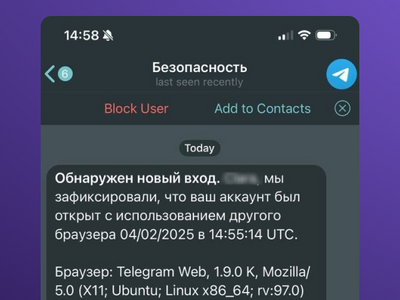
Российские пользователи Telegram снова сталкиваются с попытками взлома аккаунтов через сообщения от злоумышленников. В этой схеме мошенники используют никнейм «Безопасность» и устанавливают на аватарку логотип мессенджера, создавая видимость официального уведомления.

Жертве приходит сообщение с предложением усилить защиту данных. В нем содержится ссылка, ведущая на фишинговый сайт, имитирующий страницу аутентификации в Telegram.

Как предупреждают специалисты F.A.C.T.T., при попытке входа с помощью QR-кода злоумышленники получают полный доступ к аккаунту пользователя.

Подобные атаки фиксировались и ранее. Например, в марте злоумышленники разыгрывали сценарий ошибки антиспам-системы и уводят жертву на фишинговую страницу. А зимой прошлого года сообщения-приманки рассылались от имени администрации и техподдержки IM-сервиса, страницы для кражи учеток были замаскированы с помощью тайпсквоттинга.

Киберпреступники используют методы социальной инженерии, и защита аккаунта во многом зависит от внимательности пользователя. Чтобы не стать жертвой мошенников, рекомендуется:

  • Установить облачный пароль в Telegram;
  • Никому не передавать одноразовые коды безопасности;
  • Проверять подозрительные ссылки через Whois-сервисы перед их открытием.
Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru