


Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google продолжает совершенствовать механизмы двухфакторной верификации, чтобы исключить выполнение важных действий сторонними лицами. На этот раз разработчики добавили дополнительный промт на Android-девайсах пользователей.

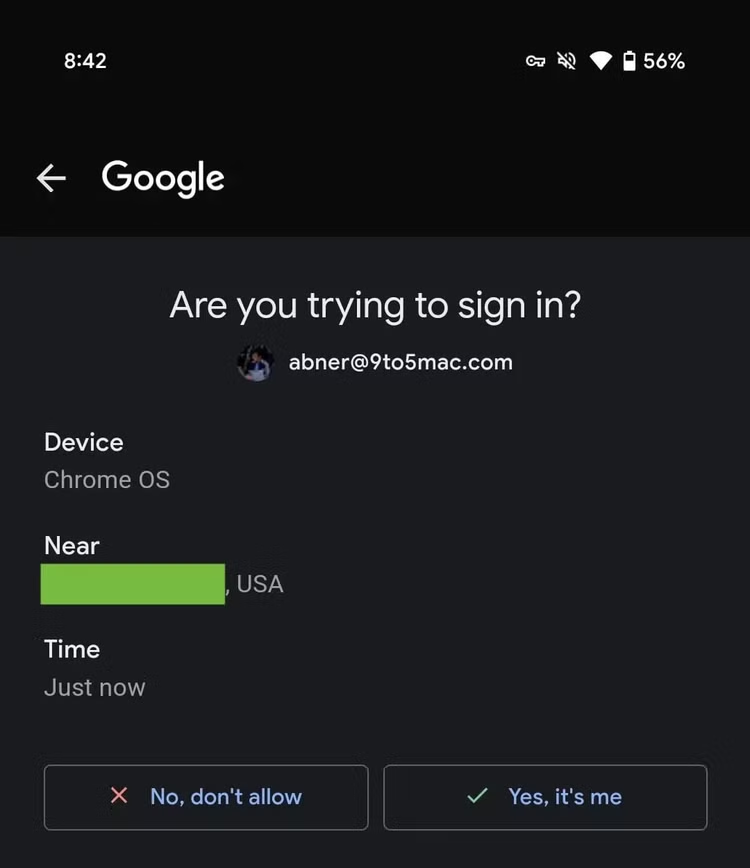
Теперь, когда вы попытаетесь войти в аккаунт на новом устройстве или выполнить свежую настройку Chrome, на вашем основном смартфоне отобразится запрос на подтверждение этого действия.

В основе нововведения лежит служба Google Prompt, что позволяет пользователям просто нажать «Да» или «Нет», причём это можно сделать даже из самого уведомления.

Тем не менее не обошлось и без критики такого подхода: например, издание 9to5Google указывает на несостоятельность дополнительного фактора проверки в том случае, если злоумышленники завладеют несколькими девайсами пользователя.


Нововведение станет доступно с обновлением сервисов Google Play под номером 25.02.34. Если вы пока не видите его, стоит подождать несколько дней.

Напомним, разработчики Android на днях представили новую защитную функциональность под названием «Identity Check», задача которой — закрывать конфиденциальные настройки с помощью биометрической аутентификации при работе за пределами доверенной области.

Недавно мы также писали, что Play Protect теперь автоматом отзывает опасные разрешения у Android-софта.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru