


Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google продолжает совершенствовать механизмы двухфакторной верификации, чтобы исключить выполнение важных действий сторонними лицами. На этот раз разработчики добавили дополнительный промт на Android-девайсах пользователей.

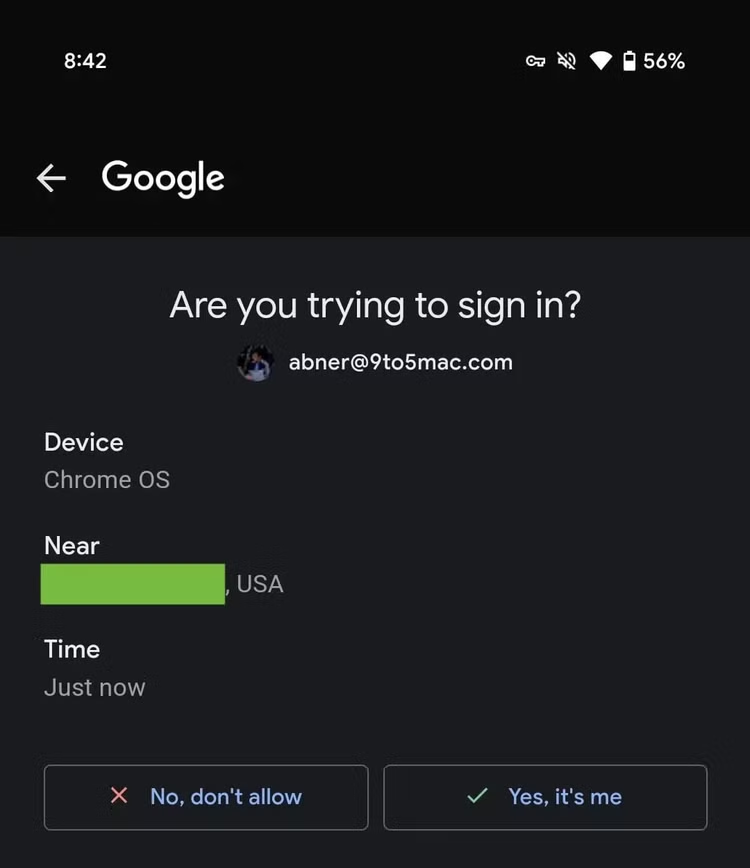
Теперь, когда вы попытаетесь войти в аккаунт на новом устройстве или выполнить свежую настройку Chrome, на вашем основном смартфоне отобразится запрос на подтверждение этого действия.

В основе нововведения лежит служба Google Prompt, что позволяет пользователям просто нажать «Да» или «Нет», причём это можно сделать даже из самого уведомления.

Тем не менее не обошлось и без критики такого подхода: например, издание 9to5Google указывает на несостоятельность дополнительного фактора проверки в том случае, если злоумышленники завладеют несколькими девайсами пользователя.


Нововведение станет доступно с обновлением сервисов Google Play под номером 25.02.34. Если вы пока не видите его, стоит подождать несколько дней.

Напомним, разработчики Android на днях представили новую защитную функциональность под названием «Identity Check», задача которой — закрывать конфиденциальные настройки с помощью биометрической аутентификации при работе за пределами доверенной области.

Недавно мы также писали, что Play Protect теперь автоматом отзывает опасные разрешения у Android-софта.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru