


Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google продолжает совершенствовать механизмы двухфакторной верификации, чтобы исключить выполнение важных действий сторонними лицами. На этот раз разработчики добавили дополнительный промт на Android-девайсах пользователей.

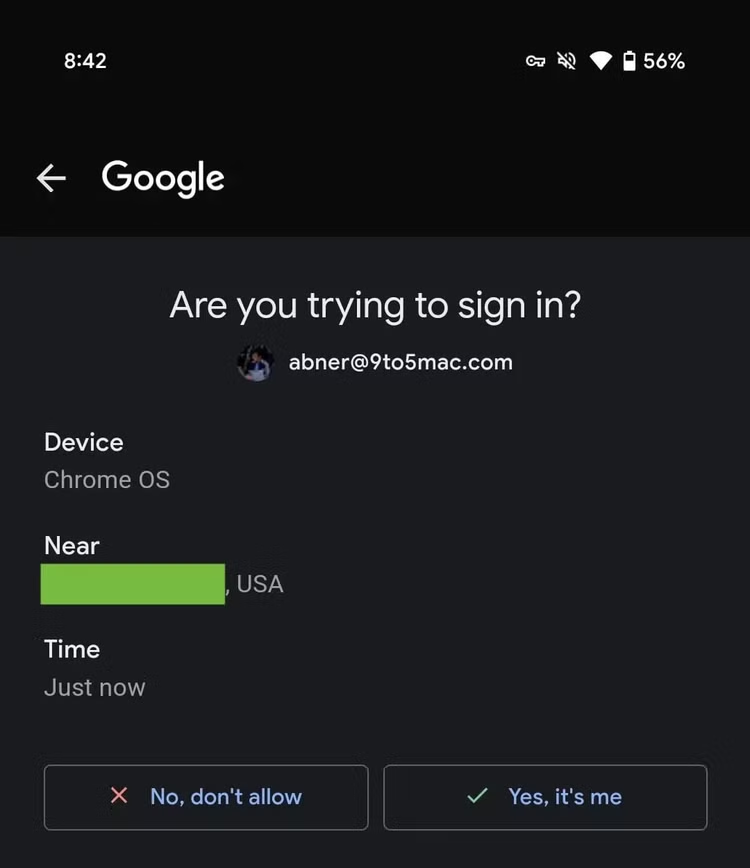
Теперь, когда вы попытаетесь войти в аккаунт на новом устройстве или выполнить свежую настройку Chrome, на вашем основном смартфоне отобразится запрос на подтверждение этого действия.

В основе нововведения лежит служба Google Prompt, что позволяет пользователям просто нажать «Да» или «Нет», причём это можно сделать даже из самого уведомления.

Тем не менее не обошлось и без критики такого подхода: например, издание 9to5Google указывает на несостоятельность дополнительного фактора проверки в том случае, если злоумышленники завладеют несколькими девайсами пользователя.


Нововведение станет доступно с обновлением сервисов Google Play под номером 25.02.34. Если вы пока не видите его, стоит подождать несколько дней.

Напомним, разработчики Android на днях представили новую защитную функциональность под названием «Identity Check», задача которой — закрывать конфиденциальные настройки с помощью биометрической аутентификации при работе за пределами доверенной области.

Недавно мы также писали, что Play Protect теперь автоматом отзывает опасные разрешения у Android-софта.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru