


Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google дополнила 2FV подтверждением на основном Android-устройстве

Google продолжает совершенствовать механизмы двухфакторной верификации, чтобы исключить выполнение важных действий сторонними лицами. На этот раз разработчики добавили дополнительный промт на Android-девайсах пользователей.

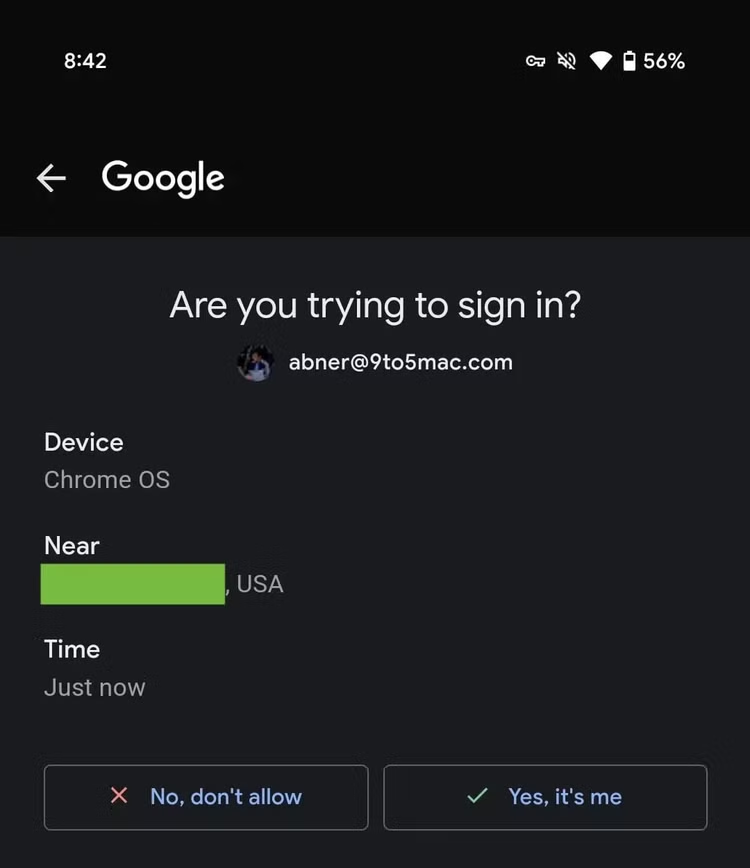
Теперь, когда вы попытаетесь войти в аккаунт на новом устройстве или выполнить свежую настройку Chrome, на вашем основном смартфоне отобразится запрос на подтверждение этого действия.

В основе нововведения лежит служба Google Prompt, что позволяет пользователям просто нажать «Да» или «Нет», причём это можно сделать даже из самого уведомления.

Тем не менее не обошлось и без критики такого подхода: например, издание 9to5Google указывает на несостоятельность дополнительного фактора проверки в том случае, если злоумышленники завладеют несколькими девайсами пользователя.


Нововведение станет доступно с обновлением сервисов Google Play под номером 25.02.34. Если вы пока не видите его, стоит подождать несколько дней.

Напомним, разработчики Android на днях представили новую защитную функциональность под названием «Identity Check», задача которой — закрывать конфиденциальные настройки с помощью биометрической аутентификации при работе за пределами доверенной области.

Недавно мы также писали, что Play Protect теперь автоматом отзывает опасные разрешения у Android-софта.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru