


МойОфис представил замену для Visio

МойОфис представил замену для Visio

МойОфис представил замену для Visio

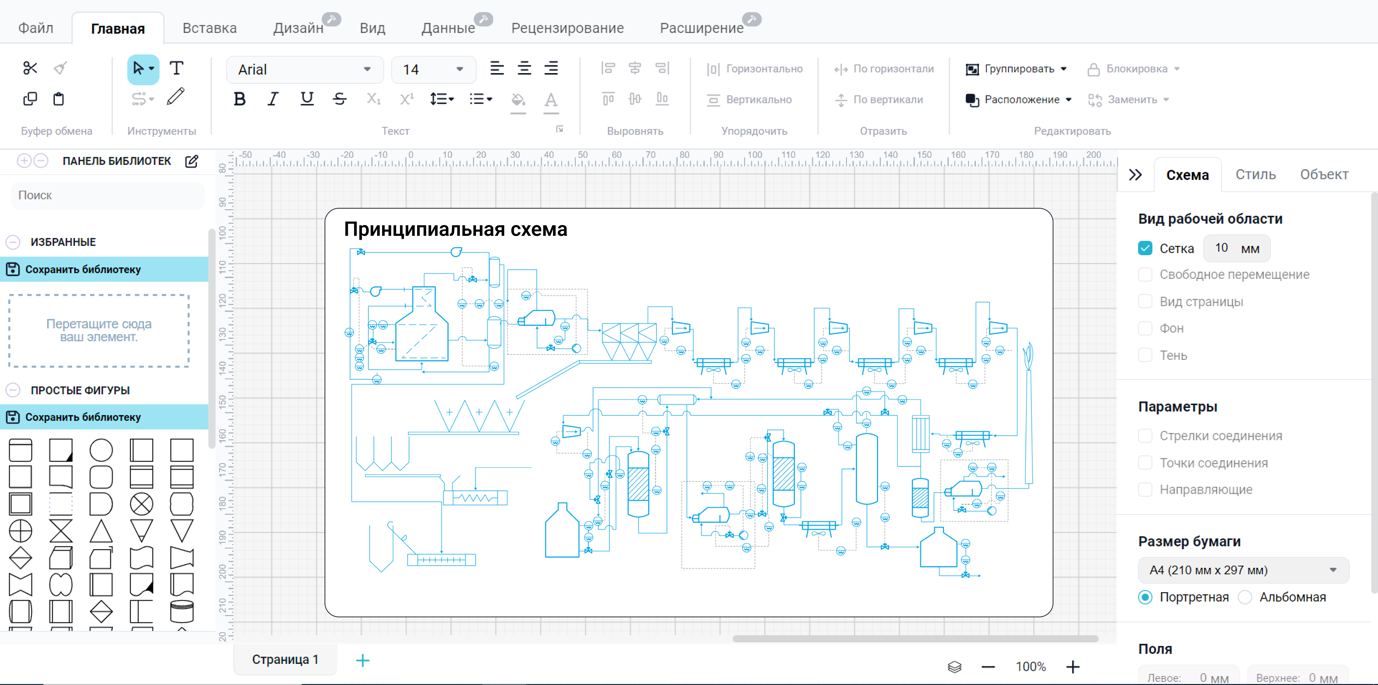
Компания «МойОфис» анонсировала выпуск нового продукта — графического редактора для создания схем и диаграмм под названием «МойОфис Схема». Разработка реализована в партнерстве с компанией «ГрафТех».

«МойОфис Схема» предназначен для построения организационных структур, проектирования сложной архитектуры приложений, создания планов помещений и других графических проектов.

В редакторе представлен полный набор инструментов для работы с блок-схемами, инфографикой, диаграммами и прототипами, а также для визуализации бизнес-процессов и проектов.

Редактор включает функции работы со слоями, отражениями, подсветкой и сглаживанием. Для упрощения работы данные можно группировать в таблицы, а логически связанные элементы — объединять, чтобы повысить удобство организации рабочего пространства. Встроенные инструменты проверки орфографии и комментариев облегчают коллективное редактирование и внесение правок.

Продукт адаптирован под отечественные стандарты подготовки документов, включая использование штампов и библиотек ГОСТ. В комплект поставки входят 20 готовых шаблонов и 8 библиотек элементов, таких как BPMN, UML и ArchiMate.

Особое внимание уделено совместимости: «МойОфис Схема» поддерживает форматы MS Visio, включая VSD и VSDX, что делает переход с других решений более удобным.

Редактор доступен для операционных систем Windows и Linux. Поддерживаются популярные российские дистрибутивы, включая «Альт», Astra Linux, РЕД ОС, Debian, Ubuntu и CentOS.

Новый продукт ориентирован на широкий круг пользователей и предназначен для решения самых разнообразных задач в области графического проектирования.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru