


МойОфис представил замену для Visio

МойОфис представил замену для Visio

МойОфис представил замену для Visio

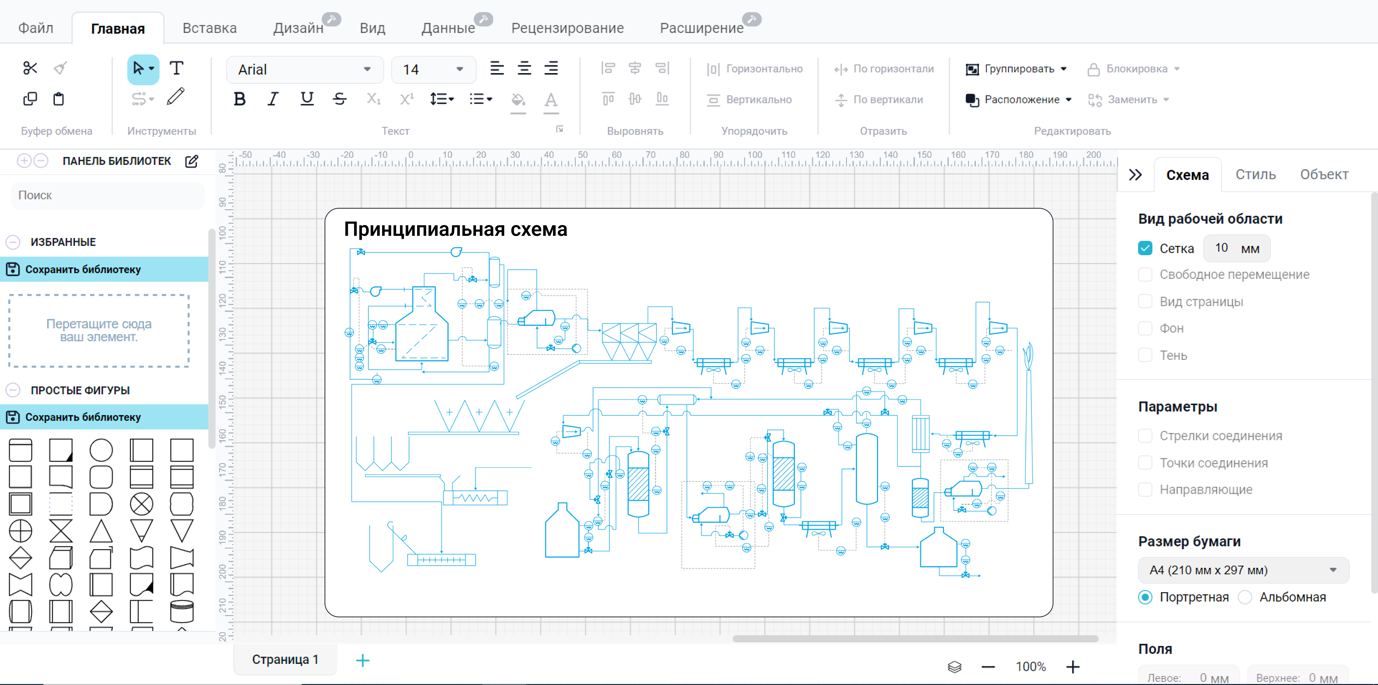
Компания «МойОфис» анонсировала выпуск нового продукта — графического редактора для создания схем и диаграмм под названием «МойОфис Схема». Разработка реализована в партнерстве с компанией «ГрафТех».

«МойОфис Схема» предназначен для построения организационных структур, проектирования сложной архитектуры приложений, создания планов помещений и других графических проектов.

В редакторе представлен полный набор инструментов для работы с блок-схемами, инфографикой, диаграммами и прототипами, а также для визуализации бизнес-процессов и проектов.

Редактор включает функции работы со слоями, отражениями, подсветкой и сглаживанием. Для упрощения работы данные можно группировать в таблицы, а логически связанные элементы — объединять, чтобы повысить удобство организации рабочего пространства. Встроенные инструменты проверки орфографии и комментариев облегчают коллективное редактирование и внесение правок.

Продукт адаптирован под отечественные стандарты подготовки документов, включая использование штампов и библиотек ГОСТ. В комплект поставки входят 20 готовых шаблонов и 8 библиотек элементов, таких как BPMN, UML и ArchiMate.

Особое внимание уделено совместимости: «МойОфис Схема» поддерживает форматы MS Visio, включая VSD и VSDX, что делает переход с других решений более удобным.

Редактор доступен для операционных систем Windows и Linux. Поддерживаются популярные российские дистрибутивы, включая «Альт», Astra Linux, РЕД ОС, Debian, Ubuntu и CentOS.

Новый продукт ориентирован на широкий круг пользователей и предназначен для решения самых разнообразных задач в области графического проектирования.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru