


В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

По данным «СерчИнформ», для рабочих коммуникаций госслужащие в основном используют корпоративную почту и системы электронного документооборота, однако в четверти случаев допускается применение личных имейл и мессенджеров.

Таковы результаты нового опроса, проведенного специалистами. В нем приняли участие 1040 представителей органов власти и госучреждений: руководители, специалисты по ИТ и ИБ (суммарно 40% респондентов), а также рядовые сотрудники.


«Говорить о полном переходе госслужащих на корпоративные каналы для рабочей коммуникации пока рано, — отметил Алексей Дрозд, начальник отдела безопасности «СерчИнформ». — При этом именно по личным почте и мессенджерам чаще всего утекают конфиденциальные данные. Это подтверждает и судебная практика: в большинстве уголовных дел, связанных с разглашением конфиденциальных данных, фигурирует использование личных аккаунтов в мессенджерах и соцсетях».

Примечательно, что локальные акты о защите данных существуют почти во всех организациях (97%), однако в 11% случаях эти требования не соблюдаются.

Основной угрозой безопасности данных в каналах связи руководители госструктур, айтишники и безопасники считают ошибки и халатность сотрудников, а большинство подчиненных (55%) — внешние атаки и взломы.


«Существенная часть внутренних ИБ-инцидентов возникает не по причине умышленного хищения данных, а в силу ошибок, недостаточной цифровой грамотности, низкой ИБ-дисциплины сотрудников или же манипуляции со стороны злоумышленников, выдающих себя за коллег или руководителей», — считает Дрозд.

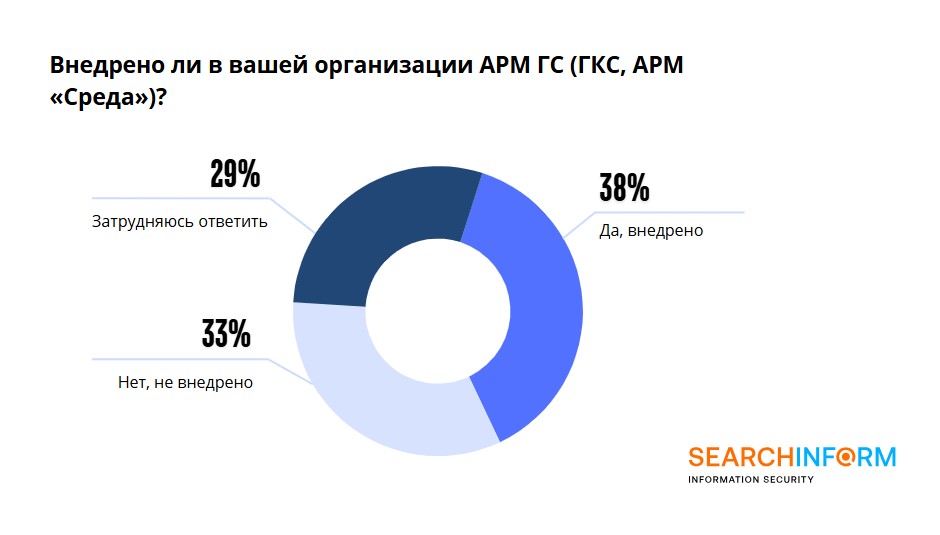
Снизить риски ИБ-инцидентов в госсекторе, по мнению экспертов, поможет расширение использования комплексных решений, предусматривающих обработку и хранение данных в защищенном облаке, — таких как «Автоматизированное рабочее место госслужащего». Однако внедрение даст нужный эффект лишь в комбинации с СЗИ и в том случае, когда веб-сервис используют все сотрудники.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru