


В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

По данным «СерчИнформ», для рабочих коммуникаций госслужащие в основном используют корпоративную почту и системы электронного документооборота, однако в четверти случаев допускается применение личных имейл и мессенджеров.

Таковы результаты нового опроса, проведенного специалистами. В нем приняли участие 1040 представителей органов власти и госучреждений: руководители, специалисты по ИТ и ИБ (суммарно 40% респондентов), а также рядовые сотрудники.


«Говорить о полном переходе госслужащих на корпоративные каналы для рабочей коммуникации пока рано, — отметил Алексей Дрозд, начальник отдела безопасности «СерчИнформ». — При этом именно по личным почте и мессенджерам чаще всего утекают конфиденциальные данные. Это подтверждает и судебная практика: в большинстве уголовных дел, связанных с разглашением конфиденциальных данных, фигурирует использование личных аккаунтов в мессенджерах и соцсетях».

Примечательно, что локальные акты о защите данных существуют почти во всех организациях (97%), однако в 11% случаях эти требования не соблюдаются.

Основной угрозой безопасности данных в каналах связи руководители госструктур, айтишники и безопасники считают ошибки и халатность сотрудников, а большинство подчиненных (55%) — внешние атаки и взломы.


«Существенная часть внутренних ИБ-инцидентов возникает не по причине умышленного хищения данных, а в силу ошибок, недостаточной цифровой грамотности, низкой ИБ-дисциплины сотрудников или же манипуляции со стороны злоумышленников, выдающих себя за коллег или руководителей», — считает Дрозд.

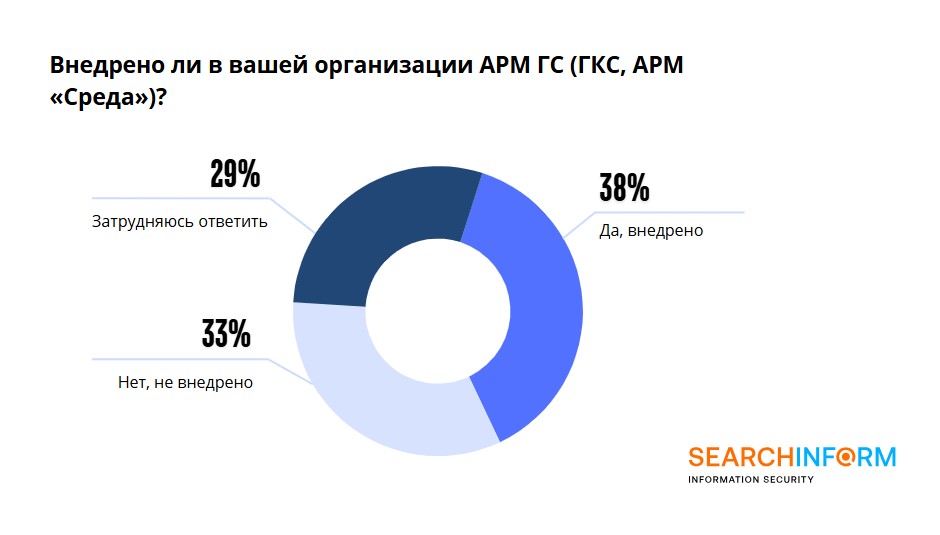
Снизить риски ИБ-инцидентов в госсекторе, по мнению экспертов, поможет расширение использования комплексных решений, предусматривающих обработку и хранение данных в защищенном облаке, — таких как «Автоматизированное рабочее место госслужащего». Однако внедрение даст нужный эффект лишь в комбинации с СЗИ и в том случае, когда веб-сервис используют все сотрудники.

Подпишитесь на новости

ИИ научился восстанавливать увиденные человеком изображения по данным МРТ

Учёные из израильского Института Вейцмана разработали Brain-IT — ИИ, который реконструирует изображения по данным функциональной МРТ. Человек смотрит на картинку, сканер фиксирует активность мозга, а алгоритм пытается восстановить увиденное.

Как рассказывают представители Института Вейцмана, система восстанавливает не только содержание сцены, но и её детали: цвета, расположение объектов и композицию.

Для адаптации к новому человеку, по словам разработчиков, достаточно примерно часа данных сканирования.

Главный трюк — связка двух моделей. Декодер превращает активность мозга в изображение, а энкодер делает обратное: предсказывает активность по картинке.

Их обучают вместе, используя в том числе изображения, которые никому не показывали внутри томографа. Это помогает обойти дефицит реальных снимков мозга.


Дальше команда хочет перейти к звукам и видео. Со снами сложнее: картинки в них меняются быстро, а фМРТ фиксирует данные примерно раз в две секунды. До записи ночных приключений на флешку ещё далеко.

Исследователи надеются, что такие технологии помогут изучать мозг и в перспективе дадут способ общения людям с синдромом «запертого человека». Но вместе с возможностями возникает вопрос конфиденциальности: кто сможет получать доступ к подобным данным и с чьего согласия?

Пока показана реконструкция увиденного в условиях эксперимента. До незаметного чтения чужих мыслей эта работа не добралась, хотя повод обсуждать защиту ментальной информации уже появился.

RSS: Новости на портале Anti-Malware.ru