


В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

По данным «СерчИнформ», для рабочих коммуникаций госслужащие в основном используют корпоративную почту и системы электронного документооборота, однако в четверти случаев допускается применение личных имейл и мессенджеров.

Таковы результаты нового опроса, проведенного специалистами. В нем приняли участие 1040 представителей органов власти и госучреждений: руководители, специалисты по ИТ и ИБ (суммарно 40% респондентов), а также рядовые сотрудники.


«Говорить о полном переходе госслужащих на корпоративные каналы для рабочей коммуникации пока рано, — отметил Алексей Дрозд, начальник отдела безопасности «СерчИнформ». — При этом именно по личным почте и мессенджерам чаще всего утекают конфиденциальные данные. Это подтверждает и судебная практика: в большинстве уголовных дел, связанных с разглашением конфиденциальных данных, фигурирует использование личных аккаунтов в мессенджерах и соцсетях».

Примечательно, что локальные акты о защите данных существуют почти во всех организациях (97%), однако в 11% случаях эти требования не соблюдаются.

Основной угрозой безопасности данных в каналах связи руководители госструктур, айтишники и безопасники считают ошибки и халатность сотрудников, а большинство подчиненных (55%) — внешние атаки и взломы.


«Существенная часть внутренних ИБ-инцидентов возникает не по причине умышленного хищения данных, а в силу ошибок, недостаточной цифровой грамотности, низкой ИБ-дисциплины сотрудников или же манипуляции со стороны злоумышленников, выдающих себя за коллег или руководителей», — считает Дрозд.

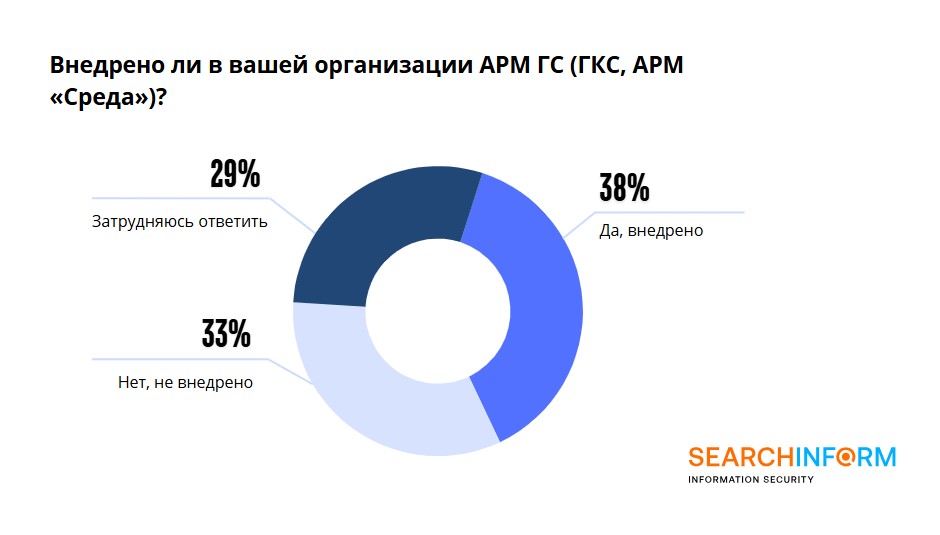
Снизить риски ИБ-инцидентов в госсекторе, по мнению экспертов, поможет расширение использования комплексных решений, предусматривающих обработку и хранение данных в защищенном облаке, — таких как «Автоматизированное рабочее место госслужащего». Однако внедрение даст нужный эффект лишь в комбинации с СЗИ и в том случае, когда веб-сервис используют все сотрудники.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru