


МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

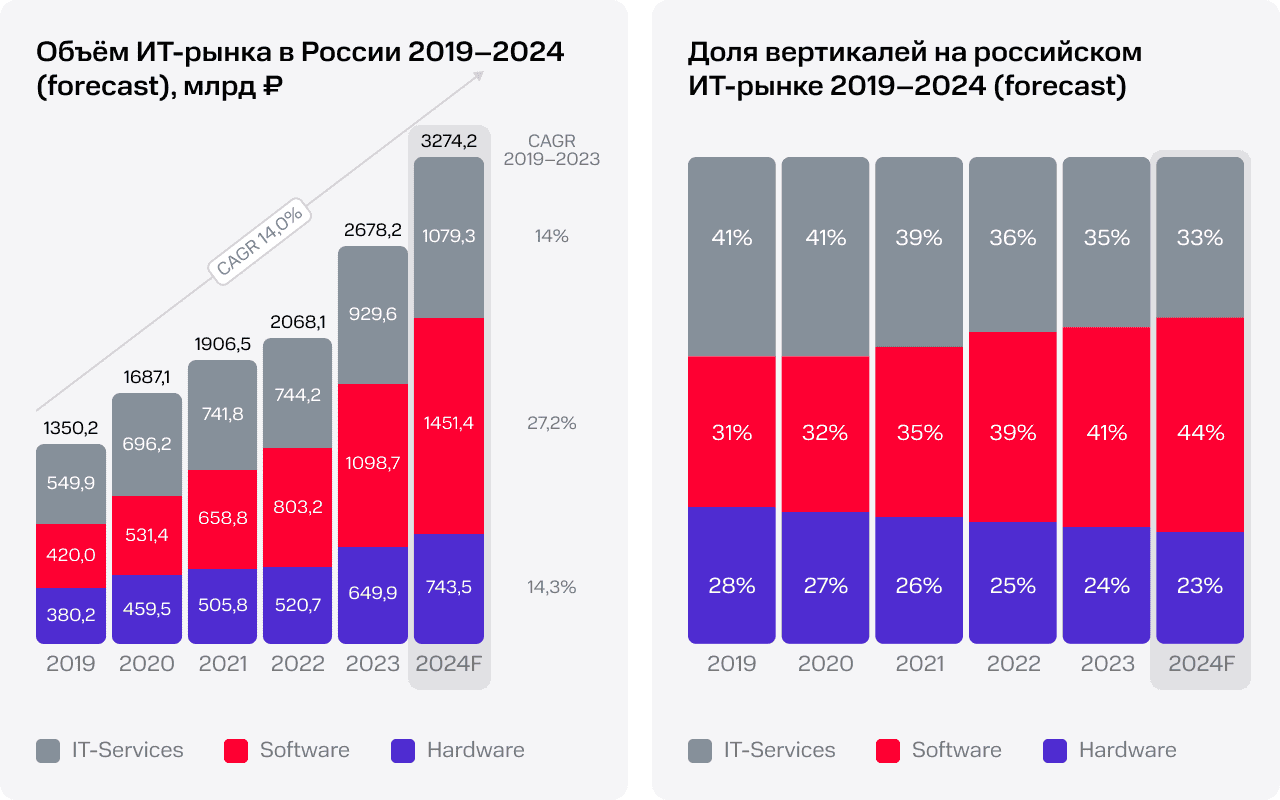
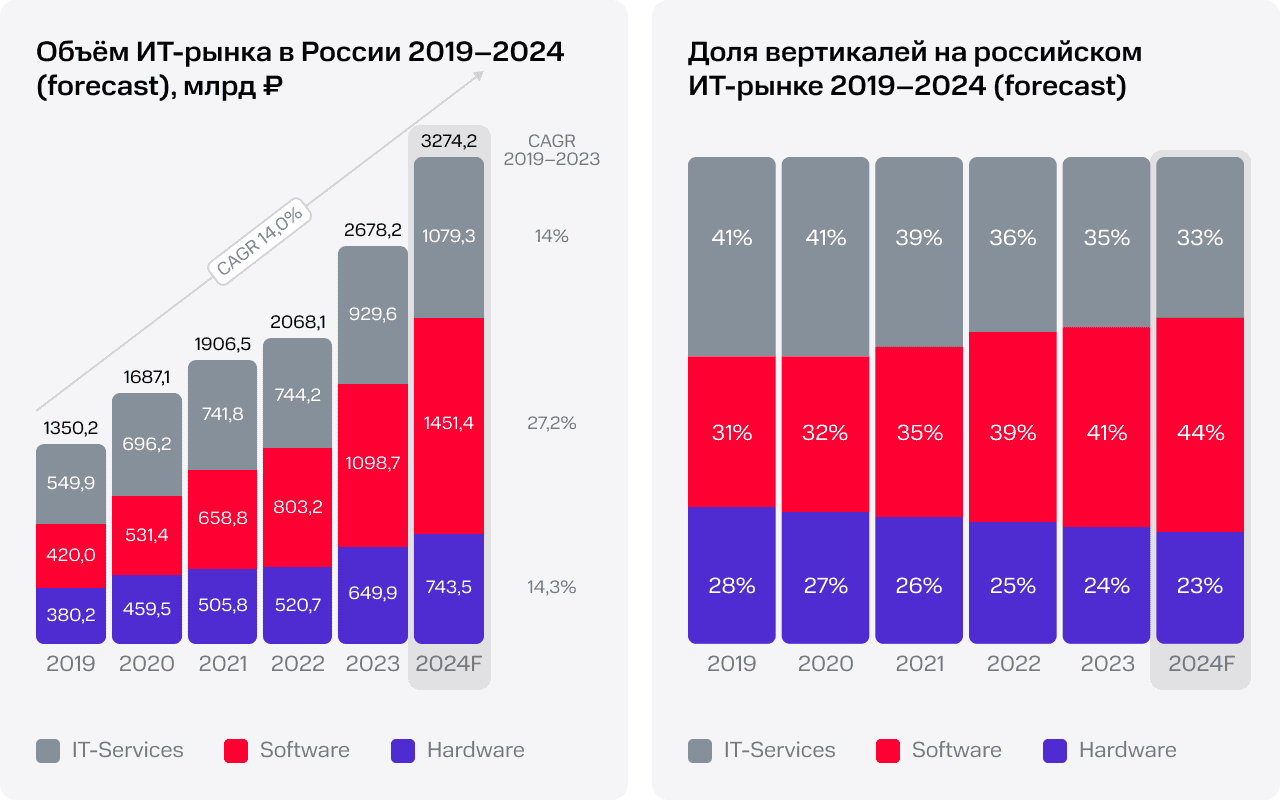
Объем российского ИT-рынка по итогам 2024 года составил 3,3 трлн рублей, что на 22% больше показателя 2023 года. Такая оценка содержится в исследовании «Перспективы ИT-рынка 2024», подготовленном компанией МТС Web Services (MWS).

Как отмечают авторы исследования, последние 5 лет российский ИТ-рынок рос существенно быстрее мирового — в среднем на 19% в год против 8% в мире. Это обусловлено, однако, меньшей зрелостью отечественного рынка.

Крупнейшим сегментом российского ИТ-рынка является ПО — 1,5 трлн рублей в денежном выражении или 44,3% всего рынка. Годом раннее объем российского софтверного рынка составил 1,1 трлн рублей с 41% от всего ИТ-рынка.

И в целом в течение пяти лет данный сегмент был самым быстрорастущим — 27% в среднем за год. Это вдвое выше, чем в сегментах ИТ-сервисов и аппаратных средств.

На втором месте оказался сегмент ИТ-услуг с 1,1 трлн рублей против 930 млрд рублей в 2023 году. На оборудование пришлось 743,5 млрд рублей, в 2023 году — 649,9 млрд рублей.

Вместе с тем темпы роста рынка облачных сервисов в MWS оценили в 32% — 168 млрд рублей в 2024 году против 127 в 2023-м. Основную массу по-прежнему занимают сервисы класса инфраструктура как сервис (IaaS) — 83%.

Рынок информационной безопасности MWS оценила в 600 млрд рублей против 453,4 млрд рублей в 2023 году. Основная часть рынка приходится на ПО — 273,6 млрд рублей. Услуги в области ИБ аналитики оценила в 206,6 млрд рублей, а сегмент аппаратного обеспечения — в 206,6 млрд рублей.

Надо отметить, что сами ИБ-компании высказывают более консервативные оценки. Так, коммерческий директор Positive Technologies Владимир Клявин считает, что темпы роста ИБ-рынка России не превысят 15%. Он связывает снижение темпов роста с секвестром бюджетов.


«Компании-разработчики и поставщики ИТ-решений в общей массе успешно адаптировались к новой рыночной реальности. Активно развиваются собственные платформенные решения, заключаются стратегические партнёрства, в том числе с дружественными зарубежными вендорами, а также ИТ-компании активно планируют выход на IPO», — отметил Игорь Зарубинский, вице-президент по развитию инфраструктуры МТС.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru