


МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

МТС Web Services оценила российский ИТ-рынок в 3,3 трлн рублей

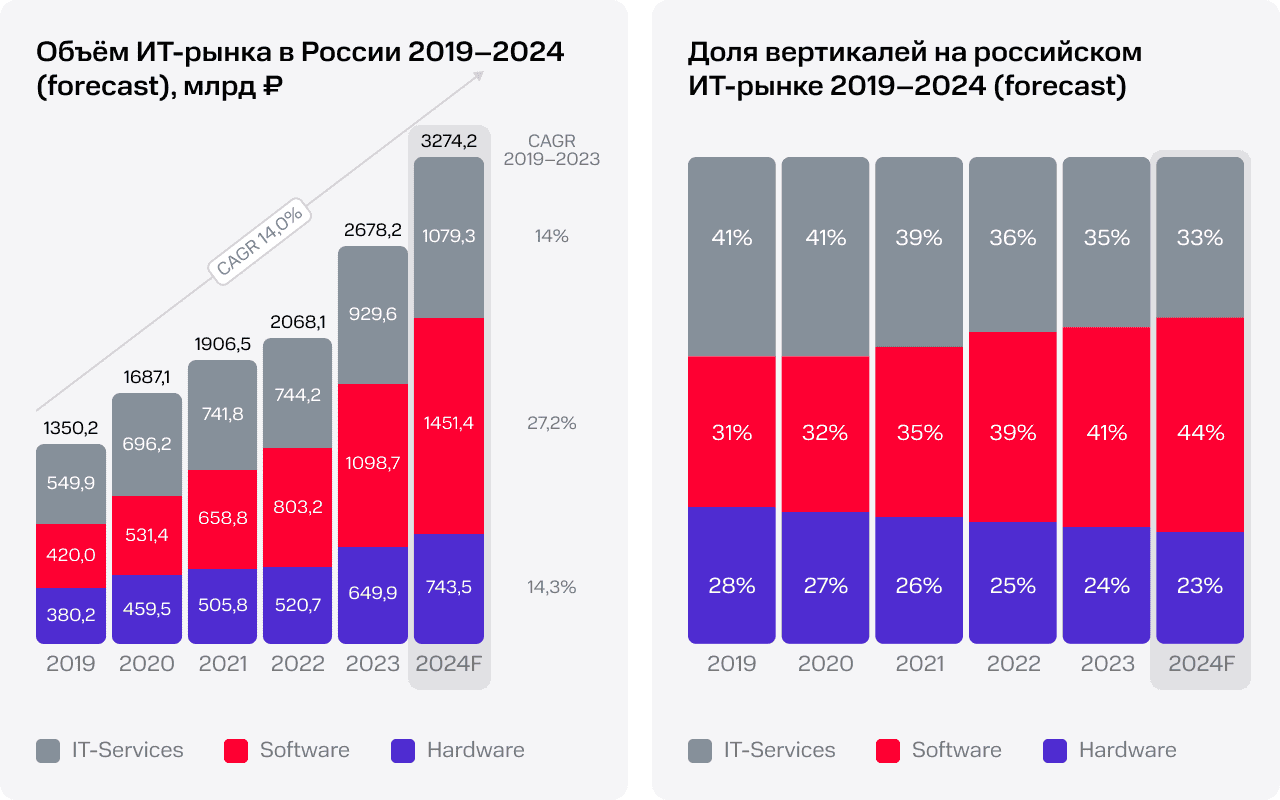
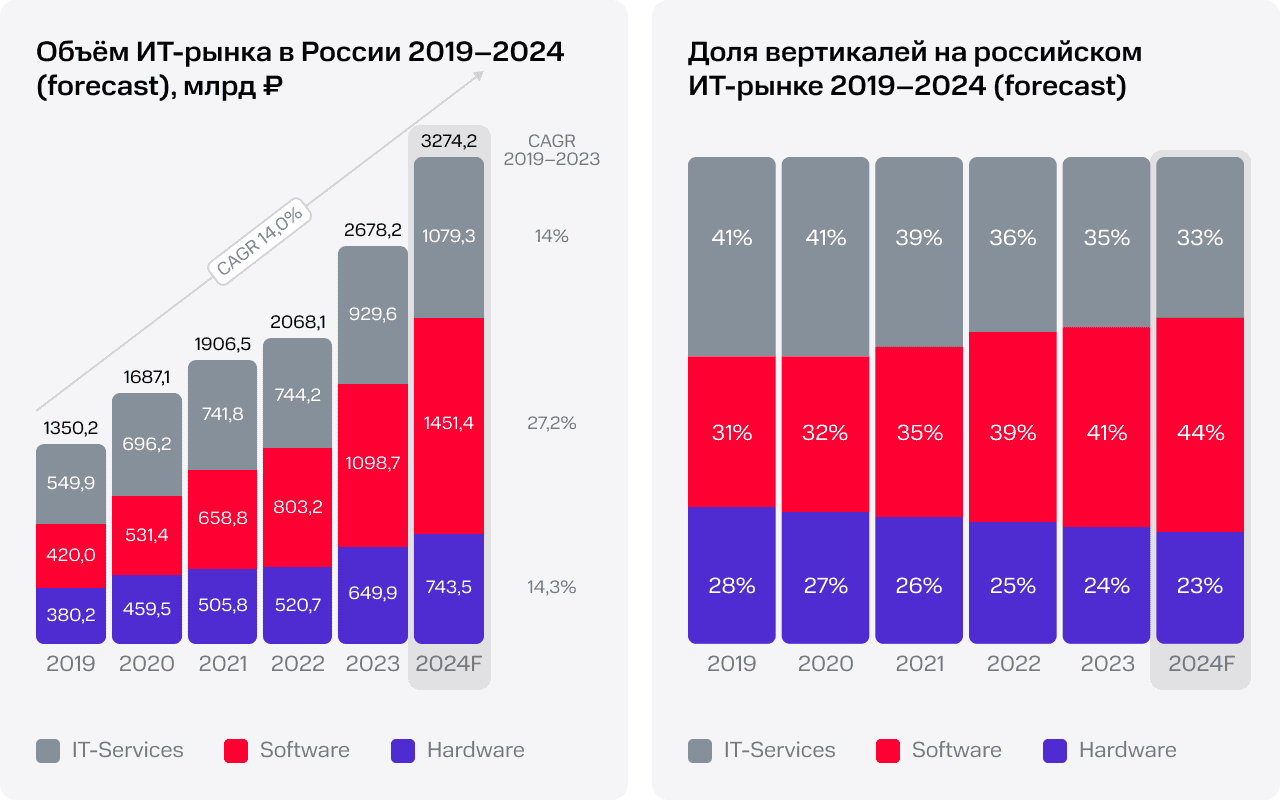
Объем российского ИT-рынка по итогам 2024 года составил 3,3 трлн рублей, что на 22% больше показателя 2023 года. Такая оценка содержится в исследовании «Перспективы ИT-рынка 2024», подготовленном компанией МТС Web Services (MWS).

Как отмечают авторы исследования, последние 5 лет российский ИТ-рынок рос существенно быстрее мирового — в среднем на 19% в год против 8% в мире. Это обусловлено, однако, меньшей зрелостью отечественного рынка.

Крупнейшим сегментом российского ИТ-рынка является ПО — 1,5 трлн рублей в денежном выражении или 44,3% всего рынка. Годом раннее объем российского софтверного рынка составил 1,1 трлн рублей с 41% от всего ИТ-рынка.

И в целом в течение пяти лет данный сегмент был самым быстрорастущим — 27% в среднем за год. Это вдвое выше, чем в сегментах ИТ-сервисов и аппаратных средств.

На втором месте оказался сегмент ИТ-услуг с 1,1 трлн рублей против 930 млрд рублей в 2023 году. На оборудование пришлось 743,5 млрд рублей, в 2023 году — 649,9 млрд рублей.

Вместе с тем темпы роста рынка облачных сервисов в MWS оценили в 32% — 168 млрд рублей в 2024 году против 127 в 2023-м. Основную массу по-прежнему занимают сервисы класса инфраструктура как сервис (IaaS) — 83%.

Рынок информационной безопасности MWS оценила в 600 млрд рублей против 453,4 млрд рублей в 2023 году. Основная часть рынка приходится на ПО — 273,6 млрд рублей. Услуги в области ИБ аналитики оценила в 206,6 млрд рублей, а сегмент аппаратного обеспечения — в 206,6 млрд рублей.

Надо отметить, что сами ИБ-компании высказывают более консервативные оценки. Так, коммерческий директор Positive Technologies Владимир Клявин считает, что темпы роста ИБ-рынка России не превысят 15%. Он связывает снижение темпов роста с секвестром бюджетов.


«Компании-разработчики и поставщики ИТ-решений в общей массе успешно адаптировались к новой рыночной реальности. Активно развиваются собственные платформенные решения, заключаются стратегические партнёрства, в том числе с дружественными зарубежными вендорами, а также ИТ-компании активно планируют выход на IPO», — отметил Игорь Зарубинский, вице-президент по развитию инфраструктуры МТС.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru