


Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

В Сети обнаружен сервер с образцом Bootkitty и эксплойтом для беспрепятственного развертывания этого Linux-буткита. Источник вредоносных файлов уже заблокирован, однако эксперты Binarly успели скачать содержимое для анализа.

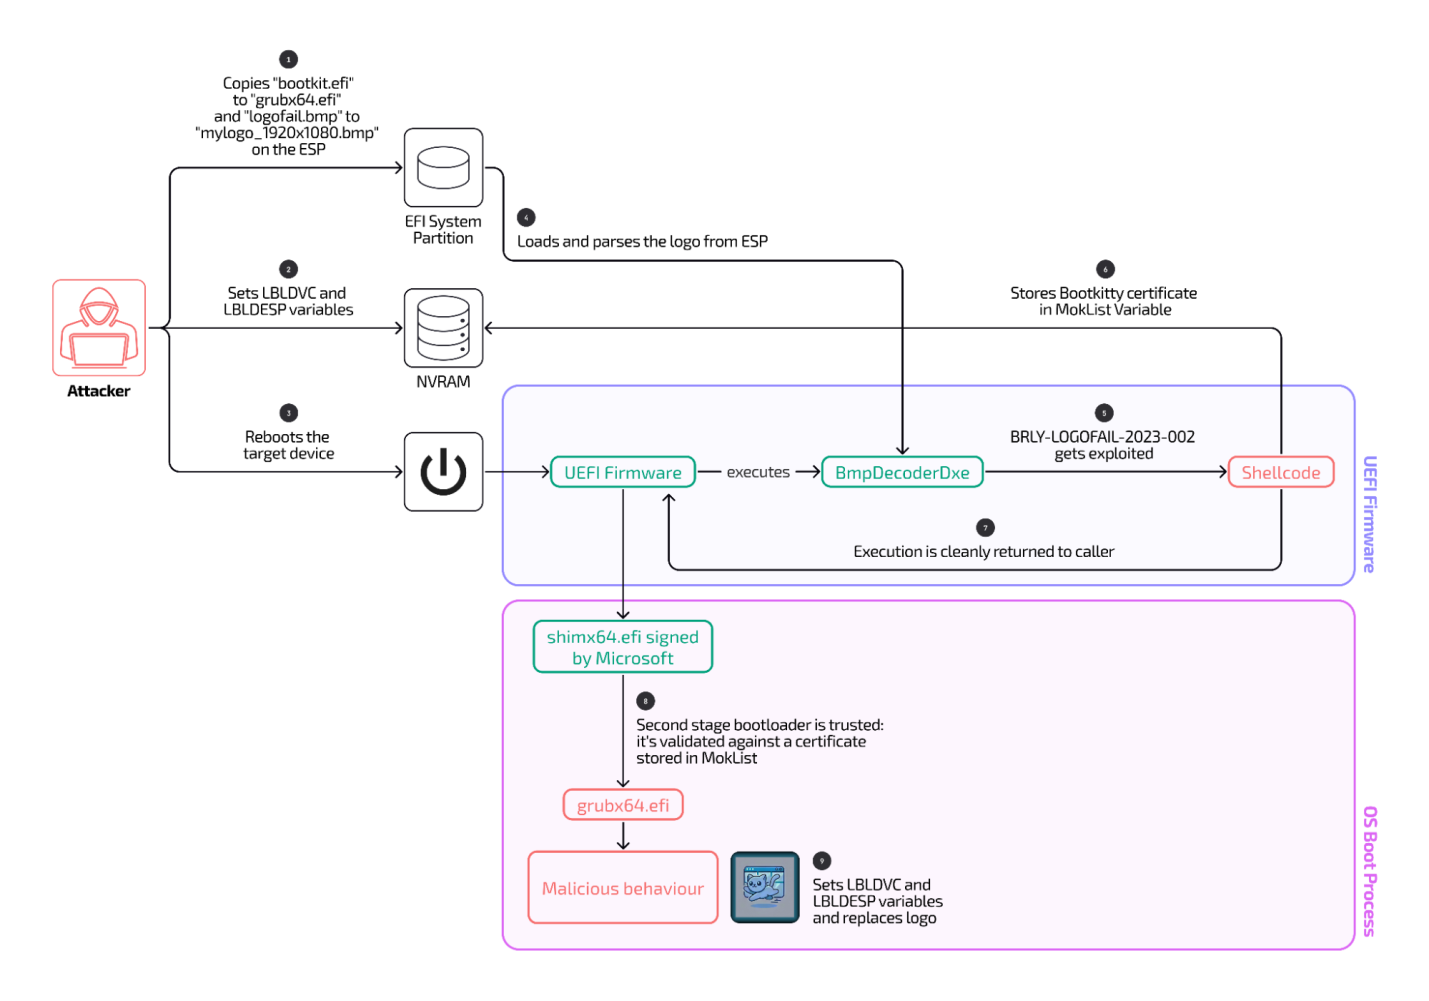
Как оказалось, найденный эксплойт нацелен на одну из уязвимостей LogoFAIL, позволяющих внедрить в систему буткит в обход стандартной защиты — аппаратного механизма безопасной загрузки, предотвращающего запуск файлов без доверенной цифровой подписи.

Подвергнутый анализу файл logofail.bmp весом 16 Мбайт содержит шелл-код, который через эксплойт устанавливает в систему самозаверенный сертификат, используемый для подписи Bootkitty.


Взятая на вооружение уязвимость была определена как CVE-2023-40238 в модуле BmpDecoderDxe прошивок UEFI, поставляемых Insyde Software. Проблема актуальна для некоторых устройств Acer, HP, Fujitsu, Lenovo, работающих под управлением Linux.

Патч доступен с конца прошлого года и на поверку оказался крепким, однако у исследователей нет уверенности, что все пользователи обновили прошивки.

В результате эксплойта изменяется также логотип, отображаемый на экране в ходе загрузки системы. На устройствах Lenovo он становится таким: 

«Все это, на мой взгляд, выглядит как демоверсия для показа потенциальным покупателям, — отметил основатель и CEO Binarly Алекс Матросов, комментируя находку для Ars Technica. — Свидетельств иного назначения, кроме образца, найденного ESET на VirusTotal, нет, однако эксплойт LogoFAIL выглядит добротно».

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru