


Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

В Сети обнаружен сервер с образцом Bootkitty и эксплойтом для беспрепятственного развертывания этого Linux-буткита. Источник вредоносных файлов уже заблокирован, однако эксперты Binarly успели скачать содержимое для анализа.

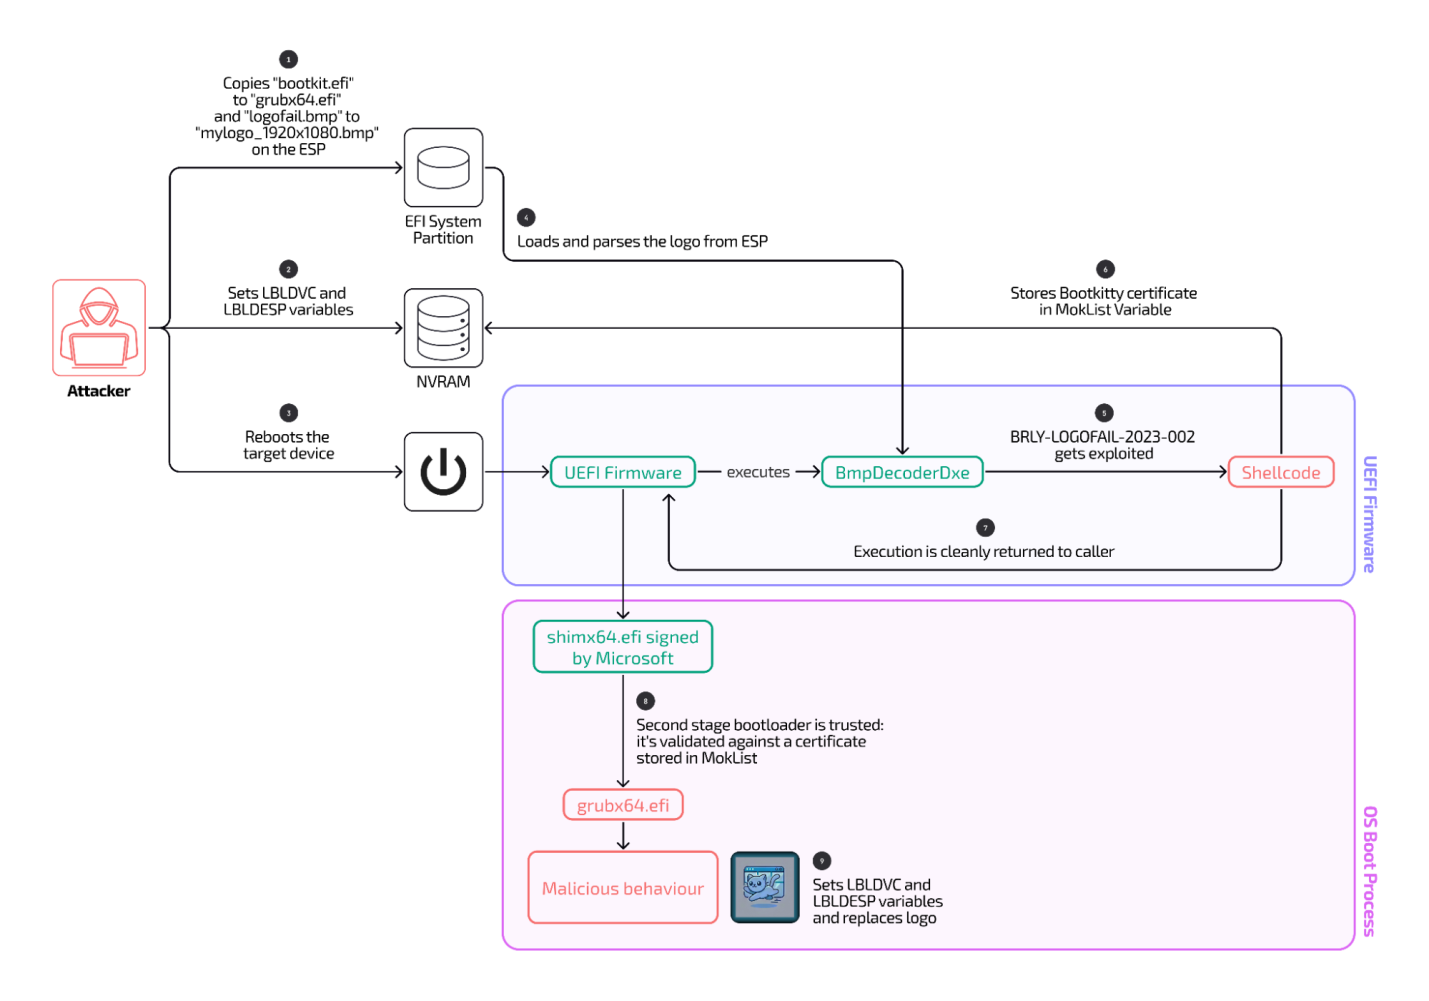
Как оказалось, найденный эксплойт нацелен на одну из уязвимостей LogoFAIL, позволяющих внедрить в систему буткит в обход стандартной защиты — аппаратного механизма безопасной загрузки, предотвращающего запуск файлов без доверенной цифровой подписи.

Подвергнутый анализу файл logofail.bmp весом 16 Мбайт содержит шелл-код, который через эксплойт устанавливает в систему самозаверенный сертификат, используемый для подписи Bootkitty.


Взятая на вооружение уязвимость была определена как CVE-2023-40238 в модуле BmpDecoderDxe прошивок UEFI, поставляемых Insyde Software. Проблема актуальна для некоторых устройств Acer, HP, Fujitsu, Lenovo, работающих под управлением Linux.

Патч доступен с конца прошлого года и на поверку оказался крепким, однако у исследователей нет уверенности, что все пользователи обновили прошивки.

В результате эксплойта изменяется также логотип, отображаемый на экране в ходе загрузки системы. На устройствах Lenovo он становится таким: 

«Все это, на мой взгляд, выглядит как демоверсия для показа потенциальным покупателям, — отметил основатель и CEO Binarly Алекс Матросов, комментируя находку для Ars Technica. — Свидетельств иного назначения, кроме образца, найденного ESET на VirusTotal, нет, однако эксплойт LogoFAIL выглядит добротно».

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru