


Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Эксперты «Лаборатории Касперского» нашли в интернете более 4 тыс. уязвимых устройств с приемниками для спутниковых навигационных систем (ГНСС). Атака в таких случаях может причинить большой ущерб и даже поставить под угрозу жизни людей.

Приемниками ГНСС оснащены наземные станции мониторинга, которые отслеживают спутники и собирают данные, а также потребительские устройства (мобильные телефоны, транспортные средства), использующие сигналы со спутников для определения времени и местоположения.

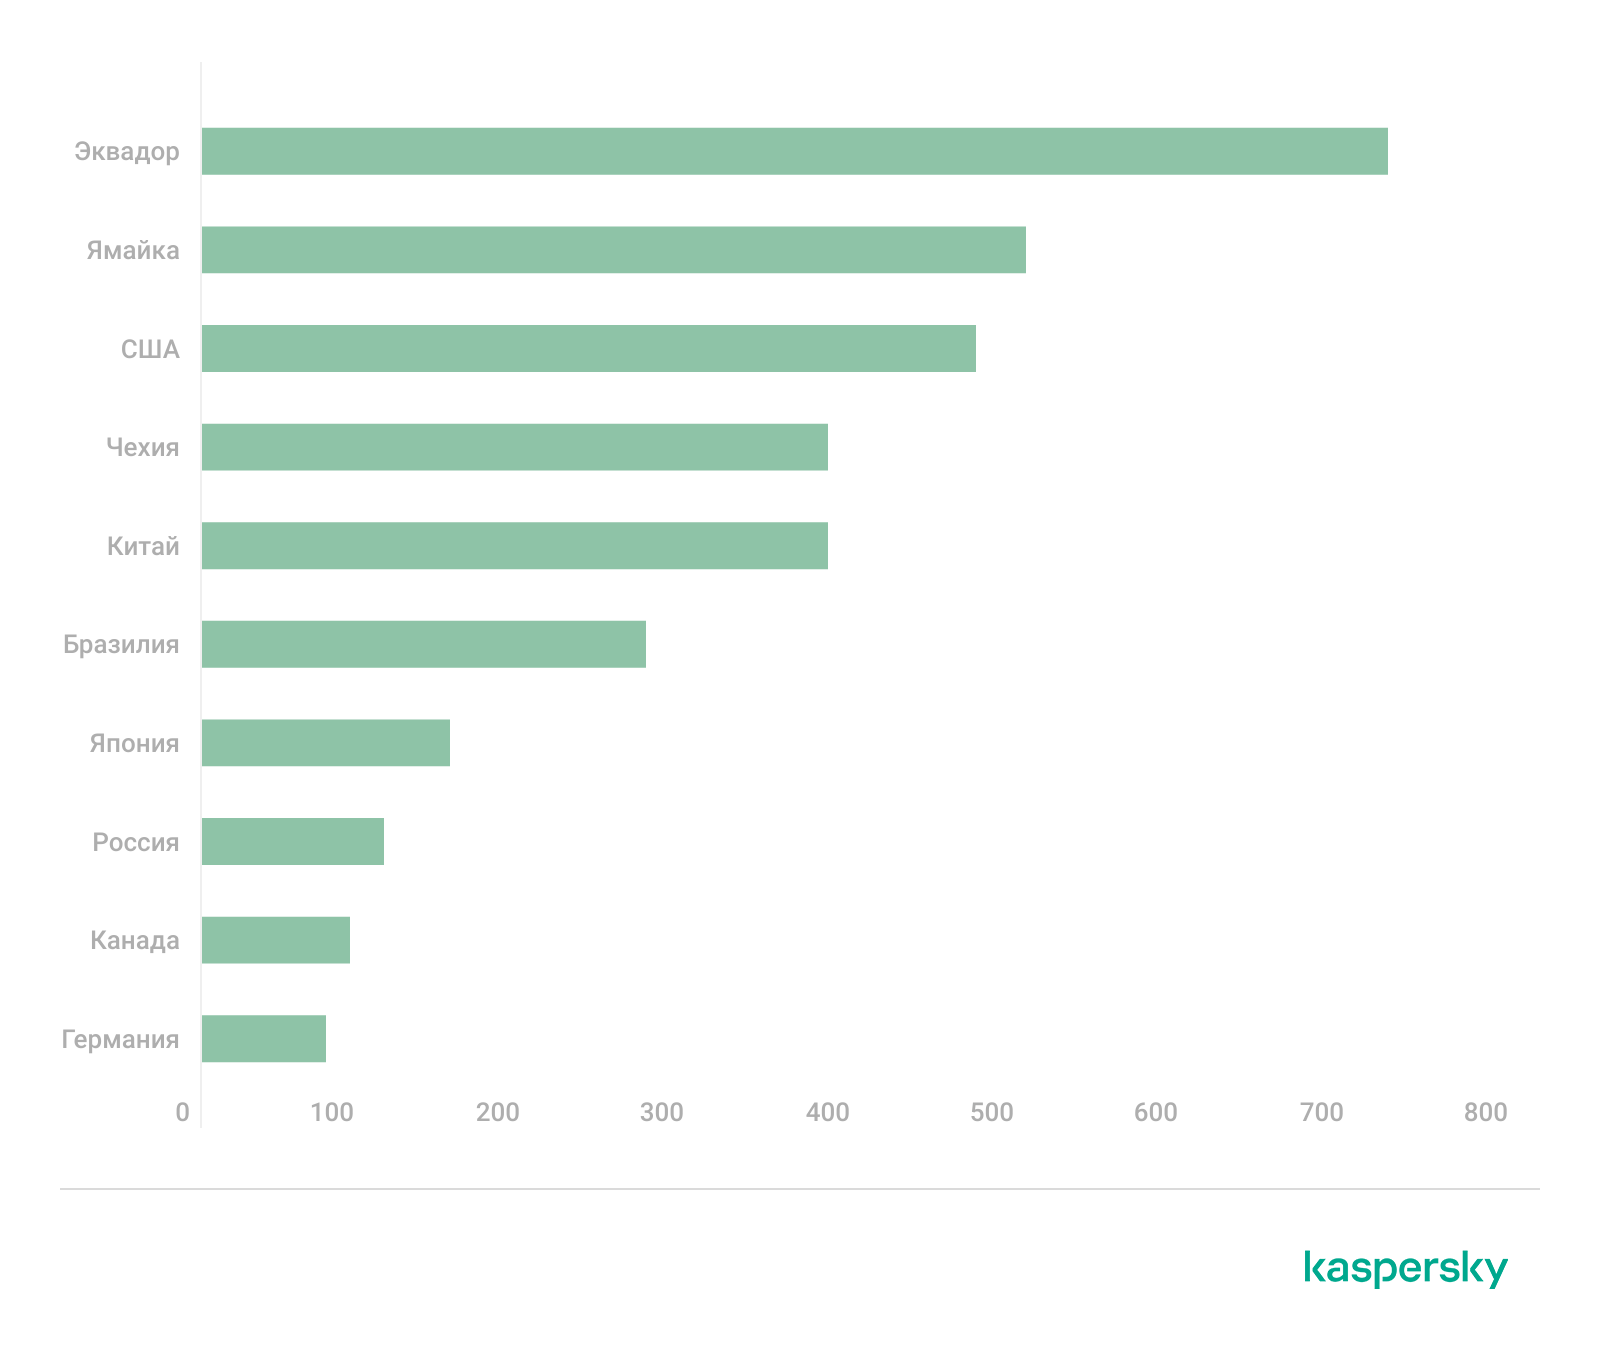
В июле этого года исследователи из Kaspersky обнаружили 3937 подключенных к интернету ГНСС-приемников 70 разных вендоров. В основном ими пользовались телеоператоры, облачные провайдеры и энергетические компании, в том числе в России.


«Большинство устройств, которые мы проанализировали, работали под управлением различных систем с открытым исходным кодом и проприетарных систем на базе Linux, а также на Windows, — отметила ведущий эксперт Kaspersky GReAT Татьяна Шишкова. — Поскольку на них установлены разные версии операционных систем, это делает поверхность атаки очень широкой. Мы рекомендуем ограничить доступ к приёмникам из внешних сетей, а также использовать надёжные механизмы аутентификации».

Из уязвимостей в доступных из интернета ГНСС-устройствах чаще всего встречались возможность DoS (отказа в обслуживании) и угроза раскрытия информации. Были также обнаружены проблемы других классов — RCE, повышение привилегий.

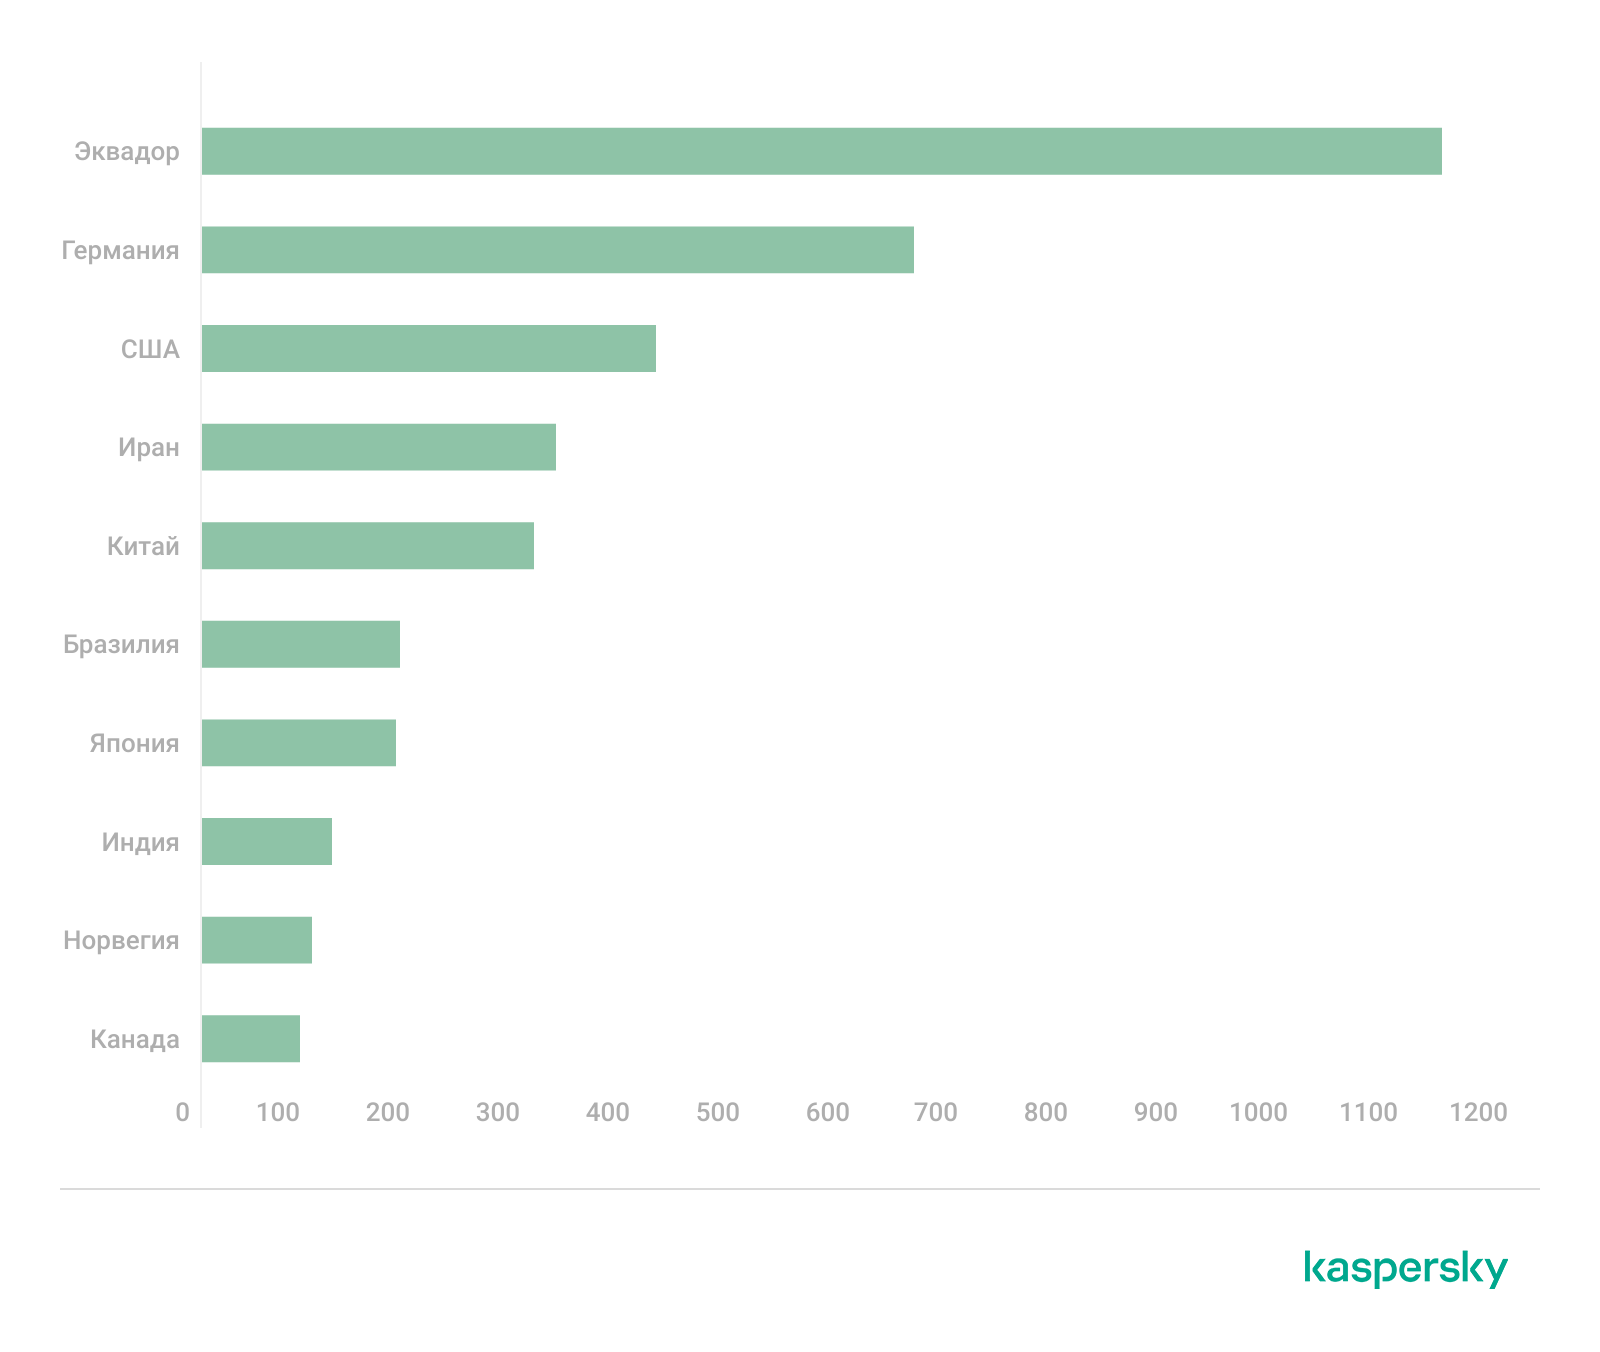
В этом месяце исследователи повторили поиск; оказалось, что число уязвимых экземпляров возросло до 4183. Географическое распределение потенциальных мишеней несколько изменилось — в частности, из списка Топ-10 исчезла Россия.


Взлом ГНСС-оборудования может обернуться для бизнес-структуры сбоями в работе, финансовыми потерями, утечкой конфиденциальных данных. Выход из строя полагающихся на ГЛОНАСС, GPS, Galileo и проч. беспилотников, систем морской навигации или управления воздушным транспортом грозит более серьезными последствиями.

Как показывает практика, риски атак на ГНСС вполне реальны. Так, в прошлом году хактивисты SiegedSec получили доступ к спутниковым приемникам в Колумбии, США и Румынии, а их коллеги по цеху GhostSec провели аналогичную кампанию в глобальном масштабе, в том числе в Израиле и России. К счастью, катастрофических последствий эти нападения не имели.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru