


Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Свыше 4000 приёмников спутниковых сигналов уязвимы к атакам через интернет

Эксперты «Лаборатории Касперского» нашли в интернете более 4 тыс. уязвимых устройств с приемниками для спутниковых навигационных систем (ГНСС). Атака в таких случаях может причинить большой ущерб и даже поставить под угрозу жизни людей.

Приемниками ГНСС оснащены наземные станции мониторинга, которые отслеживают спутники и собирают данные, а также потребительские устройства (мобильные телефоны, транспортные средства), использующие сигналы со спутников для определения времени и местоположения.

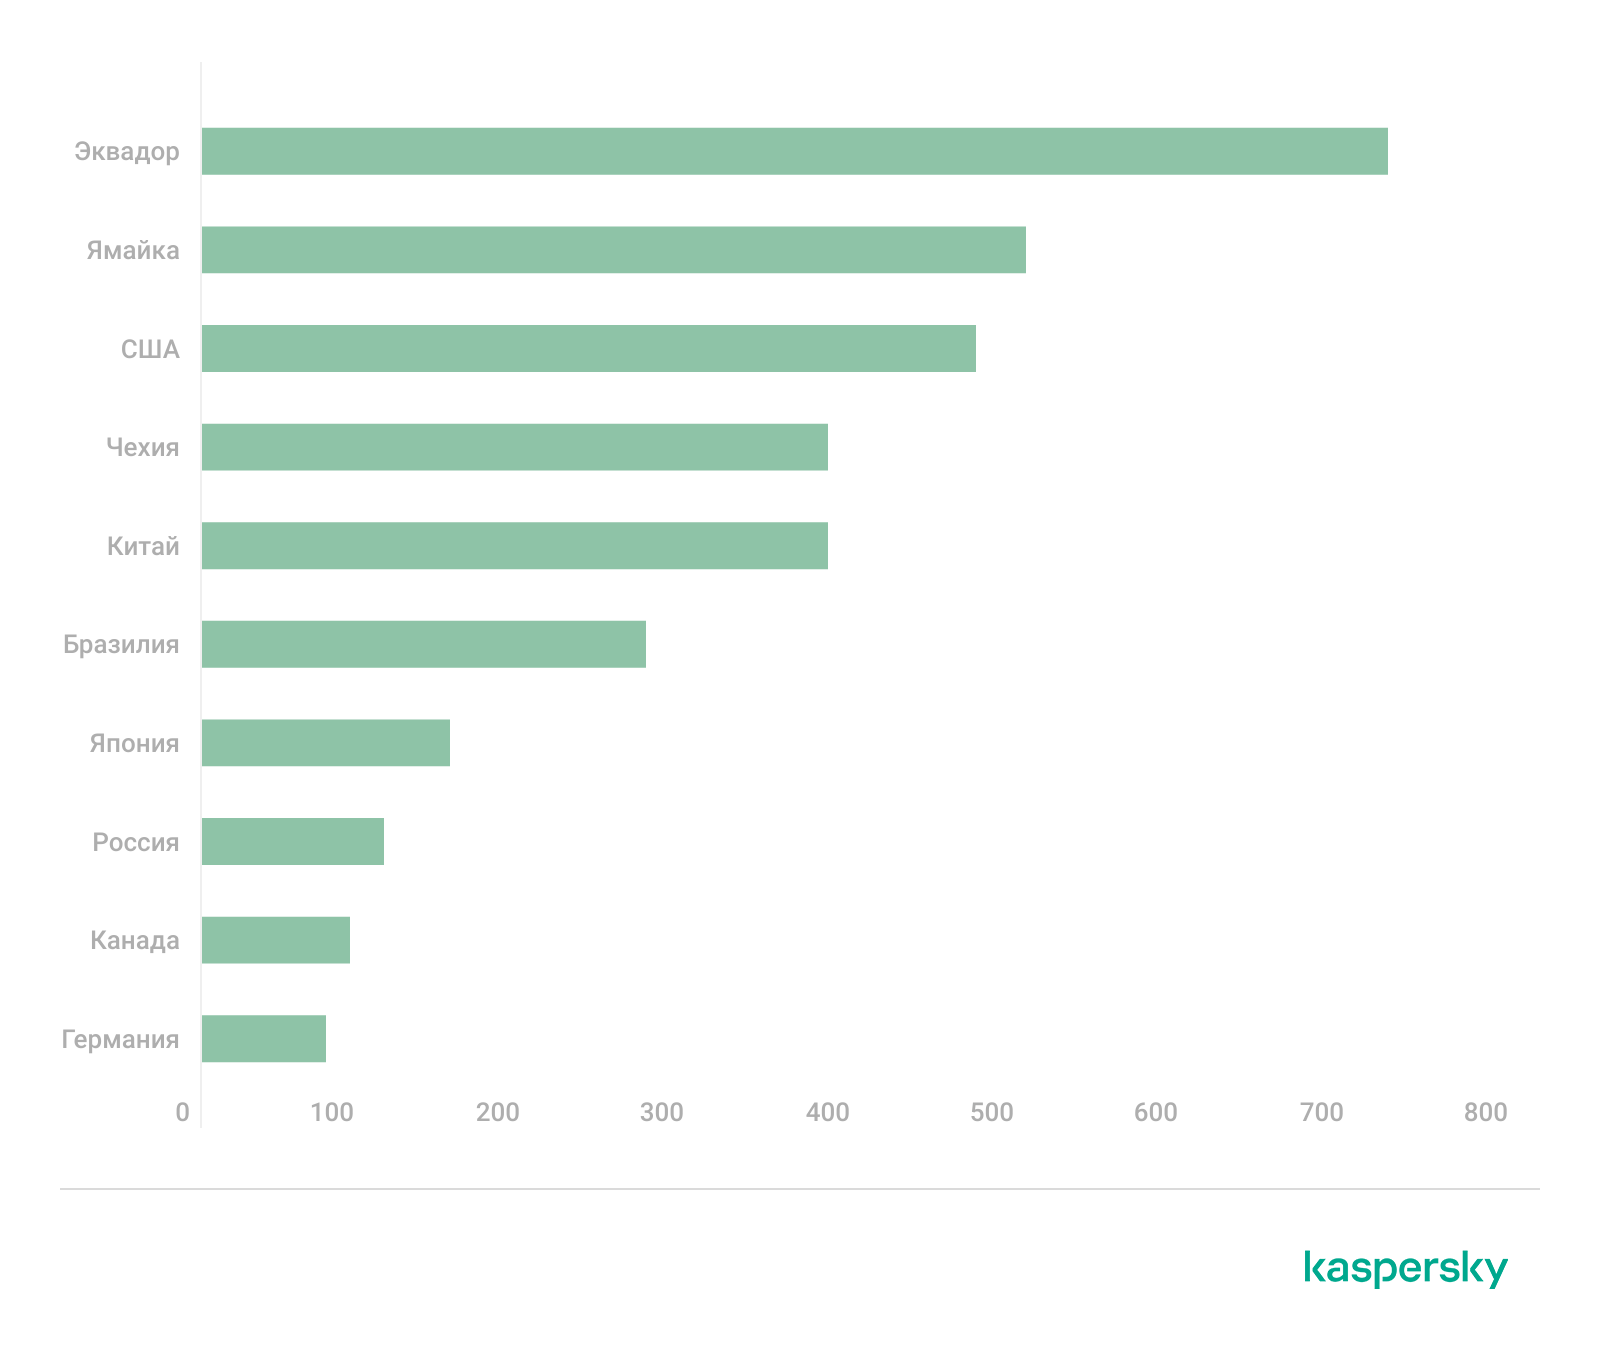
В июле этого года исследователи из Kaspersky обнаружили 3937 подключенных к интернету ГНСС-приемников 70 разных вендоров. В основном ими пользовались телеоператоры, облачные провайдеры и энергетические компании, в том числе в России.


«Большинство устройств, которые мы проанализировали, работали под управлением различных систем с открытым исходным кодом и проприетарных систем на базе Linux, а также на Windows, — отметила ведущий эксперт Kaspersky GReAT Татьяна Шишкова. — Поскольку на них установлены разные версии операционных систем, это делает поверхность атаки очень широкой. Мы рекомендуем ограничить доступ к приёмникам из внешних сетей, а также использовать надёжные механизмы аутентификации».

Из уязвимостей в доступных из интернета ГНСС-устройствах чаще всего встречались возможность DoS (отказа в обслуживании) и угроза раскрытия информации. Были также обнаружены проблемы других классов — RCE, повышение привилегий.

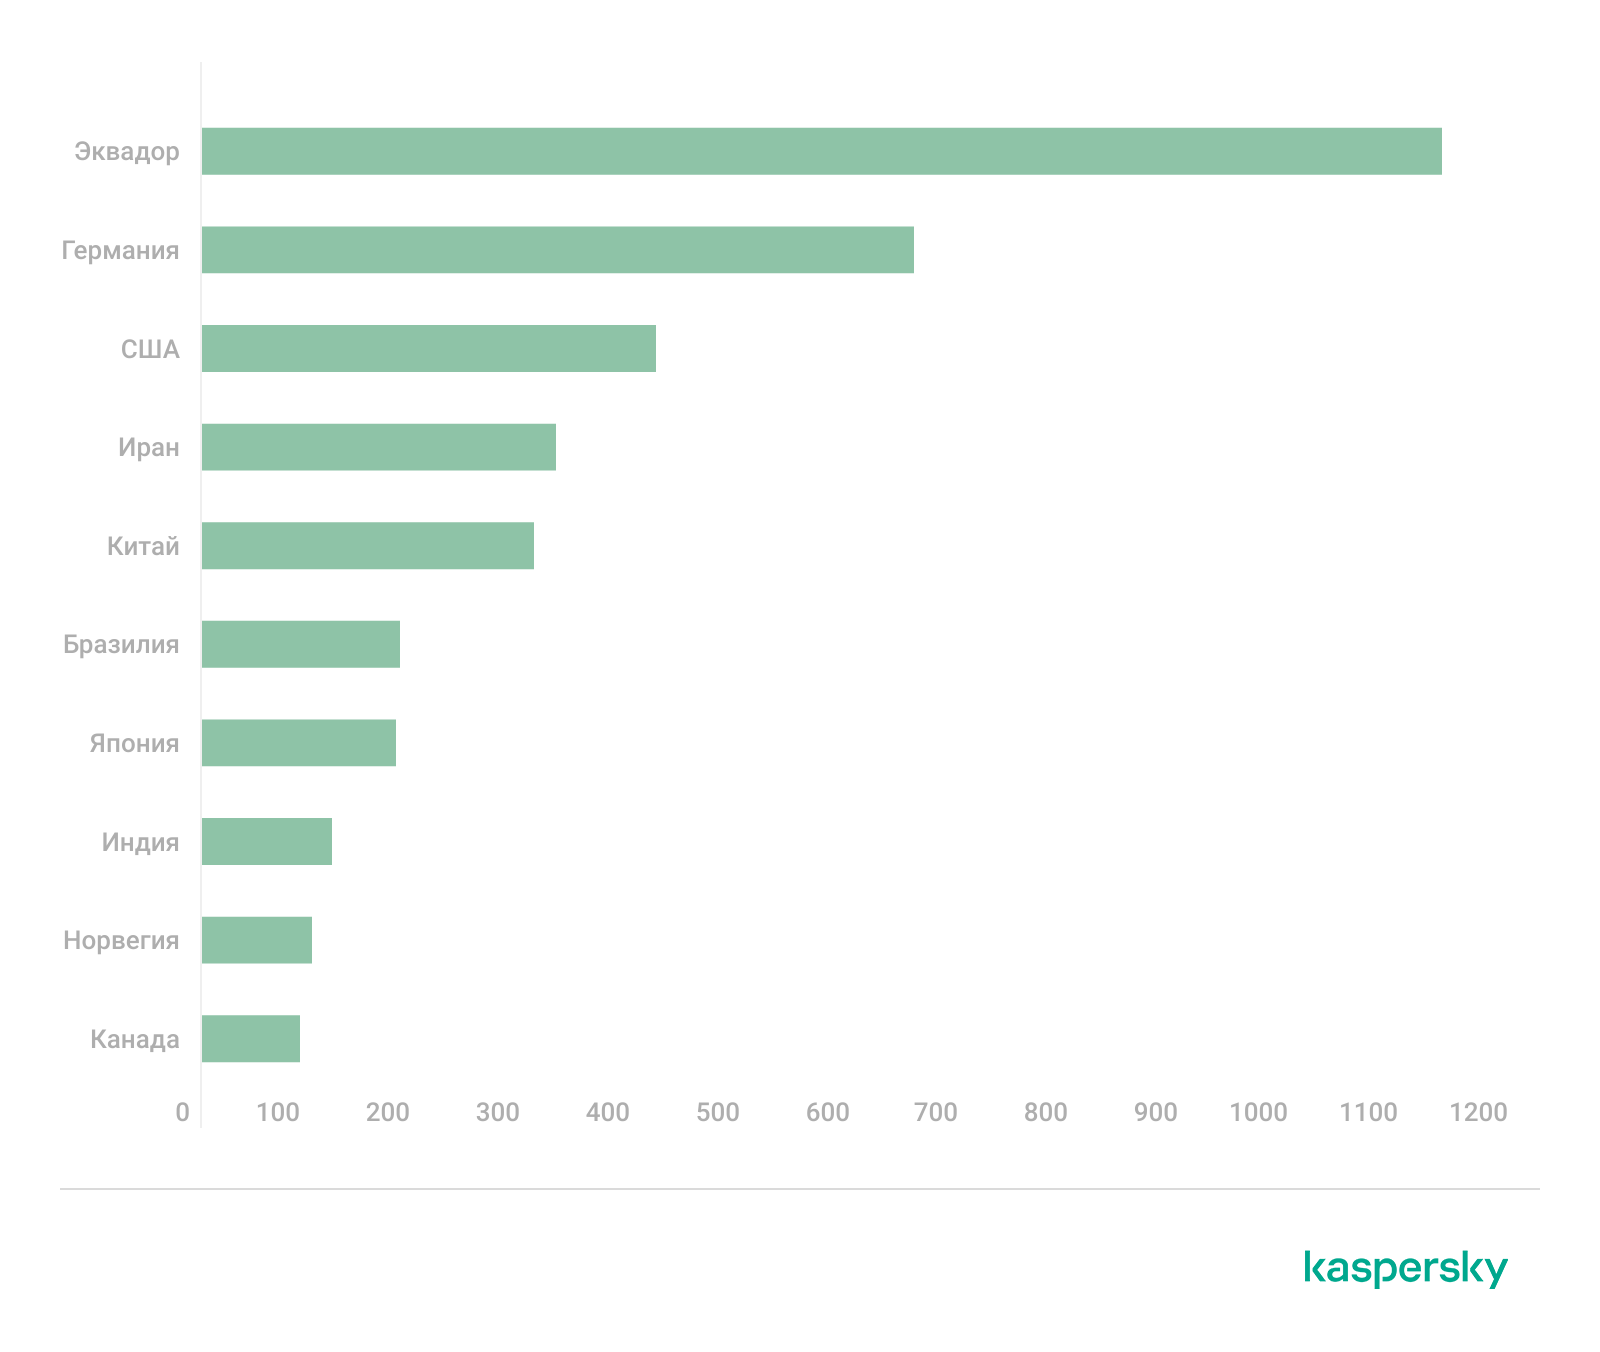
В этом месяце исследователи повторили поиск; оказалось, что число уязвимых экземпляров возросло до 4183. Географическое распределение потенциальных мишеней несколько изменилось — в частности, из списка Топ-10 исчезла Россия.


Взлом ГНСС-оборудования может обернуться для бизнес-структуры сбоями в работе, финансовыми потерями, утечкой конфиденциальных данных. Выход из строя полагающихся на ГЛОНАСС, GPS, Galileo и проч. беспилотников, систем морской навигации или управления воздушным транспортом грозит более серьезными последствиями.

Как показывает практика, риски атак на ГНСС вполне реальны. Так, в прошлом году хактивисты SiegedSec получили доступ к спутниковым приемникам в Колумбии, США и Румынии, а их коллеги по цеху GhostSec провели аналогичную кампанию в глобальном масштабе, в том числе в Израиле и России. К счастью, катастрофических последствий эти нападения не имели.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru