


Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Разработчики Winamp удалили репозиторий с исходным кодом спустя месяц

Видимо, что-то пошло не так с идеей раскрытия исходного кода медиаплеера Winamp. Спустя всего месяц после загрузки внутренностей софта на GitHub разработчики решили удалить весь репозиторий.

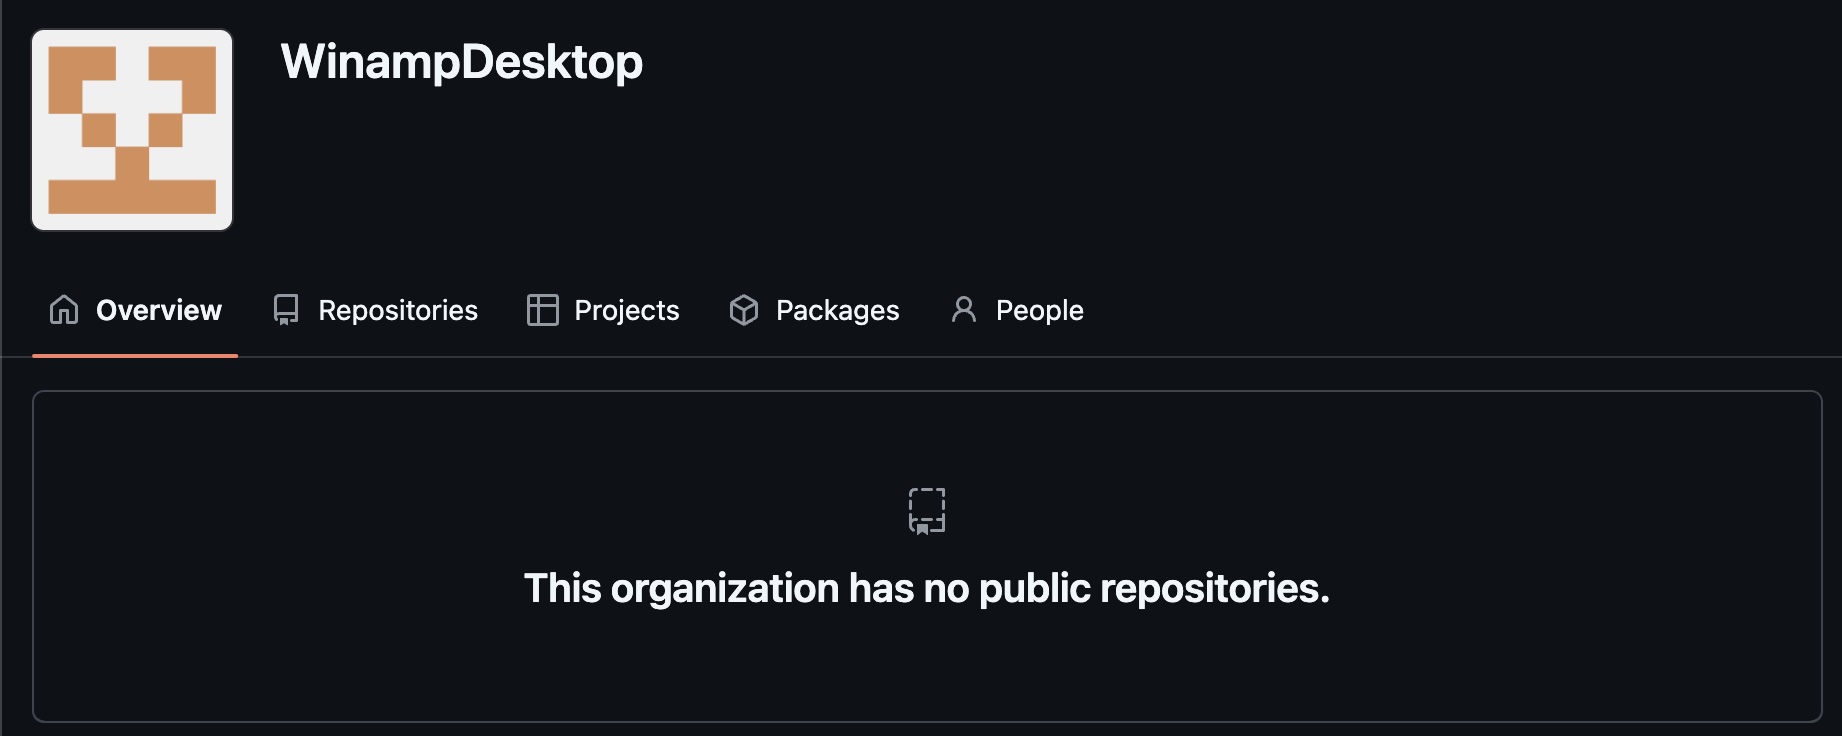
Если перейти по ссылке, где раньше располагался исходный код Winamp, видим сообщение «у этой организации нет публичного репозитория». Как пишет The Register, удаление странно совпало с предложением включить в разработку код Shoutcast DNAS, а также кодеки Microsoft и Intel.


Изначально разработчики просили сообщество поучаствовать в доработке плеера, поскольку у самих, насколько можно судить, не было возможности уделять много времени Winamp.

Например, после выпуска версии Winamp 5.666 в 2013 году разработчики свернули свой проект, а два года назад вышла первая стабильная версия Winamp за четыре года.

Отметим, что исходный код разработчики выложили под лицензией Winamp Collaborative License (WCL) Version 1.0, которая прямо запрещает форки:

«Вы не можете создавать, поддерживать и распространять форки версий этого программного обеспечения».

Этот пункт, кстати, смутил ряд пользователей, поскольку нарушал правила самой площадки GitHub. Hackaday, например, заметил, что это нельзя даже назвать открытием исходного кода.

Помимо внутренностей Winamp, в репозитории можно было найти копию серверного кода Shoutcast Distributed Network Audio Server (DNAS).

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru