


Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Специалисты «Лаборатории Касперского» считают, что кибергруппировка хактивистов Twelve продолжает свои кампании и скоро опять покажет себя в публичном пространстве. На это указывает ряд факторов, фиксируемых Kaspersky.

Год назад мы писали про совместные кибероперации вымогателей Shadow и хактивистов Twelve. Фактически эти группы не только связаны, но и являются частью одного объединения.

Как отметили в «Лаборатории Касперского», участники Twelve публиковали данные реальных людей в своём телеграм-канале, однако весной 2024-го этот канал заблокировали.

Несколько месяцев группа была в тени, однако уже в июне исследователи зафиксировали атаку, в которой применялись до боли знакомые техники и командные серверы.

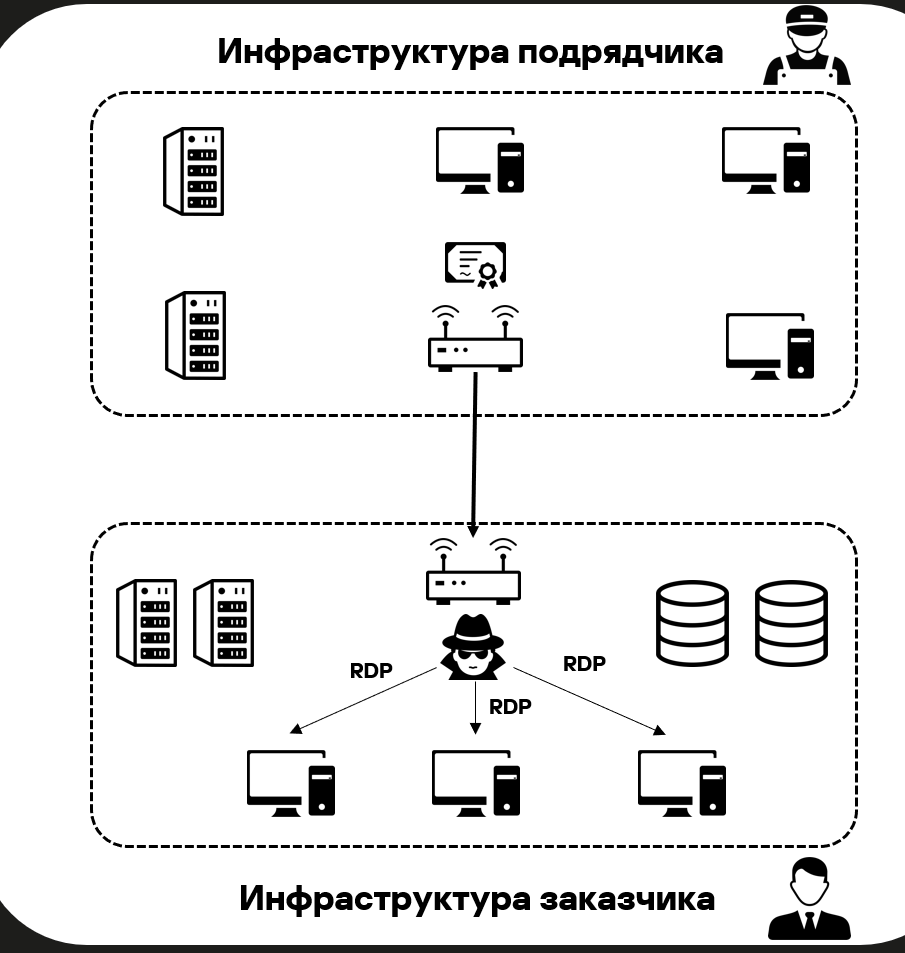
Специалисты считают, что Twelve продолжает свою активность. Более того, злоумышленники явно готовятся заявить о себе в ближайшее время. Напомним, эта кибергруппа атакует российские организации, а её основной целью является разрушение инфраструктуры с помощью вайпера. Чаще всего атакующие проникают в сеть жертвы через подрядчика.


Другими словами, хактивисты не ищут материальной выгоду, им нужно нанести максимальный ущерб целевой организации (в первую очередь, конечно, критической инфраструктуре).

Как выяснили специалисты «Лаборатории Касперского», Twelve использует исключительно общедоступный арсенал разных вредоносных программ (например, бэкдор FaceFish). Собственных разработок у группы нет, поэтому атаки легче выявить и предотвратить.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru