


Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Kaspersky: Хактивисты Twelve скоро опять заявят о себе в Сети

Специалисты «Лаборатории Касперского» считают, что кибергруппировка хактивистов Twelve продолжает свои кампании и скоро опять покажет себя в публичном пространстве. На это указывает ряд факторов, фиксируемых Kaspersky.

Год назад мы писали про совместные кибероперации вымогателей Shadow и хактивистов Twelve. Фактически эти группы не только связаны, но и являются частью одного объединения.

Как отметили в «Лаборатории Касперского», участники Twelve публиковали данные реальных людей в своём телеграм-канале, однако весной 2024-го этот канал заблокировали.

Несколько месяцев группа была в тени, однако уже в июне исследователи зафиксировали атаку, в которой применялись до боли знакомые техники и командные серверы.

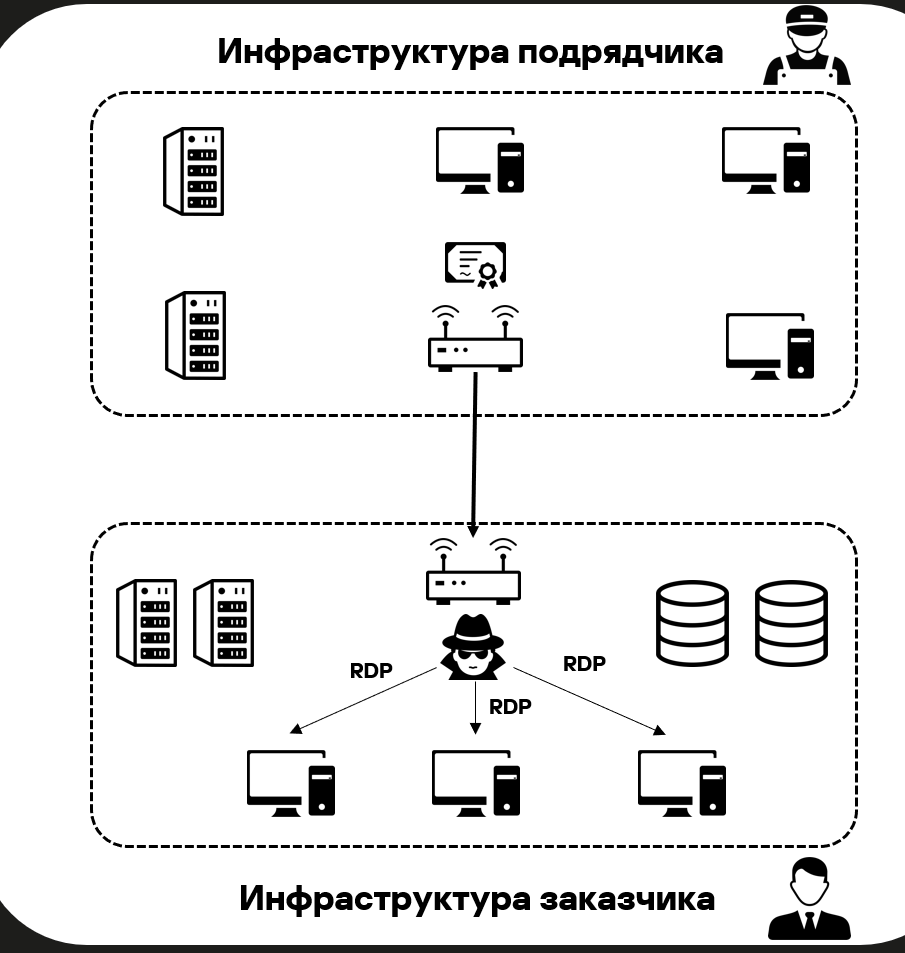
Специалисты считают, что Twelve продолжает свою активность. Более того, злоумышленники явно готовятся заявить о себе в ближайшее время. Напомним, эта кибергруппа атакует российские организации, а её основной целью является разрушение инфраструктуры с помощью вайпера. Чаще всего атакующие проникают в сеть жертвы через подрядчика.


Другими словами, хактивисты не ищут материальной выгоду, им нужно нанести максимальный ущерб целевой организации (в первую очередь, конечно, критической инфраструктуре).

Как выяснили специалисты «Лаборатории Касперского», Twelve использует исключительно общедоступный арсенал разных вредоносных программ (например, бэкдор FaceFish). Собственных разработок у группы нет, поэтому атаки легче выявить и предотвратить.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru