


Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Проблема в безопасности последней версии WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) для Windows позволяет отправлять Python- и PHP-вложения, которые будут выполняться на устройстве пользователя без каких-либо предупреждений.

Для успешной эксплуатации этого бага в системе жертвы должен быть установлен Python. Это условие может сузить список потенциальных жертв до разработчиков софта.

Похожая проблема в свое время обнаружилась в другом мессенджере — Telegram. В апреле мы писали, что разработчики «телеги» устранили автоматический запуск Python-скриптов.

Вообще, WhatsApp должен блокировать ряд типов файлов, которые могут представлять опасность для пользователей. Тем не менее разработчики мессенджера заявили в беседе с BleepingComputer, что не планируют включать Python в список блокировки.

Интересно, что в этот же список не попадают файлы с расширением .php. На проблему в безопасности указал исследователь Саумьяджит Дас. Специалист экспериментировал с типами файлов, которые можно прикрепит в чатах WhatsApp.

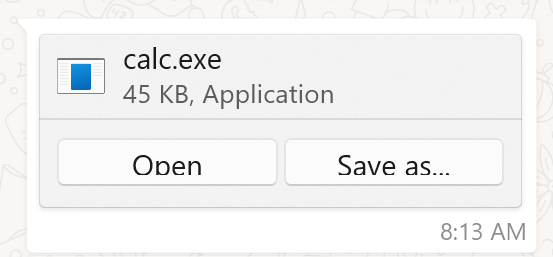
Если попытаться отправить исполняемый файл в формате .EXE, мессенджер выведет получателю предупреждение, в котором будет две опции: «Открыть» и «Сохранить как».


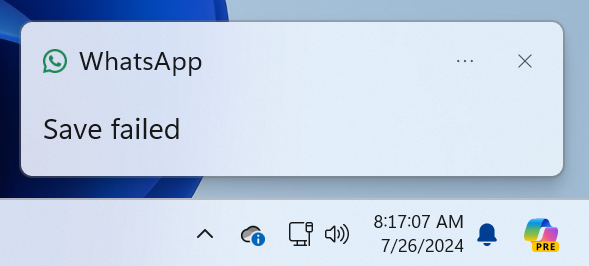
Однако при попытке открыть файл Windows-версия WhatsApp отображает ошибку и предлагает сохранить полученное вложение. Такое поведение можно наблюдать в случае с файлами .EXE, .COM, .SCR, .BAT и Perl. Кроме того, Дас также обнаружил, что мессенджер блокирует .DLL, .HTA и VBS.


Однако ситуация совершенно иная с расширениями .PYZ (приложение Python ZIP), .PYZW (софт PyInstaller) и .EVTX (файл события журнала Windows). Такая же история с .PHP.


Сначала разработчики WhatsApp в ответ на отчет Даса сообщили, что проблема исправлена, однако тесты BleepingComputer показали, что это не так. По крайней мере, баг присутствует в версии v2.2428.10.0 для Windows.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru