


Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Проблема в безопасности последней версии WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) для Windows позволяет отправлять Python- и PHP-вложения, которые будут выполняться на устройстве пользователя без каких-либо предупреждений.

Для успешной эксплуатации этого бага в системе жертвы должен быть установлен Python. Это условие может сузить список потенциальных жертв до разработчиков софта.

Похожая проблема в свое время обнаружилась в другом мессенджере — Telegram. В апреле мы писали, что разработчики «телеги» устранили автоматический запуск Python-скриптов.

Вообще, WhatsApp должен блокировать ряд типов файлов, которые могут представлять опасность для пользователей. Тем не менее разработчики мессенджера заявили в беседе с BleepingComputer, что не планируют включать Python в список блокировки.

Интересно, что в этот же список не попадают файлы с расширением .php. На проблему в безопасности указал исследователь Саумьяджит Дас. Специалист экспериментировал с типами файлов, которые можно прикрепит в чатах WhatsApp.

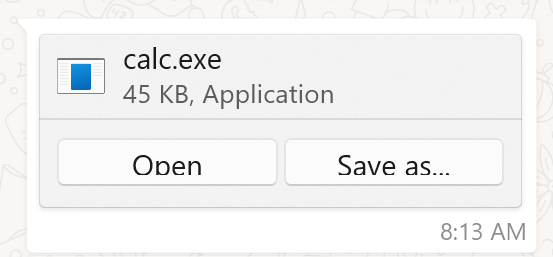
Если попытаться отправить исполняемый файл в формате .EXE, мессенджер выведет получателю предупреждение, в котором будет две опции: «Открыть» и «Сохранить как».


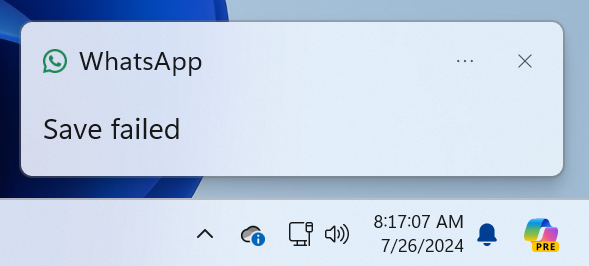
Однако при попытке открыть файл Windows-версия WhatsApp отображает ошибку и предлагает сохранить полученное вложение. Такое поведение можно наблюдать в случае с файлами .EXE, .COM, .SCR, .BAT и Perl. Кроме того, Дас также обнаружил, что мессенджер блокирует .DLL, .HTA и VBS.


Однако ситуация совершенно иная с расширениями .PYZ (приложение Python ZIP), .PYZW (софт PyInstaller) и .EVTX (файл события журнала Windows). Такая же история с .PHP.


Сначала разработчики WhatsApp в ответ на отчет Даса сообщили, что проблема исправлена, однако тесты BleepingComputer показали, что это не так. По крайней мере, баг присутствует в версии v2.2428.10.0 для Windows.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru