


Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор APK-файлов BadPack затрудняет детектирование троянов для Android

Набор вредоносных APK-файлов, получивший имя «BadPack», затрудняет детектирование зловредов в приложениях для мобильной операционной системы Android. Именно BadPack исследователи винят в последних успешных атаках операторов банковских троянов вроде TeaBot.

Особенность BadPack заключается в изменённом заголовке сжатого файла APK. Такой подход затрудняет работу инструментов для обратного инжиниринга.

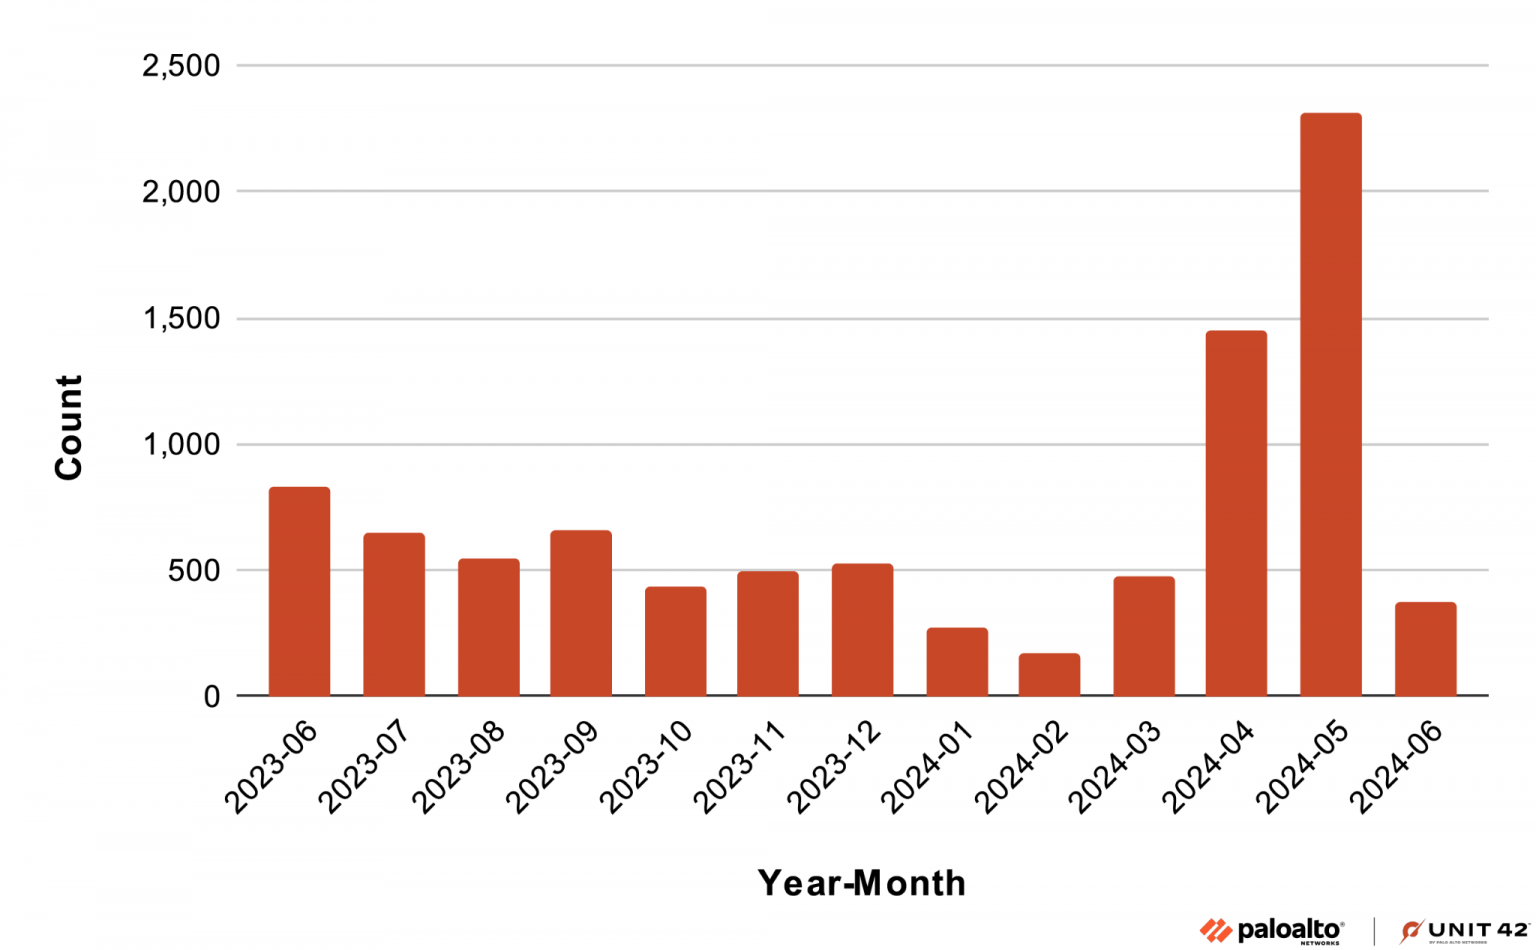
Команда специалистов Unit 42 (принадлежит Palo Alto Networks) указывает в новом отчёте на статистику за прошлый год: исследователям удалось детектировать около 9200 образцов BadPack в Android-программах.


Часть этих приложений вполне себе спокойно размещалась в официальном магазине Google Play Store. Хотя позже Google заявила, что удалила весь упомянутый вредоносный софт.

Именно BadPack может быть причиной тех сложностей, с которыми эксперты сталкиваются при анализе зловредов для Android.

«APK-файлы, использующие BadPack, хорошо демонстрируют растущую сложность вредоносных программ в формате APK. Являясь достаточно сложной задачей для ИБ-аналитиков, BadPack в очередной раз подчёркивает необходимость постоянного развития инструментов противодействия», — объясняет Ли Вэй Ён из Unit 42.

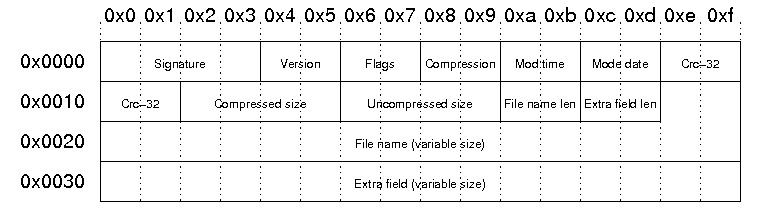
Чтобы затруднить анализ семпла, злоумышленники изменяют ZIP-заголовок APK-файла BadPack. Этим пользуются многие известные трояны для Android-устройств: TeaBot, BianLian и Cerberus.

Модифицируя структуру заголовков, киберпреступники заставляют APK-файл выдавать ошибку при распаковке и декодировании файла AndroidManifest.xml.


«Этот метод вызывает цепную реакцию ошибок в процессе статического анализа. Как итог: файл нельзя прочитать и обработать», — отмечает Ли Вэй Ён.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru