


Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Новый Zmiy атакует российские ИТ и телеком через взломанные системы лифтов

Специалисты ГК «Солар» выявили новую кибергруппу, действующую на территории России. Для размещения C2-серверов злоумышленники взламывают диспетчерские SCADA-системы домовых лифтов и потому получили условное имя Lifting Zmiy — «лифтеры».

Управление подключенными к интернету лифтами при этом не страдает; доступ к ПЛК в составе SCADA используется исключительно для проведения атак на госструктуры, ИТ-компании, телеком-провайдеров c целью кражи данных. Иногда такая атака влечет уничтожение части инфраструктуры жертвы.

Для развертывания C2-серверов на ПЛК используется известная с 2022 года уязвимость в контроллерах «Текон-Автоматика», позволяющая создать и запустить в системе LUA-скрипт с правами root. Проблема была вызвана наличием в паблике дефолтных логина и пароля админа.

После публикации PoC вендор закрыл доступ к этим учеткам на своем сайте, однако похоже, что некоторые юзеры до сих пор используют эту комбинацию — или заменили ее легко угадываемым вариантом.

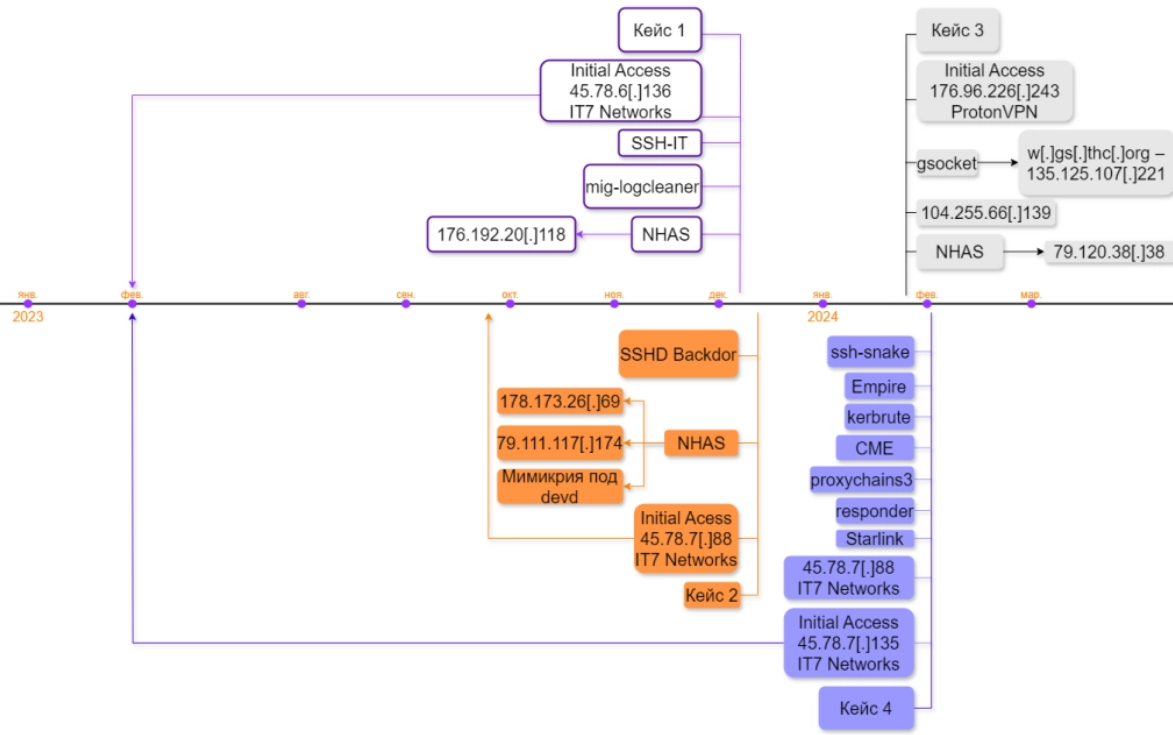
Очередной Zmiy, попавший на радары «Солара» осенью 2023 года (по всей видимости, у экспертов свой метод идентификации APT-групп), предположительно базируется в Восточной Европе. Для проникновения в целевую сеть используется подбор паролей, для закрепления и развития атаки — в основном инструменты с открытым исходным кодом.

В арсенале Lifting Zmiy обнаружены, в частности, такие программы:

Подключение к зараженным системам осуществляется с IP-адресов различных хостинг-провайдеров (VPN и VPS). В одной из атак засветились адреса, используемые сервисом спутниковой связи Starlink.

Исследователи из Solar 4RAYS суммарно обнаружили 23 командных сервера Lifting Zmiy. Сейчас активны 14 (данные на конец июня 2024), восемь из них развернуты на взломанных ПЛК.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru