

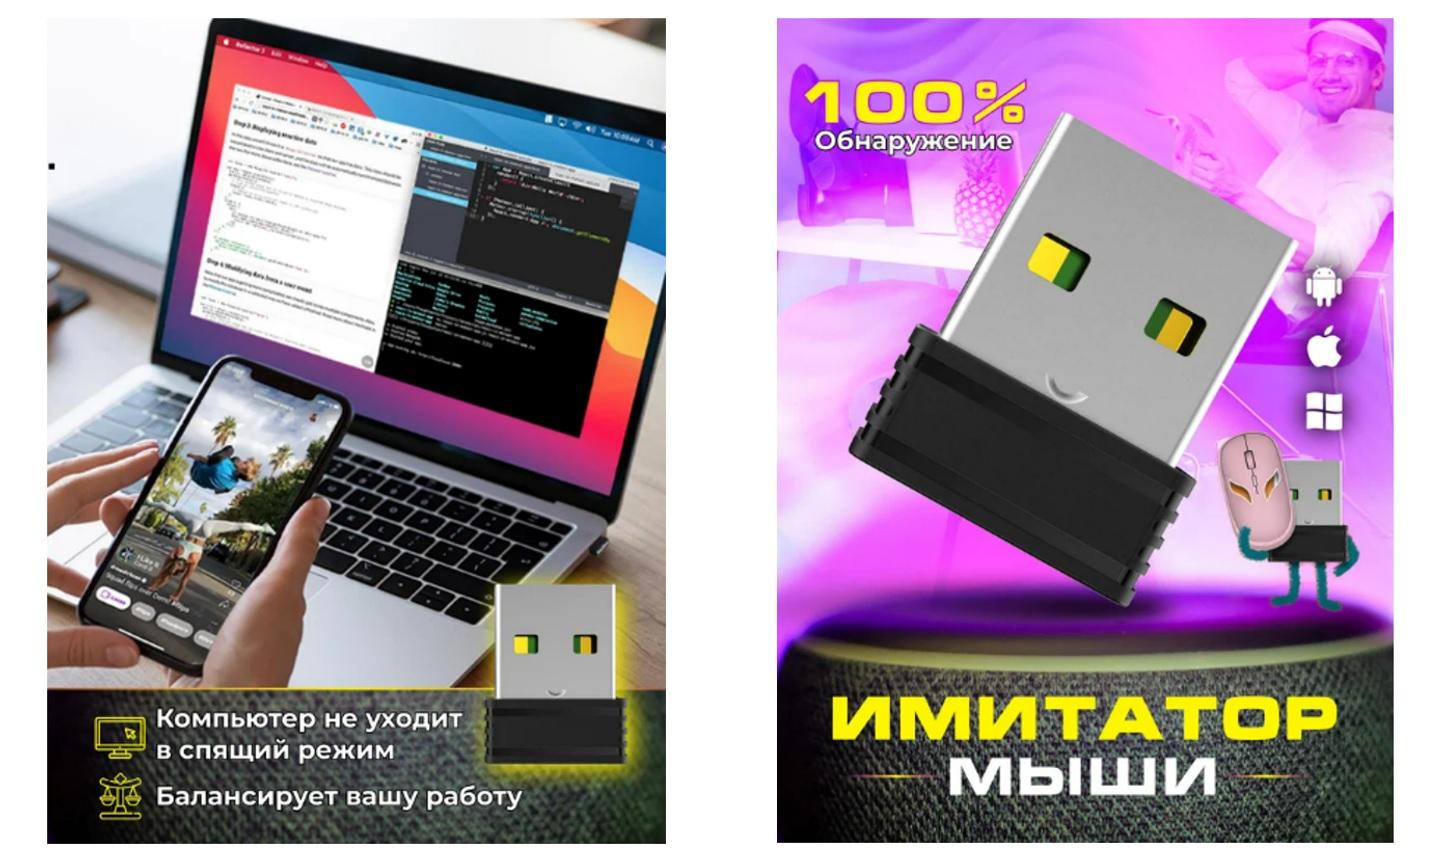

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

Ввиду роста популярности USB-имитаторов мыши «Лаборатория Касперского» предупреждает, что такие устройства могут содержать вредоносную программу, а при использовании в корпоративном окружении — составить угрозу кибербезопасности организации.

USB-имитаторы мыши создают видимость работы пользователя с тем, чтобы компьютер не уходил в режим сна. Вместе с тем при покупке подобного съемного устройства онлайн существует вероятность получить в придачу программу-вымогатель или шпиона.


В период января по май 2024 года защитные решения Kaspersky обнаружили и заблокировали локальные угрозы, включая USB-зловредов, на компьютерах 22% российских пользователей.

«Использование USB-имитаторов мыши и подобных устройств может стать входной точкой для хакеров, которые с их помощью могут получить доступ к конфиденциальной информации или нарушить работу корпоративных цифровых систем, — отметил руководитель российского исследовательского центра Kaspersky Дмитрий Галов. — Компании должны быть особенно внимательны к устройствам, подключаемым к корпоративным компьютерам, и внедрять строгие меры контроля».

Во избежание неприятностей эксперты рекомендуют организациям ограничить использование личных флешек на рабочих местах, использовать эффективные антивирусы и системы мониторинга, а также наладить обучение сотрудников основам кибербезопасности.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru