

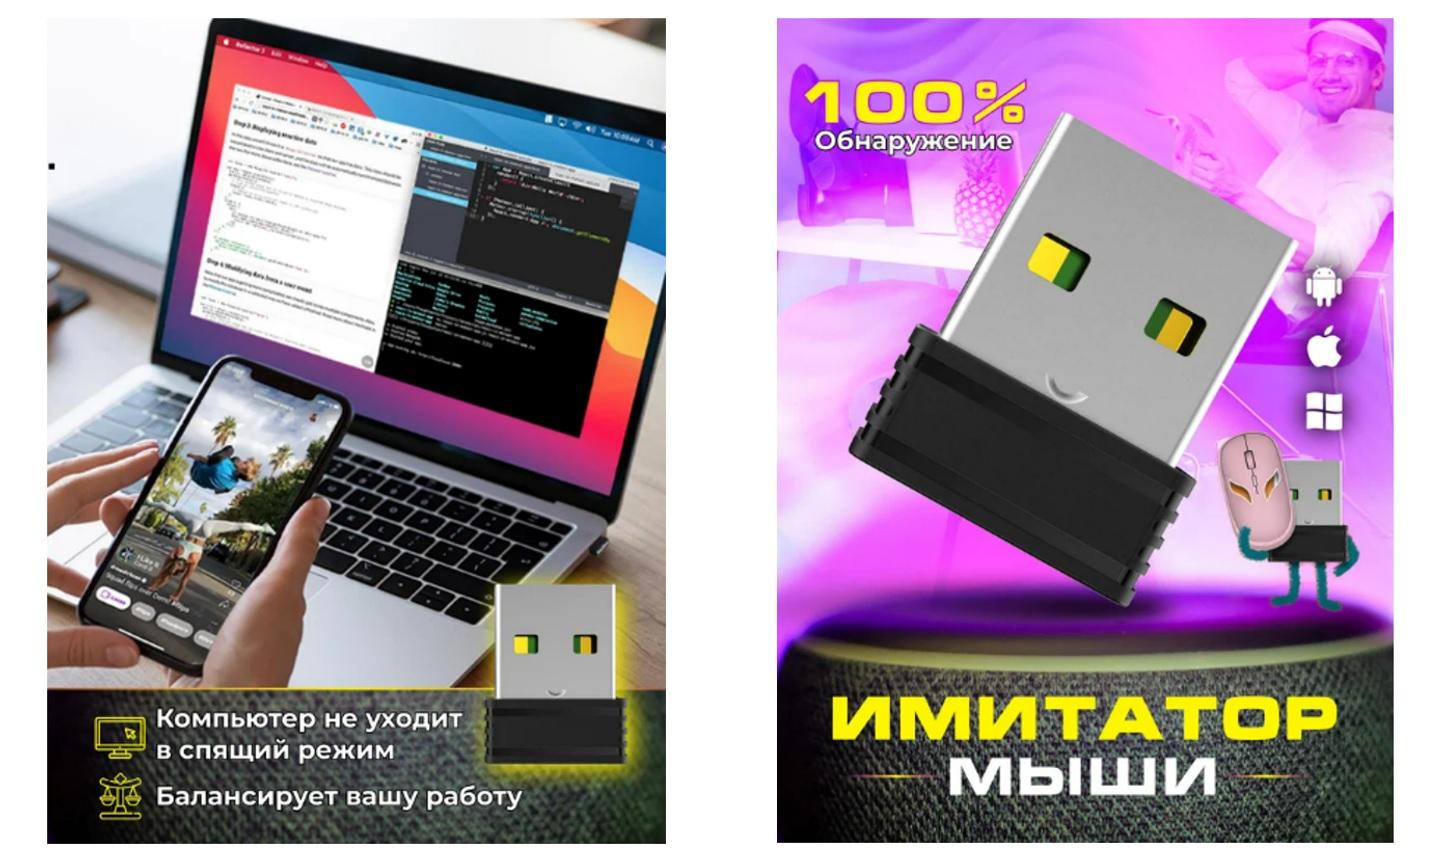

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

USB-имитаторы компьютерной мыши могут наградить вымогателем или шпионом

Ввиду роста популярности USB-имитаторов мыши «Лаборатория Касперского» предупреждает, что такие устройства могут содержать вредоносную программу, а при использовании в корпоративном окружении — составить угрозу кибербезопасности организации.

USB-имитаторы мыши создают видимость работы пользователя с тем, чтобы компьютер не уходил в режим сна. Вместе с тем при покупке подобного съемного устройства онлайн существует вероятность получить в придачу программу-вымогатель или шпиона.


В период января по май 2024 года защитные решения Kaspersky обнаружили и заблокировали локальные угрозы, включая USB-зловредов, на компьютерах 22% российских пользователей.

«Использование USB-имитаторов мыши и подобных устройств может стать входной точкой для хакеров, которые с их помощью могут получить доступ к конфиденциальной информации или нарушить работу корпоративных цифровых систем, — отметил руководитель российского исследовательского центра Kaspersky Дмитрий Галов. — Компании должны быть особенно внимательны к устройствам, подключаемым к корпоративным компьютерам, и внедрять строгие меры контроля».

Во избежание неприятностей эксперты рекомендуют организациям ограничить использование личных флешек на рабочих местах, использовать эффективные антивирусы и системы мониторинга, а также наладить обучение сотрудников основам кибербезопасности.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru