


Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Linux-руткит Diamorphine стал маскироваться под Netfilter Xtables

Исследователи из Avast обнаружили новый вариант руткита режима ядра Diamorphine, известного своим умением прятаться. Вредонос выдает себя за легитимный модуль x_tables фреймворка Netfilter и заточен под Linux 5.19.17.

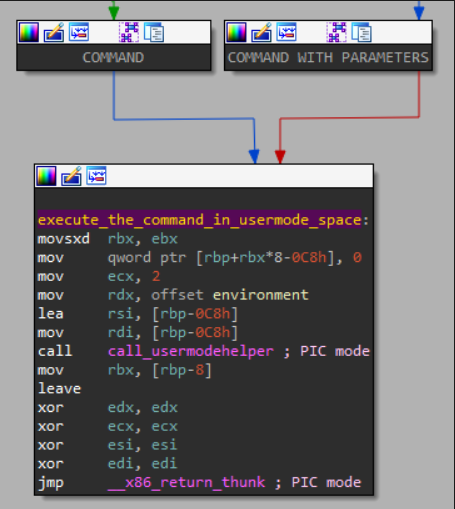
Имитация Xtables делает Diamorphine еще более незаметным: регистрация хуков Netfilter не вызывает подозрений, и взаимодействие с этой подсистемой — ожидаемое поведение. Анализ семпла также выявил дополнительные функции: завершение работы и выполнение произвольных системных команд с помощью магических пакетов.

При выполнении функции init_module (вызывается при загрузке модулей ядра) обновленный зловред создает компонент xx_tables для коммуникаций между пространством режима пользователя и руткитом ядра.

Последний при этом всегда проверяет содержимое ввода (поля длины и указателя данных должны быть заполнены). При обнаружении строки «exit» вызывается exit_ function, и Diamorphine восстанавливает систему, освобождает ресурсы и выгружает из памяти свой модуль ядра.

Функциональность Magic Packet тоже помогает поддерживать иллюзию работы Netfilter. Для правдоподобия такой пакет (Pv4 или IPv6) должен содержать зашифрованные (XOR) значения «whitehat» и «2023_mn»; в этом случае включенная в него команда будет извлечена и выполнена на зараженном компьютере.


Классический руткит Diamorphine поддерживает различные версии ядра Linux (2.6.x, 3.x, 4.x, 5.x, 6.x) и архитектуры CPU (x86, x86_64, ARM64). При загрузке модуль становится невидимым и скрывает все свои файлы и папки с префиксом, заданным при компиляции (имитатор Xtables использует «…»).

По команде вредонос может скрывать / выявлять указанные процессы, свой модуль ядра, а также повышать свои привилегии до root.

Новый вариант был обнаружен в дикой природе в начале марта этого года. По состоянию на 20 июня его детектируют 13 из 62 антивирусов на VirusTotal.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru