


Умный Онлайн: ловите шанс обновить прогу Сбера на iPhone через App Store

Умный Онлайн: ловите шанс обновить прогу Сбера на iPhone через App Store

Умный Онлайн: ловите шанс обновить прогу Сбера на iPhone через App Store

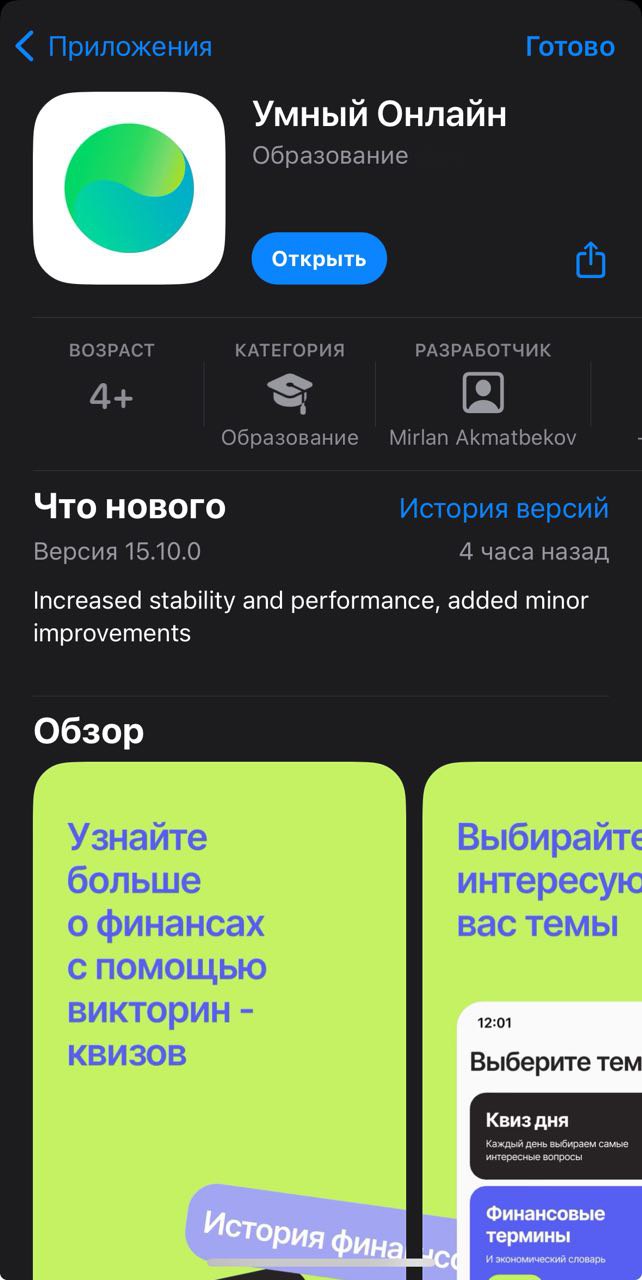
В магазине Apple для iOS-устройств появился продукт «Умный Онлайн» — это новая сборка приложения Сбербанка (15.10.0). Кредитная организация советует клиентам, использующим iPhone, воспользоваться шансом, пока обновление не изъяли из доступа.

Разработчиком проги «Умный Онлайн» числится Мирлан Акматбеков. Продукт опубликован в разделе «Образование», так как в описании указано, что это приложение позволяет повысить уровень знаний о финансах в игровой форме.


На самом деле оно открывает доступ ко всем сервисам СберБанка Онлайн. Обновление рекомендуется установить, так как Сбер скоро начнет поочередно отключать устаревшие версии своей проги (14.11 и ниже).

Банк попал под западные санкции еще в 2022 году, в результате его приложения были удалены из App Store и Google Play. Версию для Android-устройств и апдейты всегда можно скачать из RuStore, а владельцам iPhone приходится прибегать к услугам специалистов Сбера.

Кибермошенникам такая ситуация только на руку: они создают потенциально опасные клоны подсанкционных мобильных банков и раздают их с поддельных сайтов, заманивая посетителей через ссылки в мессенджерах и соцсетях. Иногда обманщикам удается протащить такой фейк в магазин Apple или Google — в обход существующей защиты.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru