

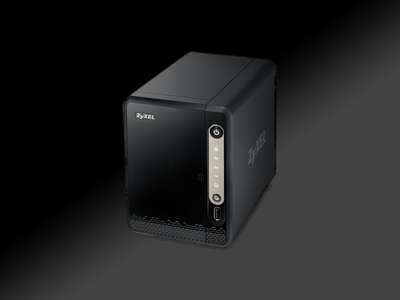

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Компания Zyxel Networks выпустила обновления прошивки для отслуживших свое NAS-устройств, в которых объявились три критические уязвимости. Патчи доступны корпоративным пользователям в рамках расширенной поддержки.

Угроза эксплойта актуальна для NAS326 с прошивкой версий 5.21(AAZF.16)C0 и ниже, а также NAS542 с прошивкой v5.21(ABAG.13)C0 и ниже. В обоих случаях гарантийный срок службы (с латанием дыр) истек 31 декабря 2023 года.

Краткая характеристика уязвимостей, согласно бюллетеню вендора:

  • CVE-2024-29972 — возможность внедрения команд при выполнении сценария remote_help-cgi; эксплойт не требует аутентификации и проводится с помощью вредоносного запроса HTTP POST;
  • CVE-2024-29973 — возможность инъекции команд с использованием параметра setCookie; эксплойт не требует аутентификации и осуществляется подачей запроса HTTP POST;
  • CVE-2024-29974 — возможность удаленного исполнения стороннего кода при отработке скрипта file_upload-cgi; эксплойт не требует аутентификации и проводится через загрузку специально созданного конфигурационного файла.

Исследователи из шведской ИБ-компании Outpost24 обнаружили в NAS-устройствах указанных моделей еще две уязвимости. Обе позволяют повысить привилегии в системе и, по мнению Zyxel, менее опасны, поэтому патчить их не стали.

Проблема CVE-2024-29975 возникла из-за небрежно написанного SUID-сценария. В результате возникла возможность локально повысить админ-привилегии до root.

Уязвимость CVE-2024-29976 проявляется при выполнении команды show_allsessions и позволяет после аутентификации получить сессионные куки совершившего вход админа.

В прошлом году Zyxel тоже латала NAS326 и NAS542. Продукты на тот момент не были сняты с довольствия, и в них в плановом порядке закрыли еще одну возможность инъекции команд — CVE-2023-27992.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru