

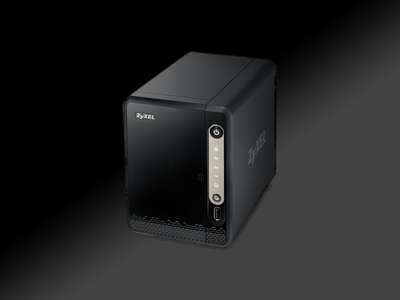

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Zyxel закрыла критические уязвимости в устаревших NAS326 и NAS542

Компания Zyxel Networks выпустила обновления прошивки для отслуживших свое NAS-устройств, в которых объявились три критические уязвимости. Патчи доступны корпоративным пользователям в рамках расширенной поддержки.

Угроза эксплойта актуальна для NAS326 с прошивкой версий 5.21(AAZF.16)C0 и ниже, а также NAS542 с прошивкой v5.21(ABAG.13)C0 и ниже. В обоих случаях гарантийный срок службы (с латанием дыр) истек 31 декабря 2023 года.

Краткая характеристика уязвимостей, согласно бюллетеню вендора:

  • CVE-2024-29972 — возможность внедрения команд при выполнении сценария remote_help-cgi; эксплойт не требует аутентификации и проводится с помощью вредоносного запроса HTTP POST;
  • CVE-2024-29973 — возможность инъекции команд с использованием параметра setCookie; эксплойт не требует аутентификации и осуществляется подачей запроса HTTP POST;
  • CVE-2024-29974 — возможность удаленного исполнения стороннего кода при отработке скрипта file_upload-cgi; эксплойт не требует аутентификации и проводится через загрузку специально созданного конфигурационного файла.

Исследователи из шведской ИБ-компании Outpost24 обнаружили в NAS-устройствах указанных моделей еще две уязвимости. Обе позволяют повысить привилегии в системе и, по мнению Zyxel, менее опасны, поэтому патчить их не стали.

Проблема CVE-2024-29975 возникла из-за небрежно написанного SUID-сценария. В результате возникла возможность локально повысить админ-привилегии до root.

Уязвимость CVE-2024-29976 проявляется при выполнении команды show_allsessions и позволяет после аутентификации получить сессионные куки совершившего вход админа.

В прошлом году Zyxel тоже латала NAS326 и NAS542. Продукты на тот момент не были сняты с довольствия, и в них в плановом порядке закрыли еще одну возможность инъекции команд — CVE-2023-27992.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru