


Docker Hub всё. Репозиторий ушёл из России

Docker Hub всё. Репозиторий ушёл из России

Docker Hub всё. Репозиторий ушёл из России

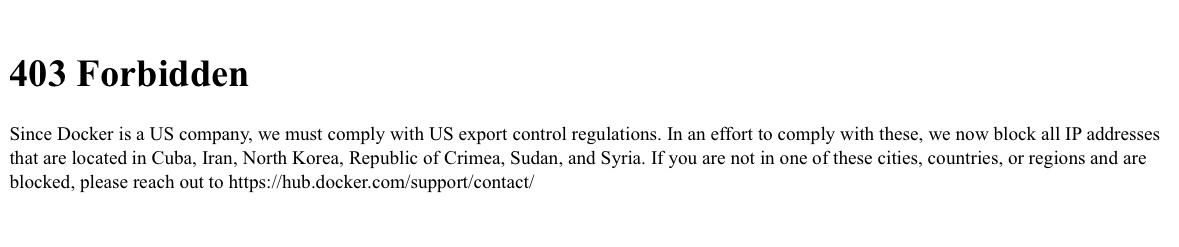
В России прекратил работу Docker Hub из-за санкций со стороны США. Пользователи с российскими IP-адресами больше не могут открыть сайт репозитория, а браузер выводит ошибку 403 Forbidden.

Поддержка платформы объясняет, что будучи американской компанией, она должна соблюдать правила экспортного контроля США. Ранее Docker сообщила, что перестаёт сотрудничать с Россией и Белоруссией, и отменила возможность оформления покупок и подписок в этих странах.


Docker Hub – это общедоступный репозиторий для хранения Docker-контейнеров. Сама платформа позволяет упаковывать в контейнер приложение со всем необходимым, чтобы запустить его в целевой системе.

Заместитель директора по продуктовому развитию компании ГК «Солар» Артём Избаенков отметил, что уход Docker Hub из России несомненно повлияет на ИТ-отрасль в целом.

Это событие временно затруднит работу компаний и разработчиков, так как Docker является ключевым инструментом для разработки и развертывания приложений.

К сожалению, санкции могут не только замедлить рост технологических компаний, но и увеличить их расходы на адаптацию и поиск обходных путей.

С другой стороны, это отличная возможность, чтобы повышать внутренние разработки и находить альтернативные решения.

По словам Артёма Избаенкова, отечественные аналоги, такие как Harbor и GitLab, могут помочь пережить этот непростой период и продолжить работу компаний в новых условиях. Специалист также посоветовал разработчикам создавать частные репозитории для контейнеров или использовать сторонние сервисы с меньшей зависимостью от западных санкций.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru